
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/dustblessnotdust/cve-2024-53677-s2-067-thread
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubdustblessnotdust/cve-2024-53677-s2-067-thread

CVE-2024-53677-S2-067-thread

Exploit multi-thread para CVE-2024-53677 (Apache Struts S2-067) com direcionamento de endpoint de upload de arquivos, teste de path traversal e injeção de payload JSP personalizada.

Ver Repositório
220há 1 anoAinda não revisado
Compartilhar

Aviso Legal

Não utilize as tecnologias relacionadas neste artigo para realizar testes ilegais. Quaisquer consequências diretas ou indiretas, bem como perdas decorrentes da disseminação ou uso das informações ou ferramentas aqui fornecidas, são de responsabilidade exclusiva do usuário. O autor do artigo não se responsabiliza por quaisquer resultados adversos. Este artigo é apenas para fins de aprendizado.

CVE-2024-53677-S2-067-thread

PoC de validação, https://github.com/TAM-K592/CVE-2024-53677-S2-067/ As seguintes versões do Apache Struts são afetadas: 2.0.0 a 2.5.33, 6.0.0 a 6.3.0.2

Com base no histórico recente do PoC (últimos dias), a versão final disponível atualmente na internet é o ofuscamento base64, que foi divulgado ontem em chinês (meio-dia de 18/12/2024). image
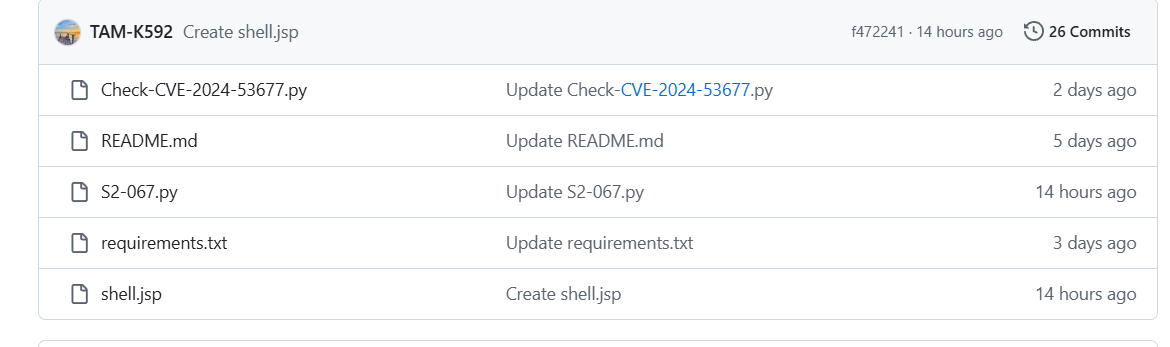
Fiz algumas modificações com base no trabalho do mestre

  • Tornou-se multithread
  • As explicações foram traduzidas para o chinês
usage: CVE-2024-53677-S2-067-thread.py [-h] (-u URL | -f FILE) --upload_endpoint UPLOAD_ENDPOINT [--paths PATHS [PATHS ...]]
                                       [--filenames FILENAMES [FILENAMES ...]] [--payload PAYLOAD] [-s THREADS] [-o OUTPUT]

S2-067 Exploit - Suporte a upload de arquivos multithread e leitura de URLs a partir de arquivo

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     URL base alvo (ex: http://example.com)
  -f FILE, --file FILE  Caminho para arquivo contendo URLs base alvo, uma por linha
  --upload_endpoint UPLOAD_ENDPOINT
                        Caminho do endpoint de upload (ex: /uploads.action)
  --paths PATHS [PATHS ...]
                        Caminhos de teste para path traversal
  --filenames FILENAMES [FILENAMES ...]
                        Nomes de arquivo de payload personalizados
  --payload PAYLOAD     Conteúdo do payload JSP personalizado
  -s THREADS, --threads THREADS
                        Número de threads a serem usadas (padrão: 5)
  -o OUTPUT, --output OUTPUT
                        Caminho do arquivo para saída de URLs bem-sucedidas (padrão: success.txt)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





