 douglas-042/douglas-042-hq
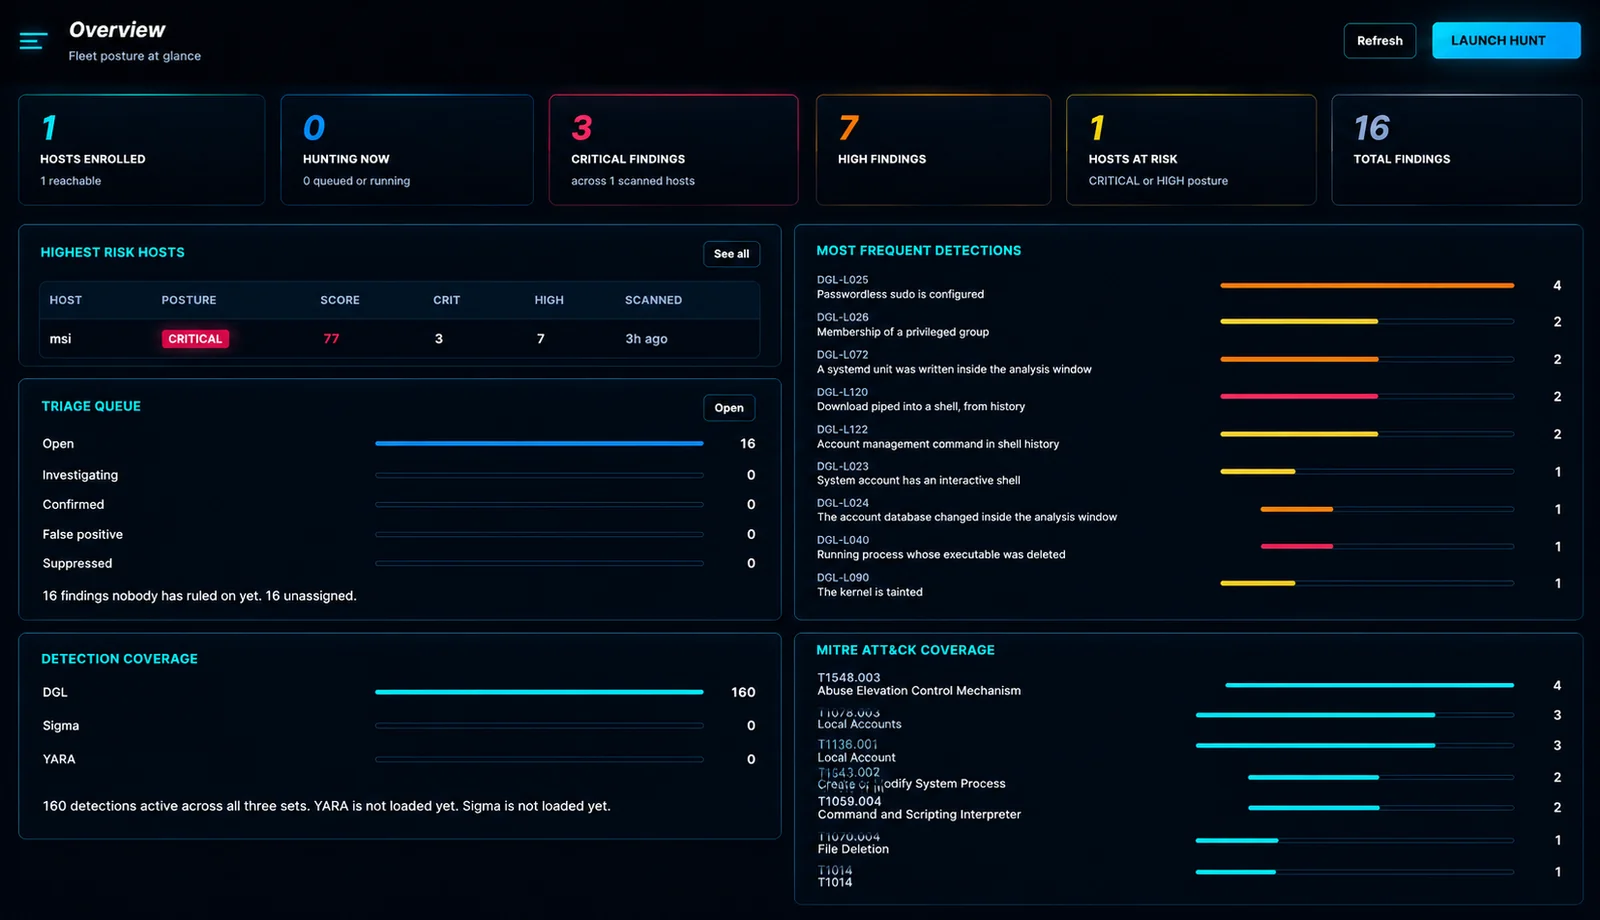
Console central para coletores Douglas-042 HEADQUARTERS. Varre uma frota, correlaciona resultados entre hosts e gerencia feeds de IOC e entrega para SIEM a partir de um único lugar.

Varra um conjunto de hosts Windows e Linux em busca de sinais de comprometimento, decida o que realmente importa e aja sobre isso — a partir de uma consola, com um comando por host.
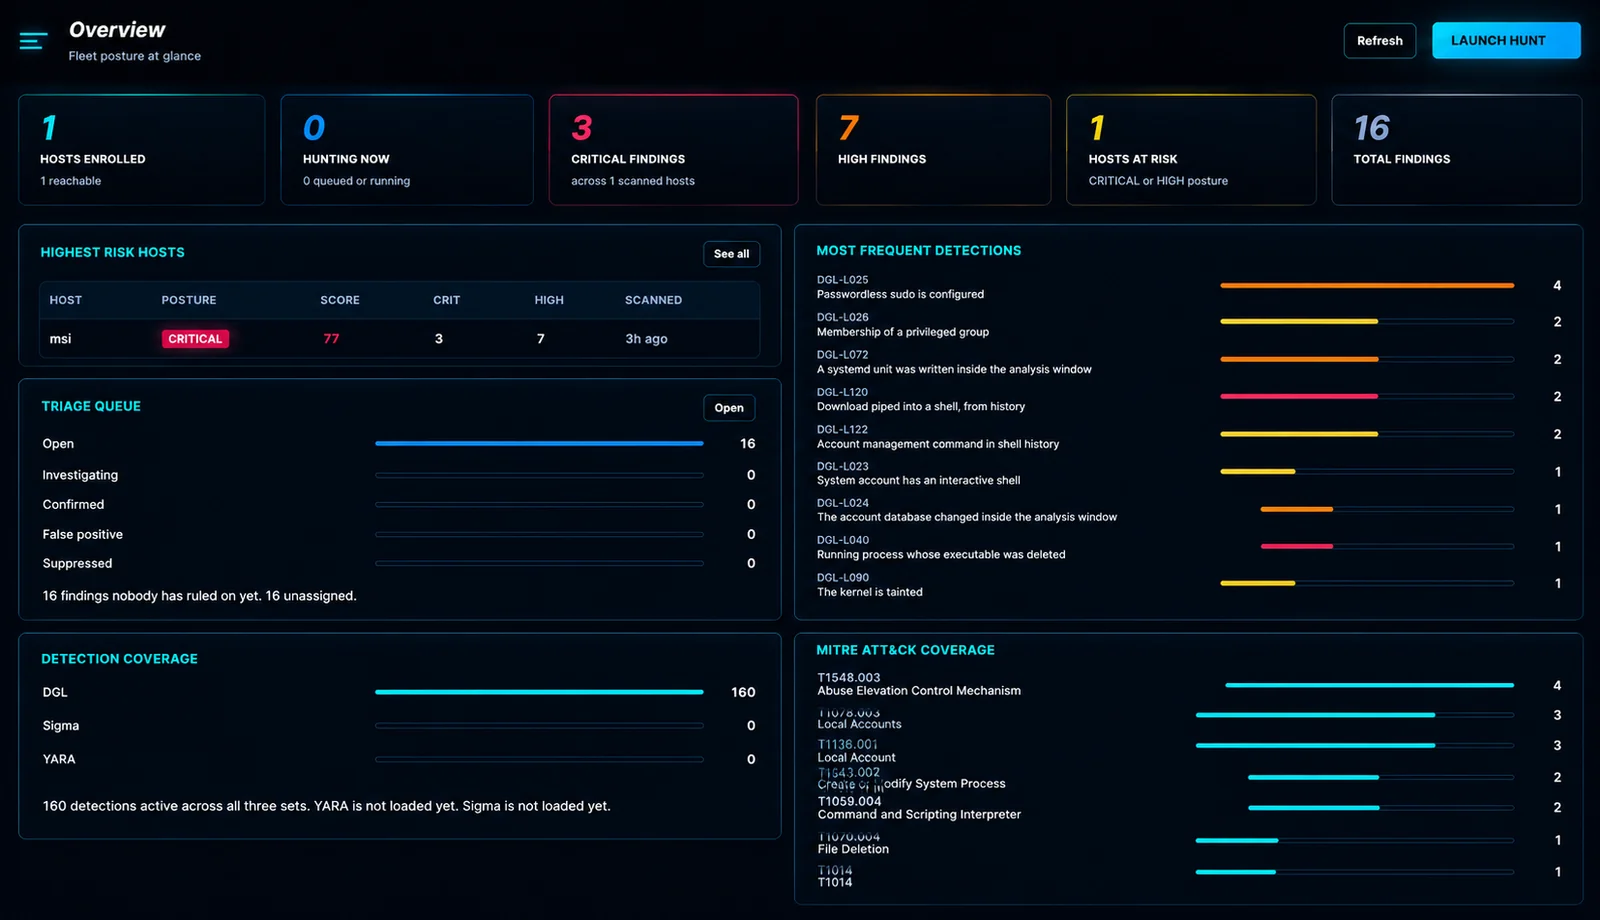
Uma caça não é um scan. O Douglas recolhe os artefactos que um analista recolheria à mão — processos, serviços, tarefas agendadas, autoruns, ligações, contas, drivers, registos de eventos, cron, systemd, histórico de shell, raízes web — e executa 201 deteções incorporadas sobre eles, mais as suas próprias regras Sigma, YARA e personalizadas.
Depois faz as partes que a maioria das ferramentas deixa para si: diz que achados ainda precisam de uma decisão, quais dos sessenta endereços externos olhar primeiro, e permite-lhe fazer algo a respeito sem abrir uma sessão RDP.
   implementar um comando  ──▶  caçar  ──▶  achados aparecem em direto
                                            │
                     ┌──────────────────────┼──────────────────────┐
                     ▼                      ▼                      ▼
              correspondência de feed IOC  pontuação de reputação  ações de resposta
              "isto é um C2 conhecido"     "92/100, 340 relatórios"  isolar · matar · recolher
Os parques que mais precisam de caça são frequentemente os que não têm um EDR: umas quantas dezenas de servidores, sem orçamento para agentes, e um incidente que começou há três dias. A escolha é habitualmente entre uma plataforma comercial que ninguém aprovou e uma pasta de scripts PowerShell que alguém executa à mão.
O Douglas fica entre os dois. Nada é instalado no host que está a investigar — o coletor corre uma vez e sai — e cada resultado aterra numa consola que pode entregar a quem pegar no incidente a seguir.
Os achados são fáceis de produzir e caros de ler. Este ecrã existe para manter a fila suficientemente curta para que alguém ainda a esteja a ler à terceira passagem.
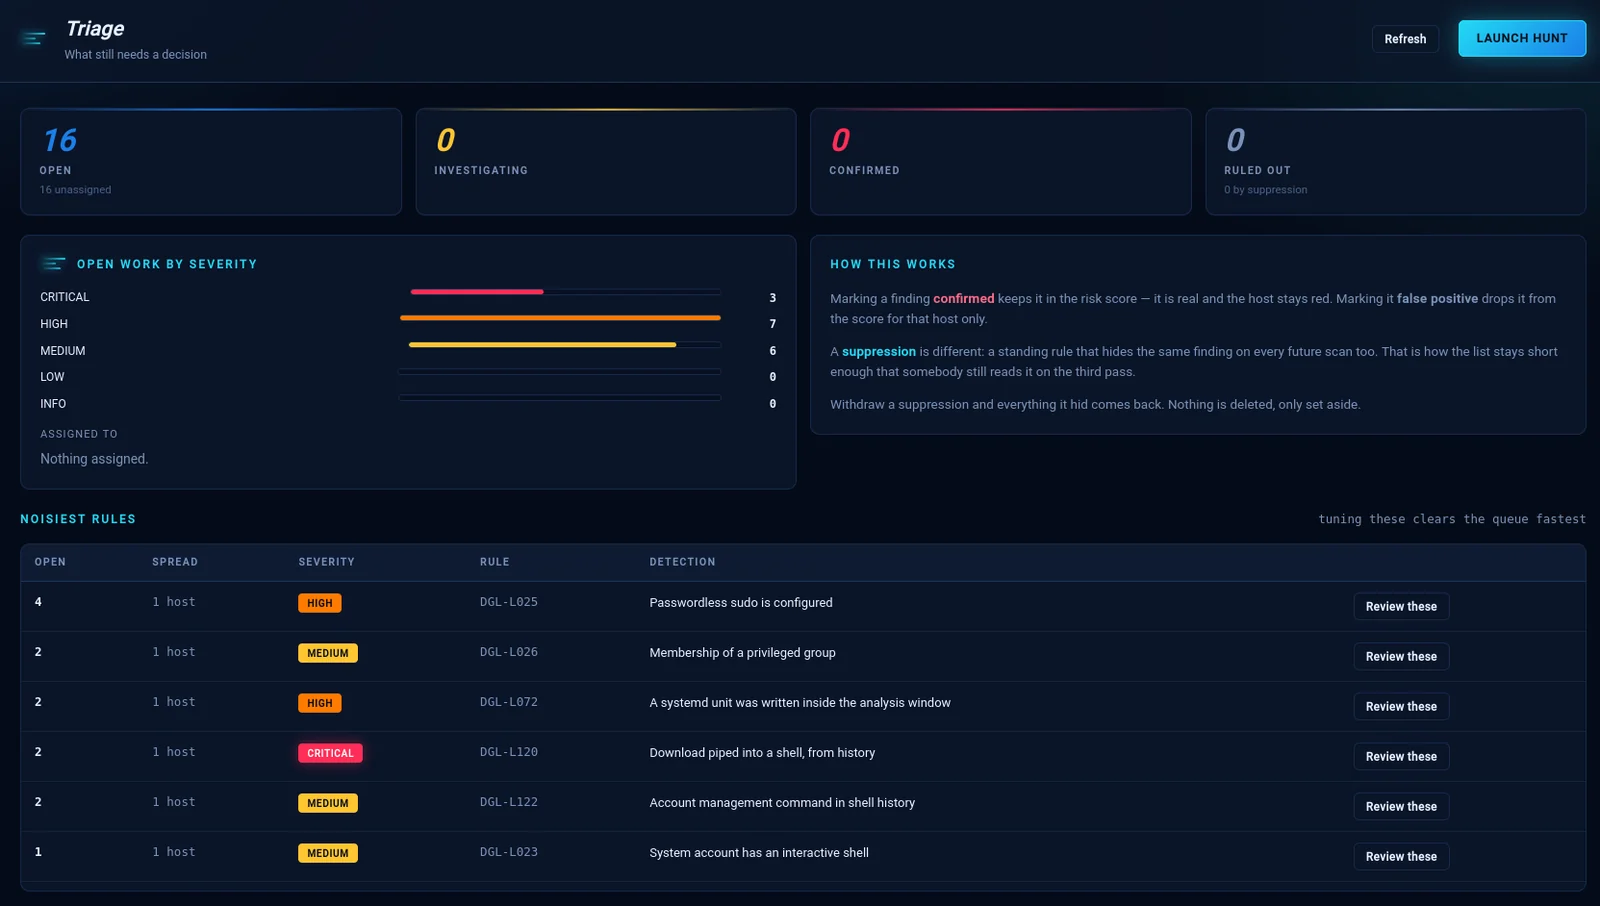
Três resultados, e a diferença entre eles importa seis meses depois:
| Decisão | O que faz |
|---|---|
| Confirmado | Real. Mantém-se na pontuação de risco, o host mantém-se vermelho. |
| Falso positivo | Sai da pontuação apenas para esse host. |
| Supressão | Uma regra permanente que oculta o mesmo achado em todos os scans futuros. |
Nada é alguma vez eliminado. Retire uma supressão e tudo o que ela ocultava volta. Regras mais ruidosas fica em baixo porque afiná-las limpa a fila mais depressa do que percorrê-la achado a achado.
As 201 deteções estão agrupadas em 15 categorias — comutáveis uma a uma ou uma família inteira de uma vez. Clique em qualquer regra para ler o que verifica, como dispara legitimamente, e o que fazer a seguir.
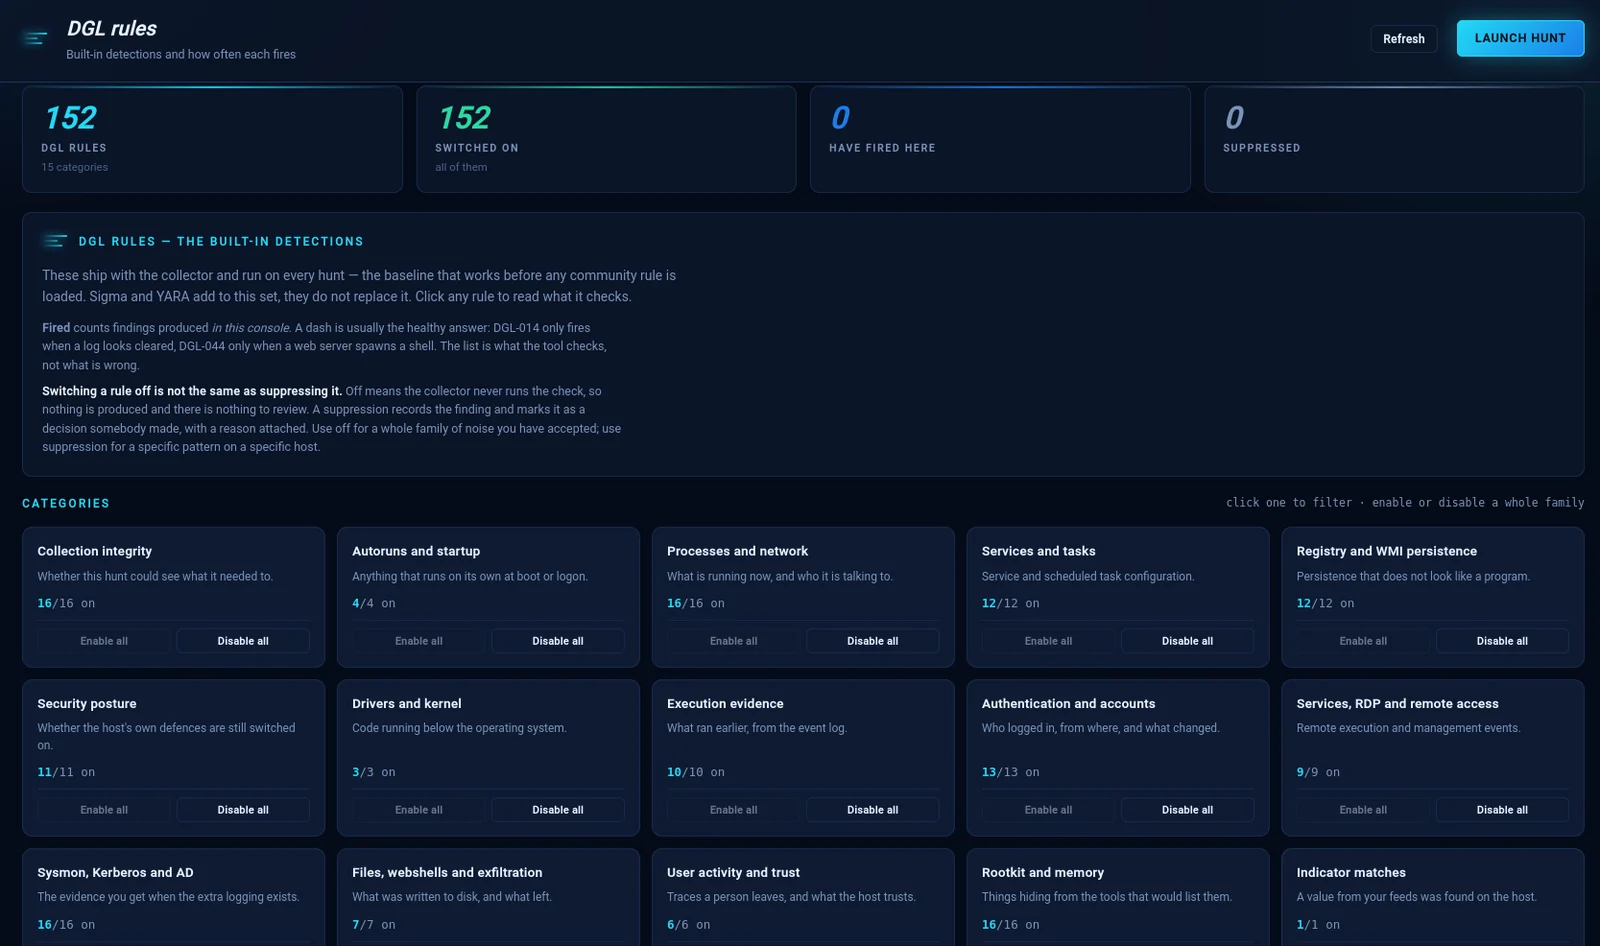
A distinção que o ecrã explicita, porque errá-la é comum:
Desligar uma regra não é o mesmo que suprimi-la. Desligada significa que o coletor nunca executa a verificação — nada é produzido e não há nada para rever. Uma supressão regista o achado e marca-o como uma decisão que alguém tomou, com um motivo associado.
Use desligada para uma família de ruído que aceitou. Use supressão para um padrão específico num host específico.
Um traço sob Disparou é habitualmente a resposta saudável: DGL-014 só dispara quando um registo parece limpo. A lista é o que a ferramenta verifica, não o que está errado.
O formulário é mais rápido para a sua primeira regra e mais lento para a vigésima. Por isso as regras também podem ser escritas como texto — verificadas enquanto escreve, contra 11 tabelas de artefactos e 13 operadores.
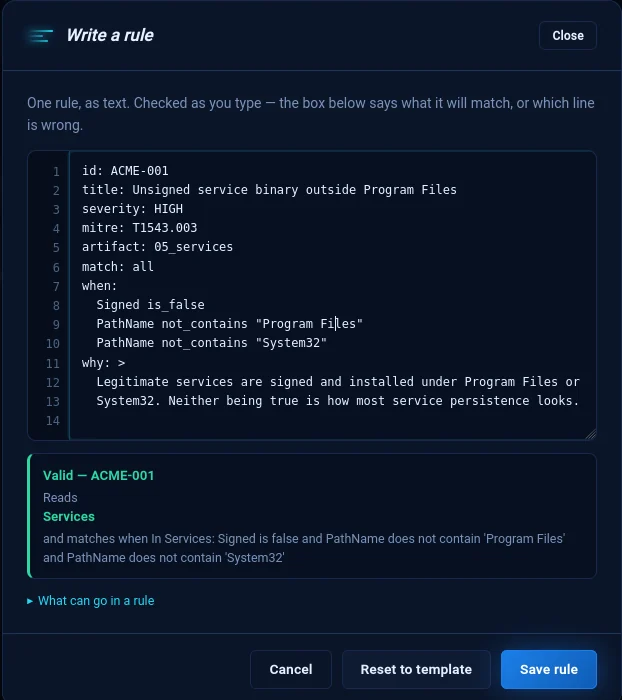
A caixa por baixo faz dois trabalhos. Quando a regra está errada, nomeia a linha, não a regra:
line 7: Condition 1: 'is_maybe' is not an operator.
Quando está correta, diz o que a regra vai realmente corresponder — porque uma regra que valida e depois corresponde a algo diferente do que o seu autor pretendia é a falha que vale a pena apanhar:
Válida — ACME-001 Lê Services e corresponde quando Signed é falso e PathName não contém 'Program Files' e PathName não contém 'System32'
Importe e exporte em JSON, YAML ou CSV. A ida e volta é garantida — a nossa própria exportação passa o nosso próprio validador nos três formatos.
| Pergunta | Quando | Resultado | |
|---|---|---|---|
| Feed IOC | Há algo desta lista de C2 nos meus hosts? | Durante a caça | DGL-IOC — uma correspondência confirmada, não uma pontuação |
| Enriquecimento | Este host falou com 60 endereços — quais primeiro? | Após a caça | 92/100, 340 relatórios, C2 Cobalt Strike conhecido |
Quinze fontes de feed vêm prontas a usar — Feodo, ThreatFox, URLhaus, TweetFeed, USOM, SSL Blacklist, Emerging Threats, OpenPhish, MISP — mais um Feed personalizado que lê qualquer URL que devolva dados com forma de indicador.
Quatro fornecedores de reputação: AbuseIPDB, VirusTotal, ThreatFox (níveis gratuitos) e GreyNoise (pago, desligado por predefinição). Os veredictos nunca são combinados num único número — o AbuseIPDB conta queixas, o VirusTotal conta motores, o ThreatFox conhece infraestrutura, e uma média desses é um valor que nenhum deles defenderia. O distintivo mostra o pior veredicto com o fornecedor que o deu.
Os níveis gratuitos estão protegidos: resultados em cache durante 12 horas, 40 endereços por execução, e um contador diário que para antes de o fornecedor parar. Endereços privados nunca são enviados.

