Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-30190 — Este projeto demonstra uma prova de conceito de exploração para CVE-2022-30190, também conhecida como "Follina"—uma vulnerabilidade crítica de execução remota de código que afeta o Microsoft Office por meio do protocolo MSDT. O aplicativo gera documentos Office maliciosos para ilustrar o fluxo de trabalho da exploração apenas para fins educacionais e de pesquisa. | Kitploit
Ferramentas/GitHubGitHub/derziad/cve-2022-30190
Geração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubderziad/cve-2022-30190

CVE-2022-30190

Ver Repositório
6125há 1 anoAinda não revisado

Sobre

Este projeto demonstra uma prova de conceito de exploração para CVE-2022-30190, também conhecida como "Follina"—uma vulnerabilidade crítica de execução remota de código que afeta o Microsoft Office por meio do protocolo MSDT. O aplicativo gera documentos Office maliciosos para ilustrar o fluxo de trabalho da exploração apenas para fins educacionais e de pesquisa.


Compartilhar

CVE-2022-30190 (Follina) Prova de Conceito

CVE License: MIT Docker


Visão Geral

Follina

Este projeto demonstra um exploit de prova de conceito para CVE-2022-30190, também conhecida como "Follina" — uma vulnerabilidade crítica de execução remota de código que afeta o Microsoft Office por meio do protocolo MSDT. A aplicação gera documentos maliciosos do Office para ilustrar o fluxo do exploit apenas para fins educacionais e de pesquisa.

⚠ Aviso: Este repositório é apenas para pesquisa educacional e de segurança autorizada. Não use em produção ou contra sistemas que você não possui ou para os quais não tem permissão explícita para testar.


Recursos

  • 📝 Gera documentos do Office explorando a vulnerabilidade Follina
  • 🌐 Interface web simples para criação de payloads
  • 🐳 Dockerizado para configuração e isolamento fáceis

Tecnologias

  • Java 21 ☕
  • Spring Boot 🚀
  • Apache Commons 📦
  • Docker 🐳
  • JSP 🖥️

Pré-requisitos

  • Docker 🐳
  • Docker Compose 📦

Início Rápido

  1. Clone o repositório:

    git clone https://github.com/yourusername/CVE-2022-30190.git
    cd CVE-2022-30190
    
  2. Compile e execute com Docker Compose:

    docker compose up --build
    
  3. Acesse a interface web:

    • Abra http://localhost:8080 no seu navegador 🌐

Uso

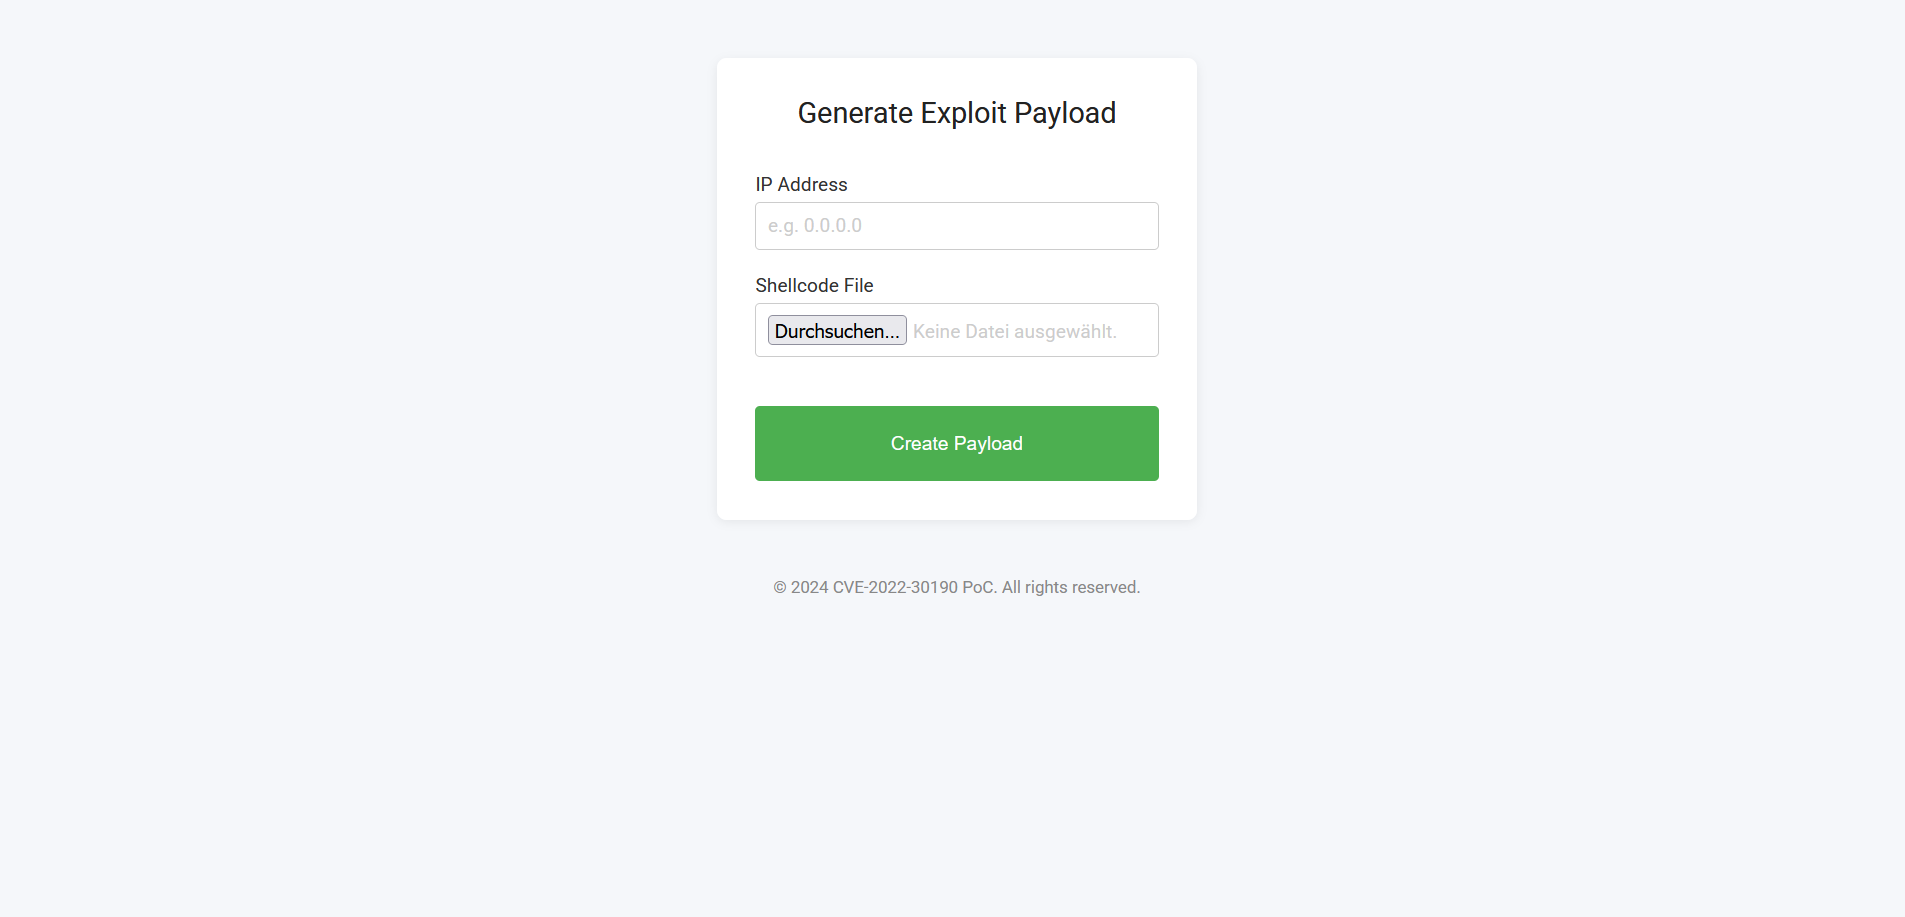
  • Insira seu endereço IP e envie um arquivo de shellcode usando o formulário web
  • Clique em "Criar Payload" para gerar um documento malicioso do Office
  • Baixe o documento gerado e use-o para testes em um ambiente controlado 🔒

Captura de tela da demonstração


Estrutura do Projeto

src/main/java                 — Java source code (Spring Boot application)
src/main/webapp/WEB-INF/jsp   — JSP views for the web interface
Dockerfile                    — Container build instructions
docker-compose.yml            — Multi-container orchestration

Referências

  • Comunicado de Segurança da Microsoft
  • Análise da Follina por SocPrime
  • Detalhes da CVE no NIST

Licença

Este projeto é distribuído sob a Licença MIT.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →