Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
0xCr0ssCrush — Pesquisa Windows BYOVD sobre DCRCVDrv.sys e Alinubx.sys, engenharia reversa de suas primitivas de kernel, superfícies IOCTL e oportunidades de detecção. | Kitploit
Ferramentas/GitHubGitHub/deathshotxd/0xcr0sscrush
Ferramentas DefensivasAnálise de VulnerabilidadesExploraçãoEngenharia ReversaAnálise de MalwareAnálise de BináriosInteligência de Ameaças
GitHubdeathshotxd/0xcr0sscrush

0xCr0ssCrush

Pesquisa Windows BYOVD sobre DCRCVDrv.sys e Alinubx.sys, engenharia reversa de suas primitivas de kernel, superfícies IOCTL e oportunidades de detecção.

Ver Repositório
39787há 24 diasRevisado pelo Kitploit
Compartilhar
Site

0xCr0ssCrush

Windows 10 e 11 Harness de pesquisa em Rust Apenas pesquisa BYOVD Licença MIT Estrelas no GitHub

Dois drivers assinados. Uma primitiva de kernel perigosa. 0xCr0ssCrush é um projeto de pesquisa BYOVD para Windows que abrange os drivers DCRCVDrv.sys e Alinubx.sys abusados pelo loader de malware-como-serviço Cruciferra: suas interfaces, suas primitivas de kernel, sua proveniência e como detectar e defender contra seu abuso.
Logotipo do 0xCr0ssCrush


O que é o 0xCr0ssCrush?

Um harness de pesquisa e pacote de análise para dois drivers assinados vulneráveis:
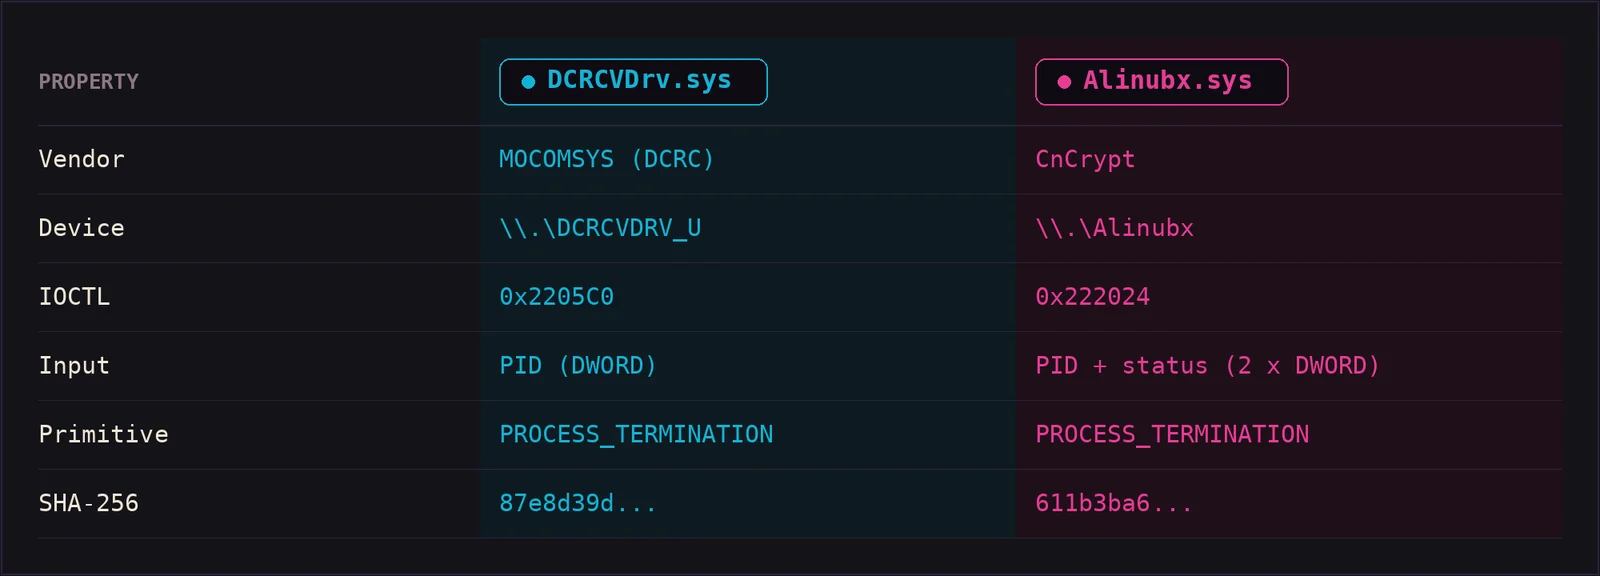
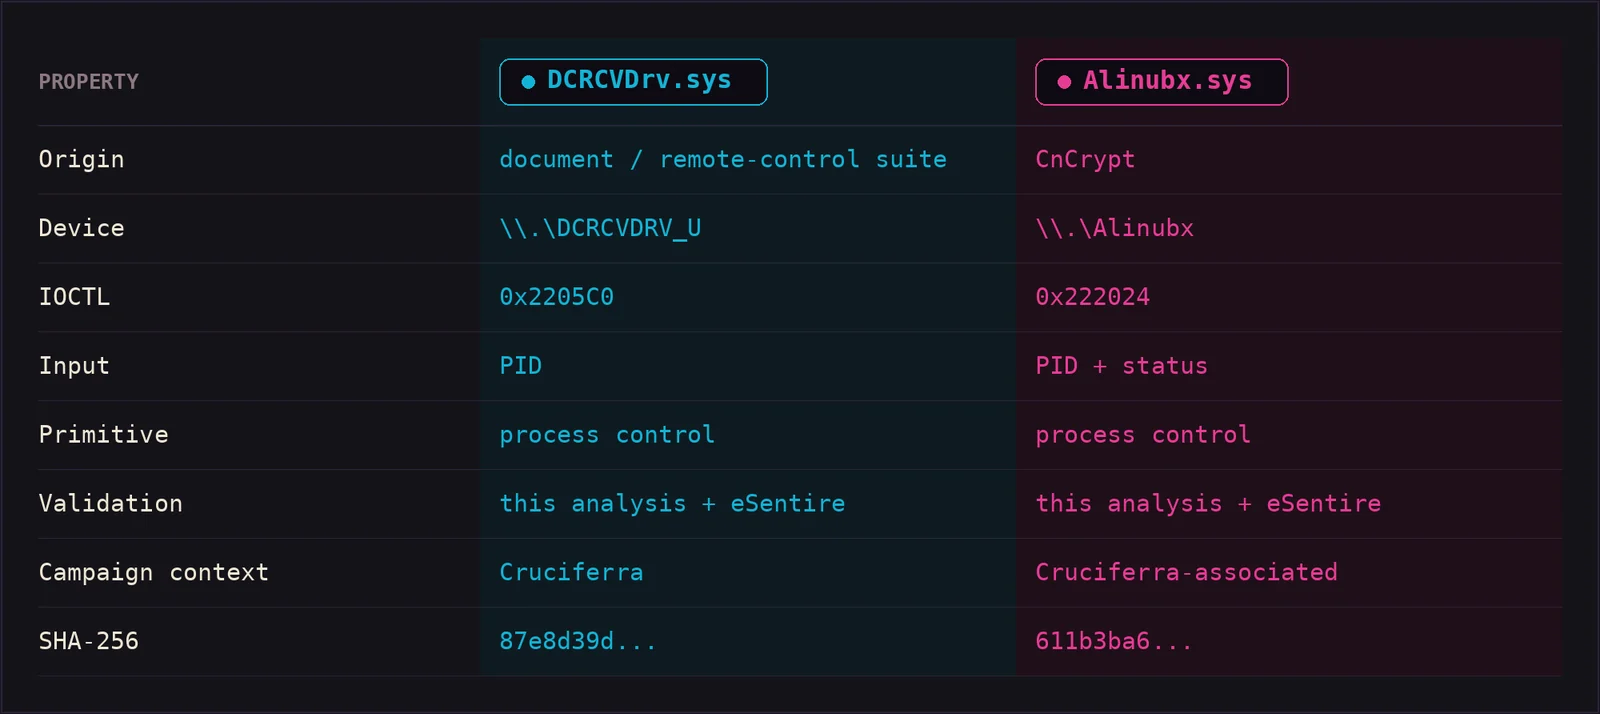
Comparação de interfaces entre DCRCVDrv.sys e Alinubx.sys


O repositório reproduz a própria tática de redundância dos operadores: se um driver é recusado pelo host, o harness recorre ao outro.
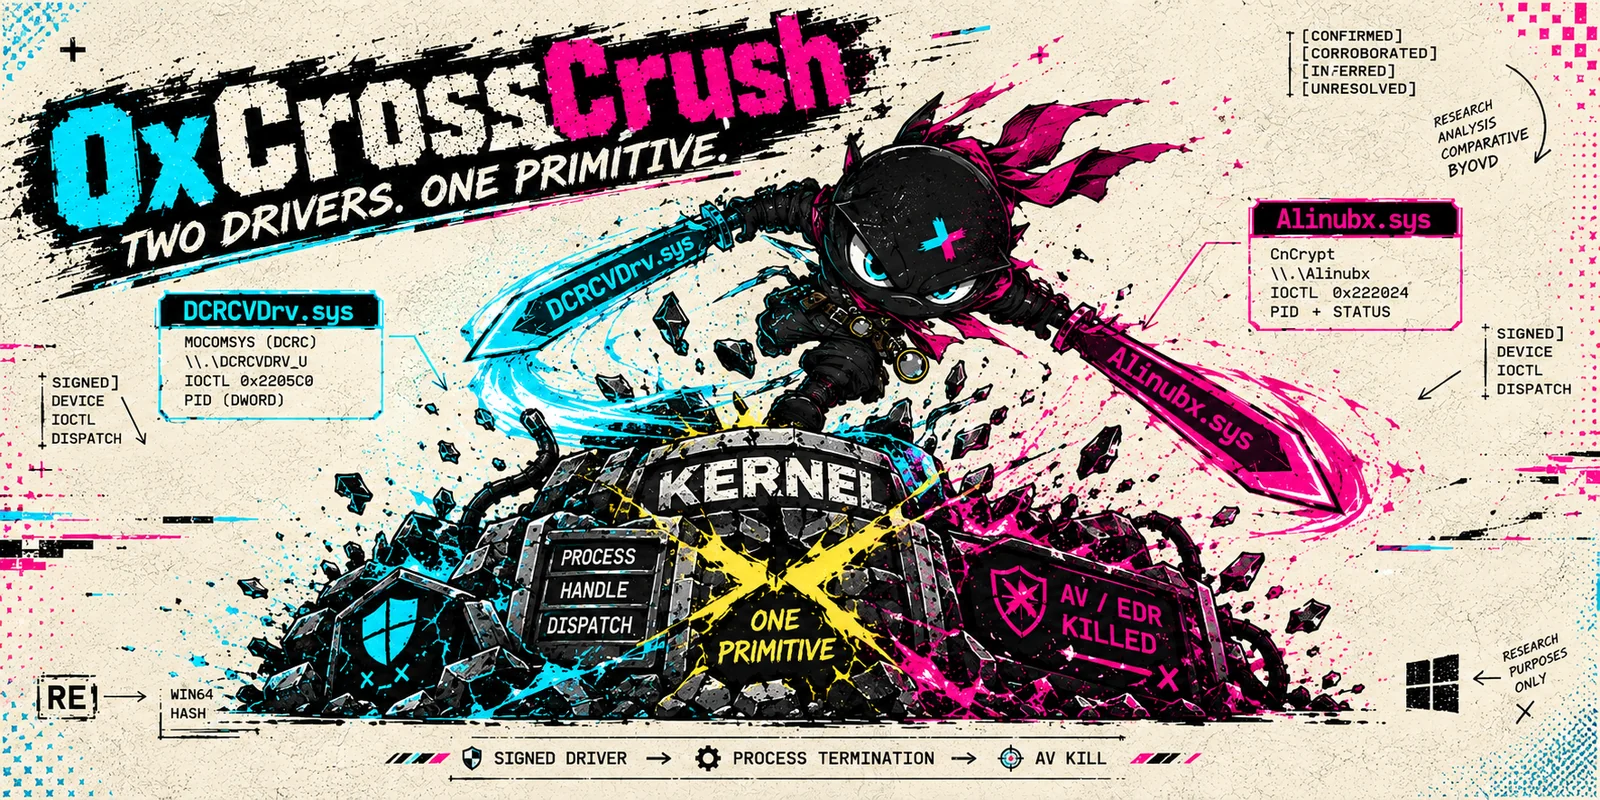

0xCr0ssCrush - Pesquisa BYOVD para Windows

Por que isso importa

Ambos os drivers foram documentados pela Threat Response Unit da eSentire em agosto de 2026 como componentes do loader de malware-como-serviço Cruciferra, que encerra processos de AV/EDR antes da entrega do payload. Não são primitivas hipotéticas - são abusados em campo, são assinados, e nenhum dos arquivos estava presente na blocklist de drivers vulneráveis aplicada pela Microsoft no momento desta pesquisa.
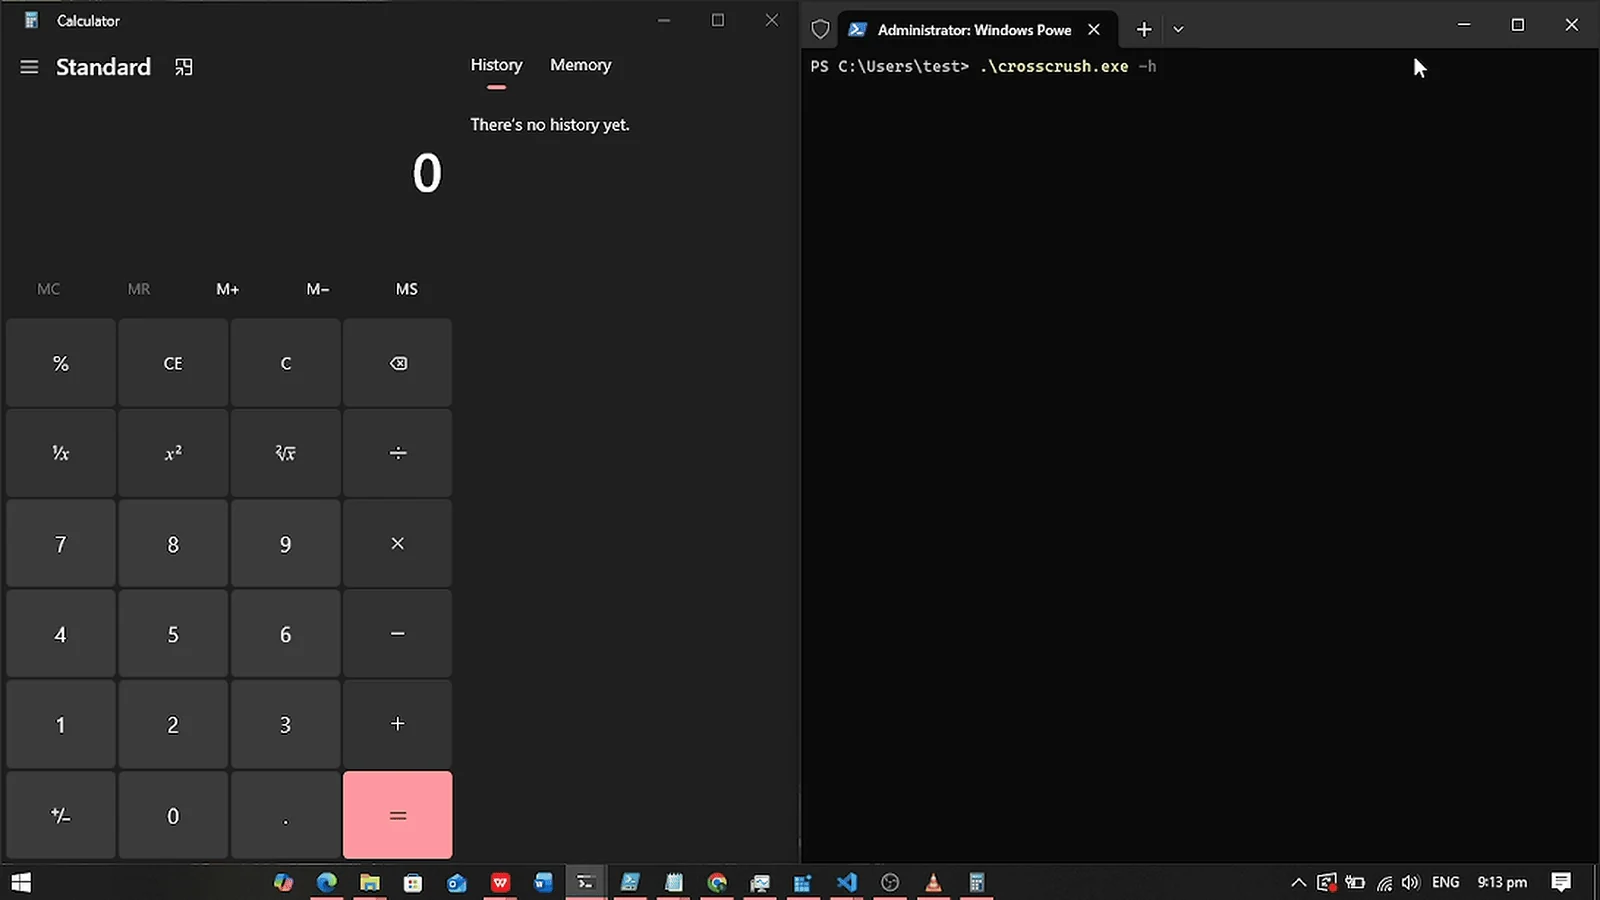
Demonstração


Demonstração do 0xCr0ssCrush


Execução em laboratório controlado: seleção de driver, validação de hash, resolução de alvo e o caminho do IOCTL de encerramento em um host de laboratório Windows 11. Consulte docs/reproduction.md para o procedimento exato.

Contribuição da pesquisa

O 0xCr0ssCrush não reivindica a descoberta dos drivers vulneráveis subjacentes. Sua contribuição é uma implementação de pesquisa comparativa reproduzível que abrange dois drivers Windows assinados recentemente abusados, suas interfaces expostas, primitivas de kernel, proveniência, comportamento ambiental e oportunidades de detecção defensiva.

Nenhuma implementação publicamente indexada que corresponda a ambas as interfaces de driver foi identificada durante nossa pesquisa.

O suporte independente para as descobertas:

  • Dispositivo, IOCTL e cadeia de encerramento do DCRCVDrv.sys - relatório Cruciferra da eSentire TRU (2026-08-19).
  • Catálogos de drivers - LOLDrivers (entradas de 2026-08-27).
  • Ausência na blocklist - snapshot datado de 2026-09-08, reproduzível em docs/blocklist-status.md.

Comparação entre drivers

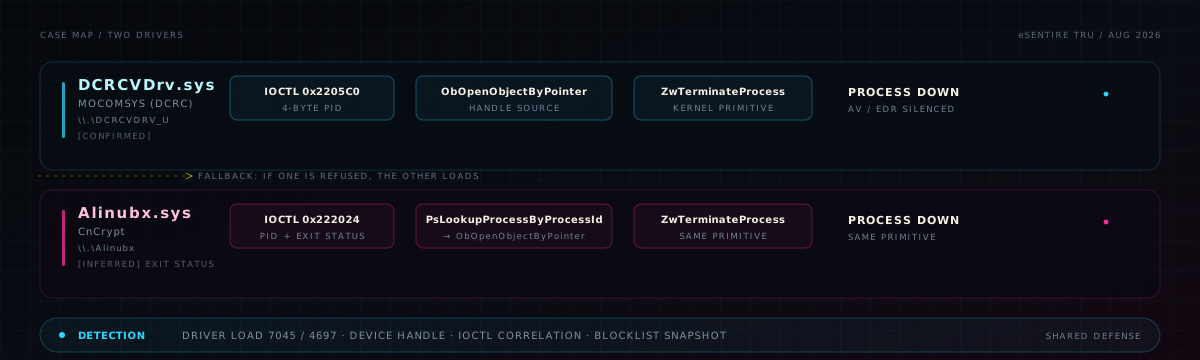
Mapa da cadeia de drivers: DCRCVDrv.sys e Alinubx.sys chegam cada um a ZwTerminateProcess por meio de seu próprio IOCTL e caminho de lookup, terminando na mesma faixa de detecção

Comparação entre drivers


Matriz completa e superfície de IOCTL em docs/ioctl-reference.md.

DCRCVDrv.sys

Driver assinado da MOCOMSYS (DCRC) que carrega strings de callout WFP e um monitor de processos filhos. O dispositivo exposto \\.\DCRCVDRV_U aceita um IOCTL de encerramento a partir do modo usuário. Análise:

  • Dispositivo: \\.\DCRCVDRV_U
  • IOCTL: 0x2205C0
  • Entrada: PID de 4 bytes
  • Cadeia: aquisição de handle (ZwOpenProcess / PsLookup) -> ObOpenObjectByPointer -> ZwTerminateProcess

Detalhes em docs/dcrcv-analysis.md.

Alinubx.sys

Driver assinado da CnCrypt com strings de callout WFP/ALE. O dispositivo exposto \\.\Alinubx aceita um IOCTL de encerramento que recebe um PID e um status de saída.

  • Dispositivo: \\.\Alinubx
  • IOCTL: 0x222024
  • Entrada: { pid: DWORD, exit_status: DWORD }
  • Cadeia: PsLookupProcessByProcessId -> ObOpenObjectByPointer -> ZwTerminateProcess

Detalhes em docs/alinubx-analysis.md.

Análise de primitivas de kernel

Ambos os drivers expõem a mesma família de primitivas:

primitive_family: PROCESS_CONTROL
primitive:        PROCESS_TERMINATION

A classificação legível por máquina está em metadata/drivers.json, para que drivers adicionais possam ser adicionados sem reestruturar o repositório.
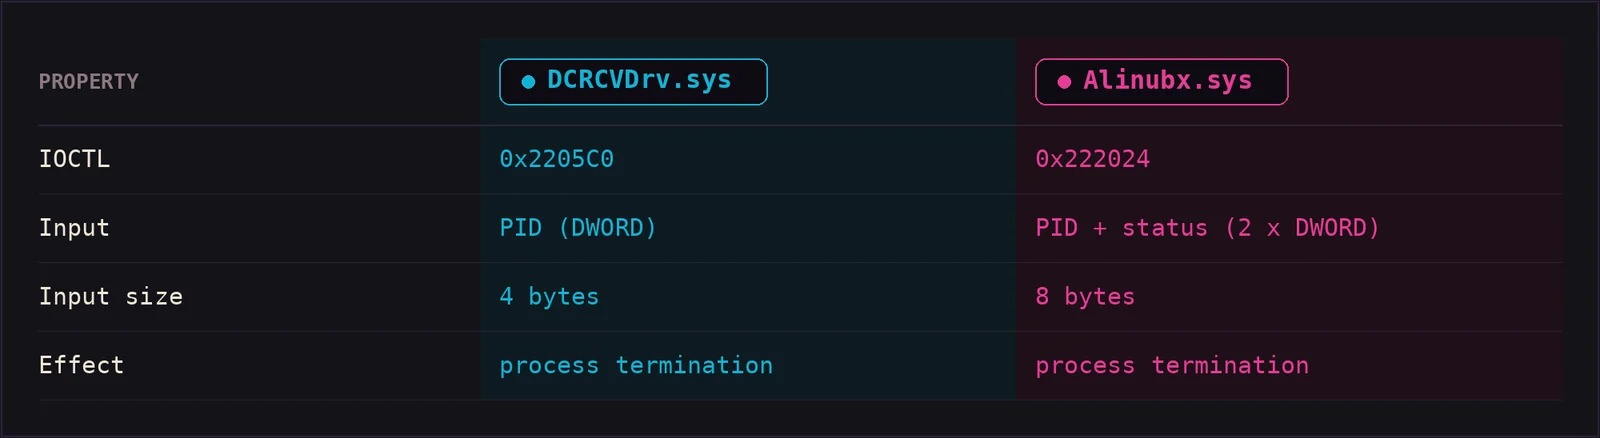
Mapa de IOCTL

Mapa de IOCTL


A análise completa de despacho (incluindo a superfície adicional observada do DCRCVDrv.sys) está em docs/ioctl-reference.md.

Evidências de engenharia reversa

Cada afirmação no writeup carrega um rótulo de evidência:

[CONFIRMED]      directly established from code/disassembly
[CORROBORATED]   observed here and independently supported
[INFERRED]       likely but not fully proven
[UNRESOLVED]     current evidence insufficient

Trechos de desmontagem anotados (captura de importação, despacho de IOCTL, auxiliar de terminação, strings) estão incluídos em analysis/ para que a análise possa ser refeita.

Reprodução / laboratório controlado

Compile e, em seguida, nunca carregue um driver sem validação de hash - o próprio harness impõe isso:


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    309

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →