zBang é uma ferramenta especial de avaliação de risco que detecta potenciais ameaças a contas privilegiadas na rede escaneada.
Organizações e red teams podem utilizar o zBang para identificar potenciais vetores de ataque e melhorar a postura de segurança da rede. Os resultados podem ser analisados pela interface gráfica ou revisando os arquivos de saída brutos.
Mais detalhes sobre o zBang podem ser encontrados no post do blog Big zBang Theory por @Hechtov:
https://www.cyberark.com/threat-research-blog/the-big-zbang-theory-a-new-open-source-tool/
A ferramenta é composta por cinco módulos de escaneamento diferentes:
- Escaneamento ACLight - descobre as contas mais privilegiadas que devem ser protegidas, incluindo Shadow Admins suspeitos.
- Escaneamento Skeleton Key - descobre Controladores de Domínio que podem estar infectados pelo malware Skeleton Key.
- Escaneamento SID History - descobre privilégios ocultos em contas de domínio com SID secundário (atributo SID History).
- Escaneamento RiskySPNs - descobre configurações arriscadas de SPNs que podem levar ao roubo de credenciais de Administradores de Domínio.
- Escaneamento Mystique - descobre configurações arriscadas de delegação Kerberos na rede.
Para sua conveniência, também há uma Ficha Técnica resumida sobre o zBang:
https://github.com/cyberark/zBang/blob/master/zBang%20Summarized%20Data%20Sheet.pdf
Requisitos de Execução
- Execute com qualquer usuário de domínio. Os escaneamentos não exigem privilégios extras; a ferramenta realiza consultas LDAP somente leitura ao DC.
- Execute a ferramenta a partir de uma máquina associada ao domínio (uma máquina Windows).
- PowerShell versão 3 ou superior e .NET 4.5 (vem por padrão no Windows 8/2012 e superior).
Guia de Início Rápido
- Baixe e execute a versão de lançamento deste repositório GitHub link ou compile com seu compilador favorito.
- Às vezes, ao baixar pelo navegador, será necessário "desbloquear" o arquivo zBang.exe baixado.
- Na tela inicial, escolha quais escaneamentos deseja executar.
No exemplo a seguir, todos os cinco escaneamentos são selecionados:
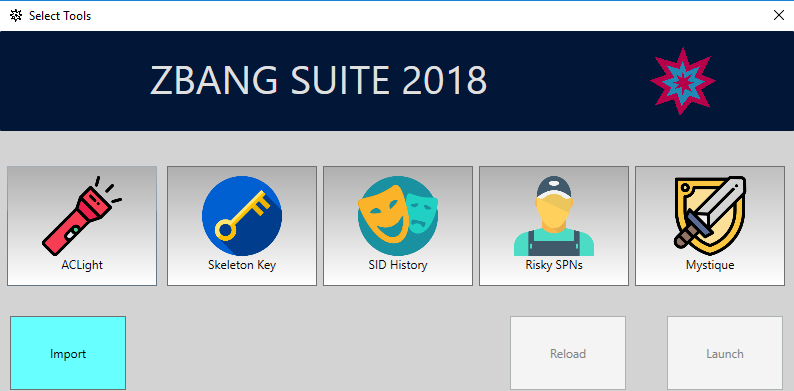
- Para visualizar resultados de demonstração, clique em “Recarregar.”
A ferramenta zBang vem com dados de demonstração iniciais incorporados; você pode visualizar os resultados dos diferentes escaneamentos e interagir com a interface gráfica.
- Para iniciar novos escaneamentos em sua rede, clique em “Iniciar.” Uma nova janela aparecerá e exibirá o status dos diferentes escaneamentos.
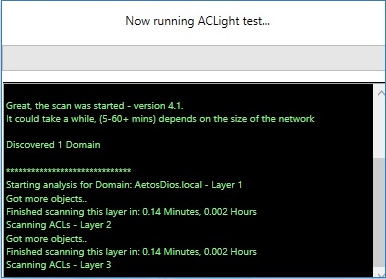
- Quando os escaneamentos forem concluídos, aparecerá uma mensagem informando que os resultados foram exportados para um arquivo zip externo.
- O arquivo zip de resultados estará na mesma pasta do zBang e terá um nome único com a hora e data dos escaneamentos. Você também pode importar resultados anteriores na GUI do zBang sem precisar reexecutar os escaneamentos.
Para importar resultados anteriores, clique em “Importar” na tela inicial do zBang.
Revisar Resultados do zBang
A. Escaneamento ACLight:
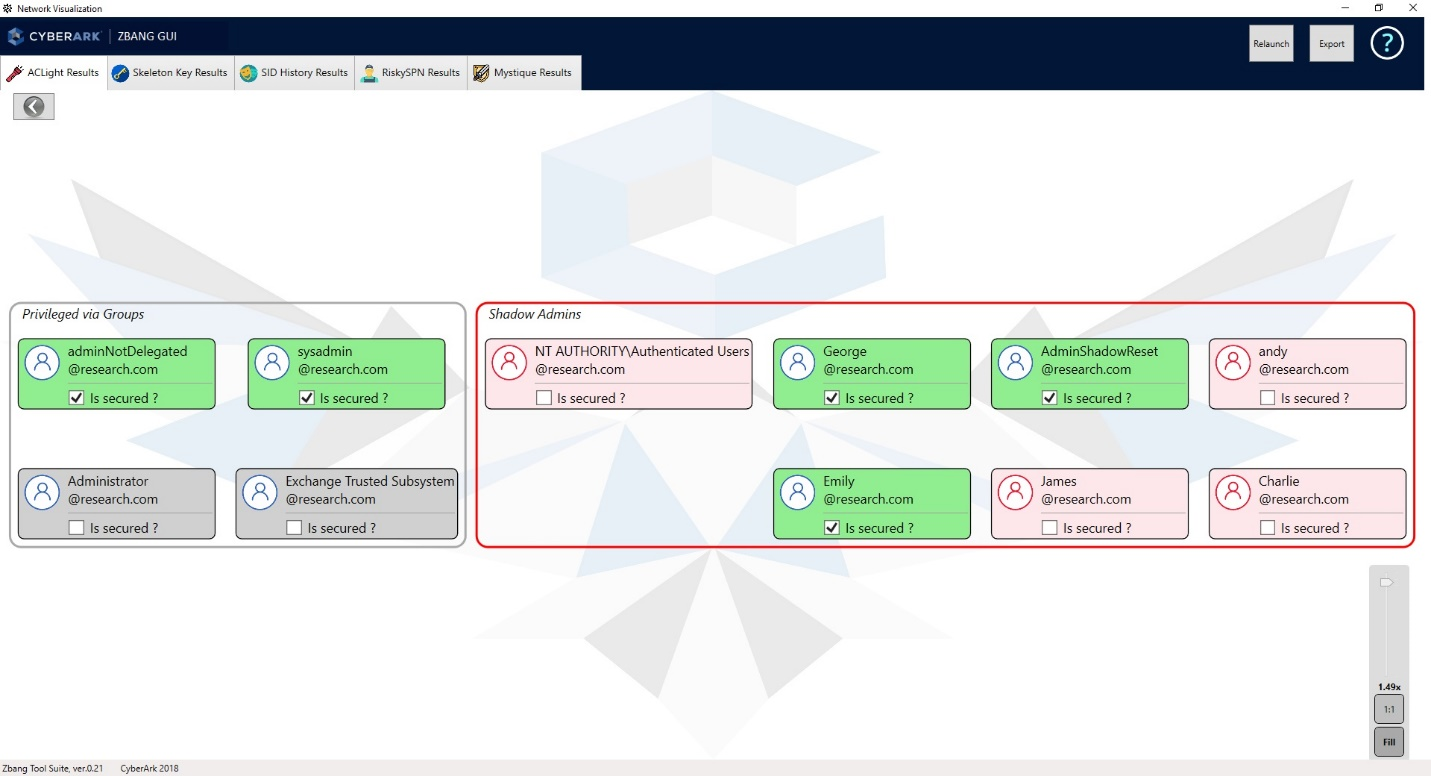
- Escolha o domínio que você escaneou.
- Você verá uma lista das contas mais privilegiadas que foram descobertas.
- No lado esquerdo - visualize contas privilegiadas “padrão” que obtêm seus privilégios devido à sua associação a grupos.
- No lado direito - visualize “Shadow Admins”. Essas contas obtêm seus privilégios por meio de atribuição direta de permissões ACL. Essas contas podem ser mais furtivas do que usuários “administradores de domínio” padrão e, portanto, podem não ser tão seguras quanto deveriam ser. Os atacantes frequentemente miram e tentam comprometer tais contas.
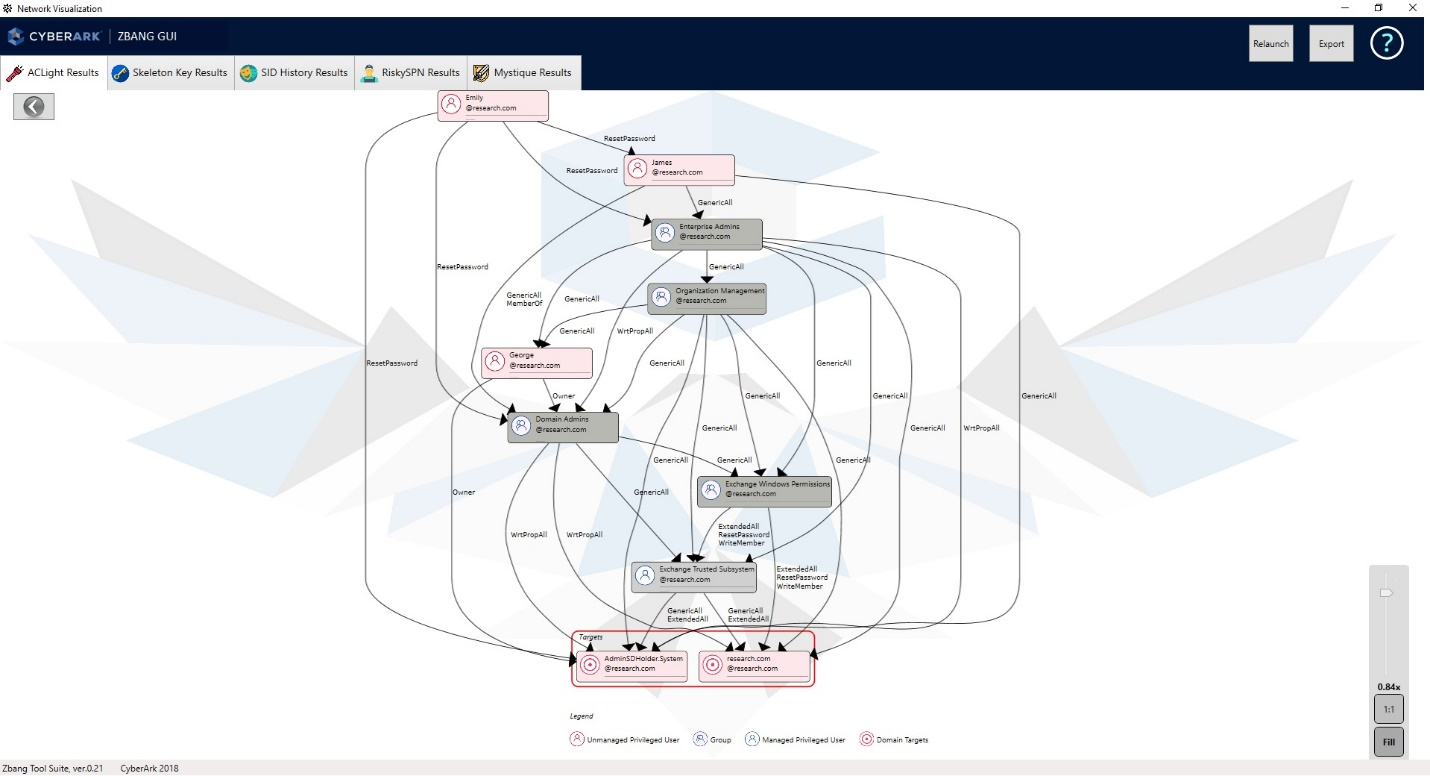
- Em cada conta, você pode clicar duas vezes e revisar seu gráfico de permissões. Isso pode ajudar a entender por que essa conta foi classificada como privilegiada.
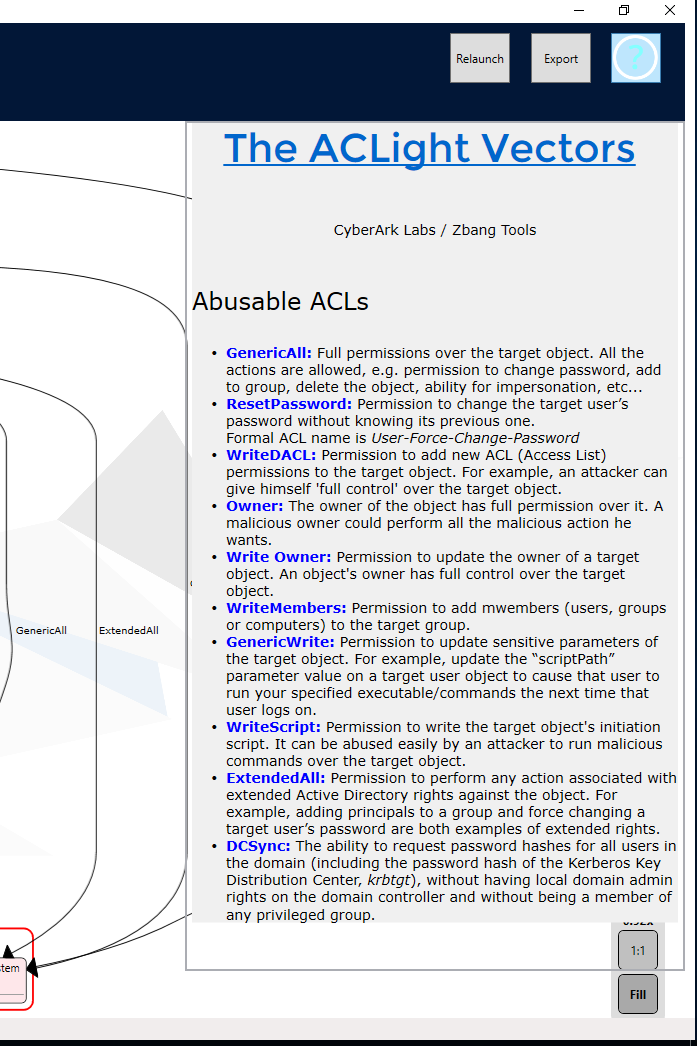
- As diferentes permissões ACL abusáveis são descritas em uma pequena página de ajuda. Clique no “ponto de interrogação” no canto superior direito para visualizar:
-
Mais detalhes sobre a ameaça dos Shadow Admins estão disponíveis no post do blog -
“Shadow Admins – The Stealthy Accounts That You Should Fear The Most”:
https://www.cyberark.com/threat-research-blog/shadow-admins-stealthy-accounts-fear/
-
Para exame manual dos resultados do escaneamento, descompacte o arquivo de resultados salvos do zBang e verifique a pasta de resultados:
"[Caminho do arquivo de resultados descompactado do zBang]\ACLight-master\Results”, contém um relatório resumido - “Privileged Accounts - Layers Analysis.txt”.
-
Em cada uma das contas privilegiadas descobertas:
- Identifique a conta privilegiada.
- Reduza permissões desnecessárias da conta.
- Proteja a conta. Após validar essas três etapas, você pode marcar a conta com um “V” na pequena caixa de seleção, tornando-a verde na interface.
-
O objetivo é fazer com que todas as contas sejam marcadas como “protegidas” com a cor verde.
B. Escaneamento Skeleton Key
- Na página do escaneamento (clique no marcador relevante na seção acima), haverá uma lista de todos os DCs escaneados.
- Certifique-se de que todos estão limpos e marcados com verde.
- Se o escaneamento encontrar um DC potencialmente infectado, é crucial iniciar um processo de investigação.
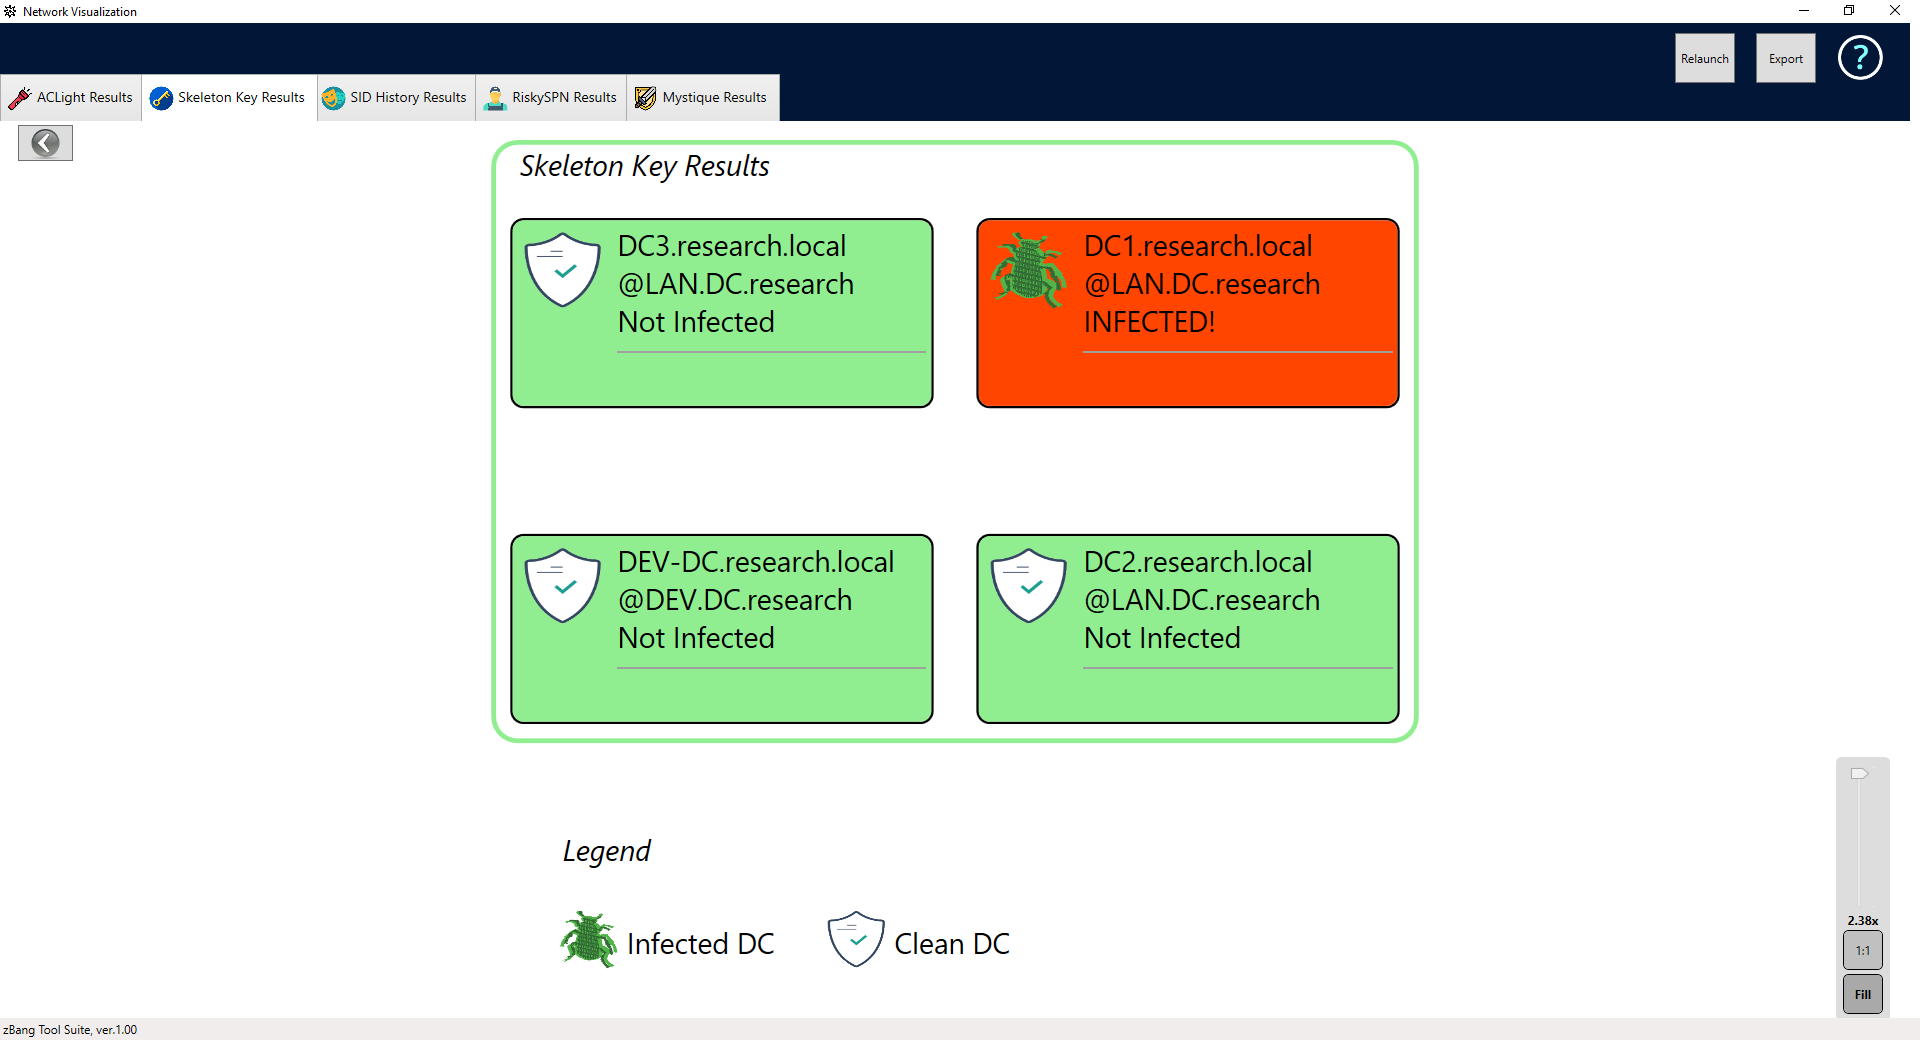
- Mais detalhes sobre o malware Skeleton Key estão disponíveis no post do blog
“Active Directory Domain Controller Skeleton Key Malware & Mimikatz” por @PyroTek3: https://adsecurity.org/?p=1255
C. Escaneamento SID History
- Nesta página de escaneamento, haverá uma lista das contas de domínio com SID secundário (atributo SID History).
- Cada conta terá duas setas conectoras, uma à esquerda para seu SID principal, outra à direita para seu SID secundário (com o ícone de máscara).
- Se o SID principal for privilegiado, ele ficará em vermelho, e se o SID history for privilegiado, será exibido como uma máscara vermelha.
- Você deve procurar possíveis situações muito arriscadas, em que uma conta tem um SID principal não privilegiado, mas ao mesmo tempo tem um SID secundário privilegiado.
Este cenário é muito suspeito e você deve verificar esta conta e investigar por que ela recebeu um SID secundário privilegiado. Certifique-se de que não foi adicionado por um potencial invasor na rede.
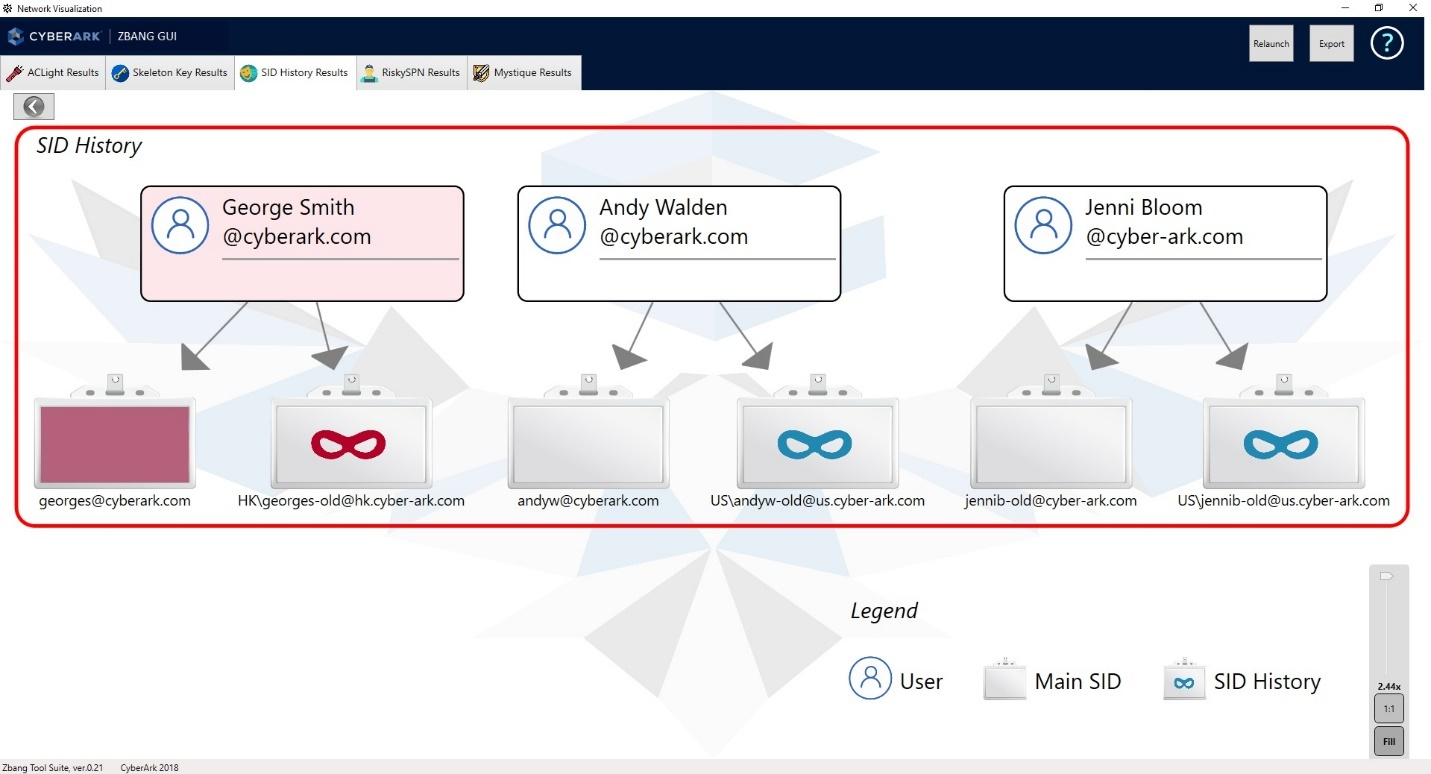
* Para conveniência de visualização, se um grande número de contas com SID history não privilegiado estiver presente (mais de dez), elas serão filtradas da exibição, pois essas contas são menos sensíveis.
- Para exame manual dos resultados do escaneamento, descompacte o arquivo de resultados salvos do zBang e verifique o arquivo csv:
“[Caminho do arquivo de resultados descompactado do zBang]\SIDHistory\Results\Report.csv".