

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2017-3066 — Análise e exploração de CVE-2017-3066, um RCE por desserialização Java na biblioteca BlazeDS do Adobe ColdFusion, com regras de detecção Suricata e integração de payload ysoserial. | Kitploit
Ferramentas/GitHubGitHub/cucadili/cve-2017-3066
Análise de VulnerabilidadesExploraçãoEvasão de IDS/IPSExploração de Aplicações WebDetecção de IntrusãoAprendizado e Educação
GitHubcucadili/cve-2017-3066

CVE-2017-3066

Análise e exploração de CVE-2017-3066, um RCE por desserialização Java na biblioteca BlazeDS do Adobe ColdFusion, com regras de detecção Suricata e integração de payload ysoserial.

Ver Repositório
272há 7 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2017-3066

Descrição

O Adobe ColdFusion utiliza o formato de mensagem Action Message Format (AMF). O protocolo AMF é um protocolo binário de serialização personalizada. Ele possui dois formatos: AMF0 e AMF3. Uma mensagem Action consiste em cabeçalhos e corpos. Existem várias implementações de AMF em diferentes linguagens. Para Java, temos o Adobe BlazeDS (agora Apache BlazeDS), que também é usado no Adobe ColdFusion. O Adobe ColdFusion é afetado por uma falha de desserialização Java em sua biblioteca Apache BlazeDS ao lidar com objetos Java não confiáveis, o que concede ao atacante a permissão de atacar remotamente como uma vulnerabilidade de Execução Remota de Código.

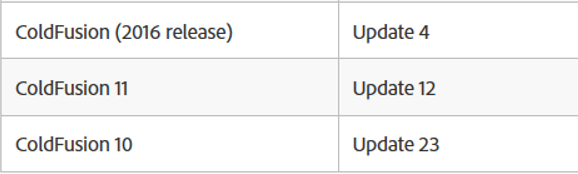
Versão Vulnerável

alt text

Versão Atualizada

alt text

Comparação das versões vulnerável e atualizada

WinMerge Arquivos atualizados: alt text

A biblioteca flex-messaging-core.jar contém a classe flex.messaging.validators.ClassDeserializationValidator que realiza a validação. Portanto, ela foi descompilada separadamente usando o Java Decompiler e novamente lançada para comparação no WinMerge.

alt text

Instalação

Instalação e Exploração: https://github.com/vulhub/vulhub/tree/master/coldfusion/CVE-2017-3066

Suricata

No arquivo "test.rules" é apresentada uma regra para o utilitário Suricata. A regra permite detectar tráfego de rede vulnerável a exploração. A regra está configurada no arquivo /etc/suricata/suricata file.yaml:

    default-rule-path: /etc/suricata 
    rule-files: 
     - test.rules

EXECUTAR:

suricata -c /etc/suricata/suricata.yaml –I ens33

Log /var/log/suricata/fast.log

Assinatura 79 73 6F 73 65 72 69 61 = ysoserial

Baixar ferramenta





