 crisprss/cve-2026-88235
Uma das primitivas mais poderosas para LPE na configuração padrão do Windows

TrustFall é uma vulnerabilidade de alta severidade que encontramos no TrustedInstaller.exe do Windows, rastreada pela Microsoft como CVE-2026-88235. Com ela, qualquer usuário local pode adulterar o sistema de arquivos e o registro como SYSTEM e obter escalonamento de privilégios local.
h4urek da Universidade de Fudan(@h4urek)
crispr da Universidade de Fudan(@crispr)
Atualizações do Windows, componentes opcionais, pacotes de idiomas e reversões de drivers são tratados pelo CBS (Component-Based Servicing), hospedado pelo TrustedInstaller.exe (o Windows Modules Installer) e executado pelo TiWorker.exe no contexto LocalSystem. Como a manutenção precisa substituir arquivos em System32, WinSxS e HKLM, o worker detém SeBackup/SeRestore e pode gravar contornando ACLs por design.
Para dar suporte à manutenção de imagens offline, o CBS expõe parte dessa capacidade por meio do objeto COM Component Based Servicing Session, que implementa interfaces como ICbsSession7/8/9/10. Iniciar e acessar essas interfaces não exige direitos de administrador; usuários interativos podem fazê-lo. Elas permitem que um chamador crie e gerencie uma sessão CBS, enumere pacotes e recursos e solicite operações de manutenção.
A classe COM CBS Session tem Server Type LocalServer32 e é hospedada pelo TrustedInstaller.exe. Seu controle de acesso concede INTERACTIVE Execute e ExecuteLocal, e sua permissão de inicialização concede INTERACTIVE ActivateLocal. Como resultado, qualquer usuário autenticado pode ativar e acessar essa classe COM, e o objeto é executado dentro do serviço TrustedInstaller em LocalSystem.
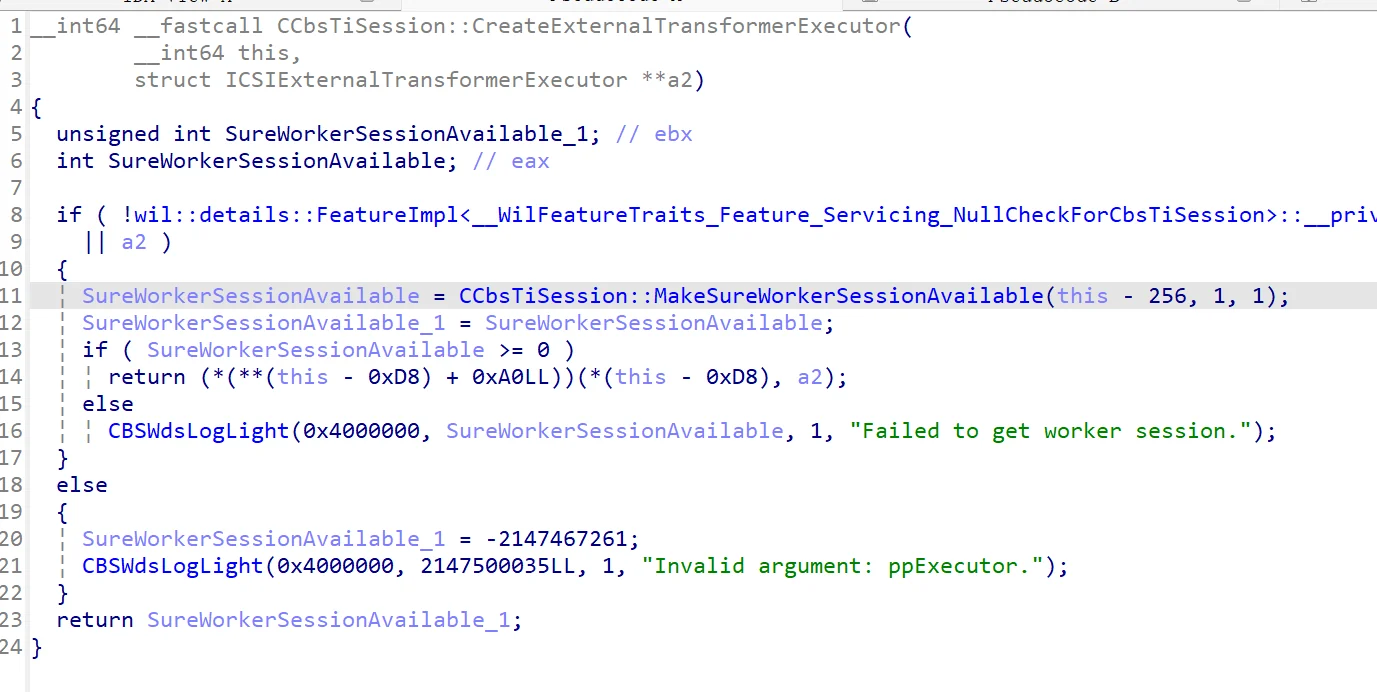
A classe implementa ICbsSession, ICbsSession7/8/9/10 e outras interfaces. CreateExternalTransformerExecutor em ICbsSession10 é o ponto de entrada discutido aqui. Por design, ele deveria atender apenas componentes de manutenção confiáveis: DISM, Windows Update, ferramentas de implantação. Mas essas ferramentas e usuários comuns acessam a mesma classe COM, e a classe não distingue os chamadores.
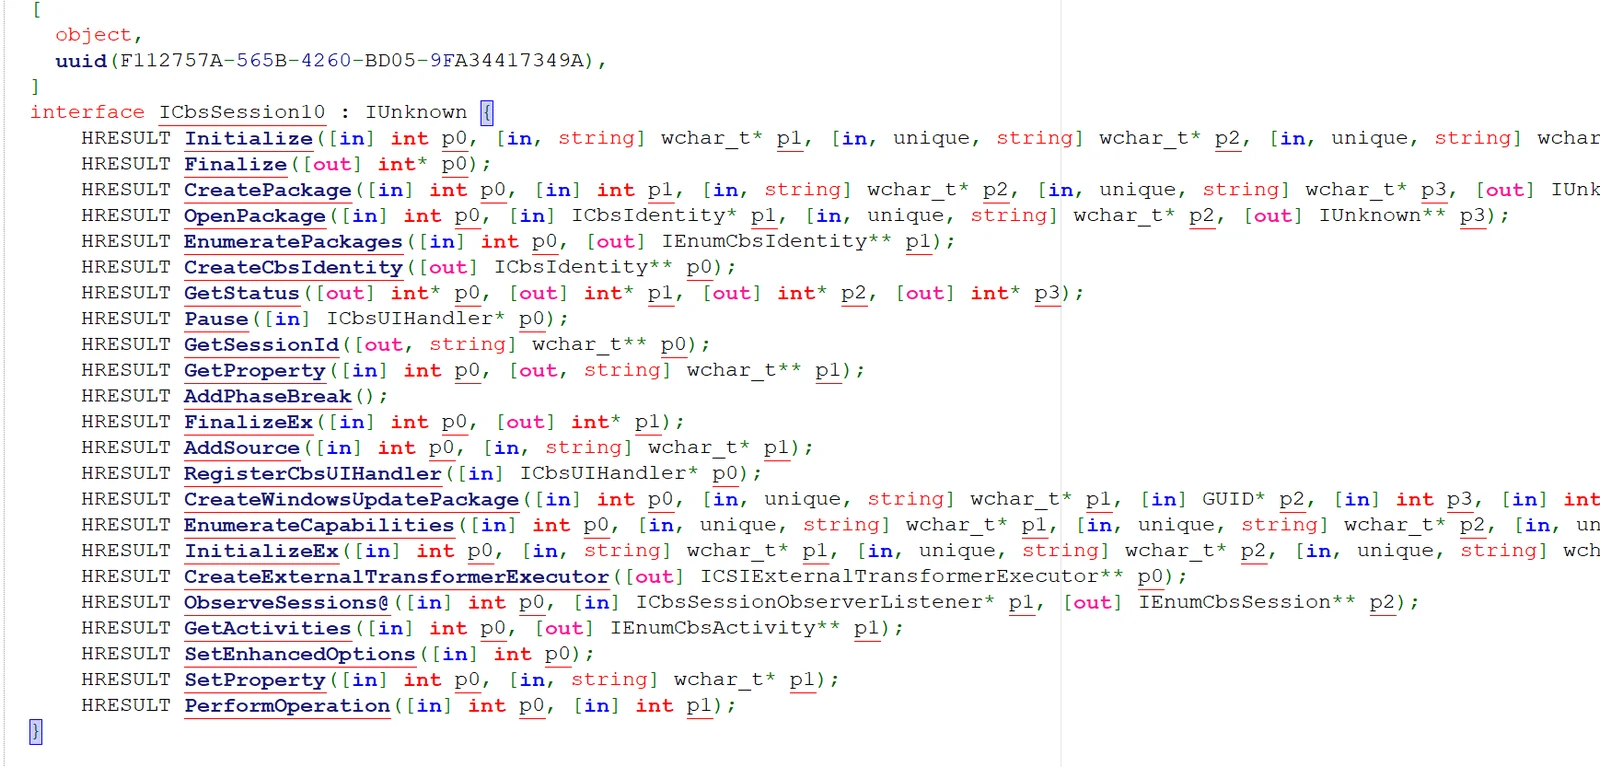
O cliente primeiro obtém o objeto COM ICbsSession10 e chama Initialize para inicializar a sessão. Em seguida, chama CreateExternalTransformerExecutor para criar um executor e iniciar o TiWorker.exe.
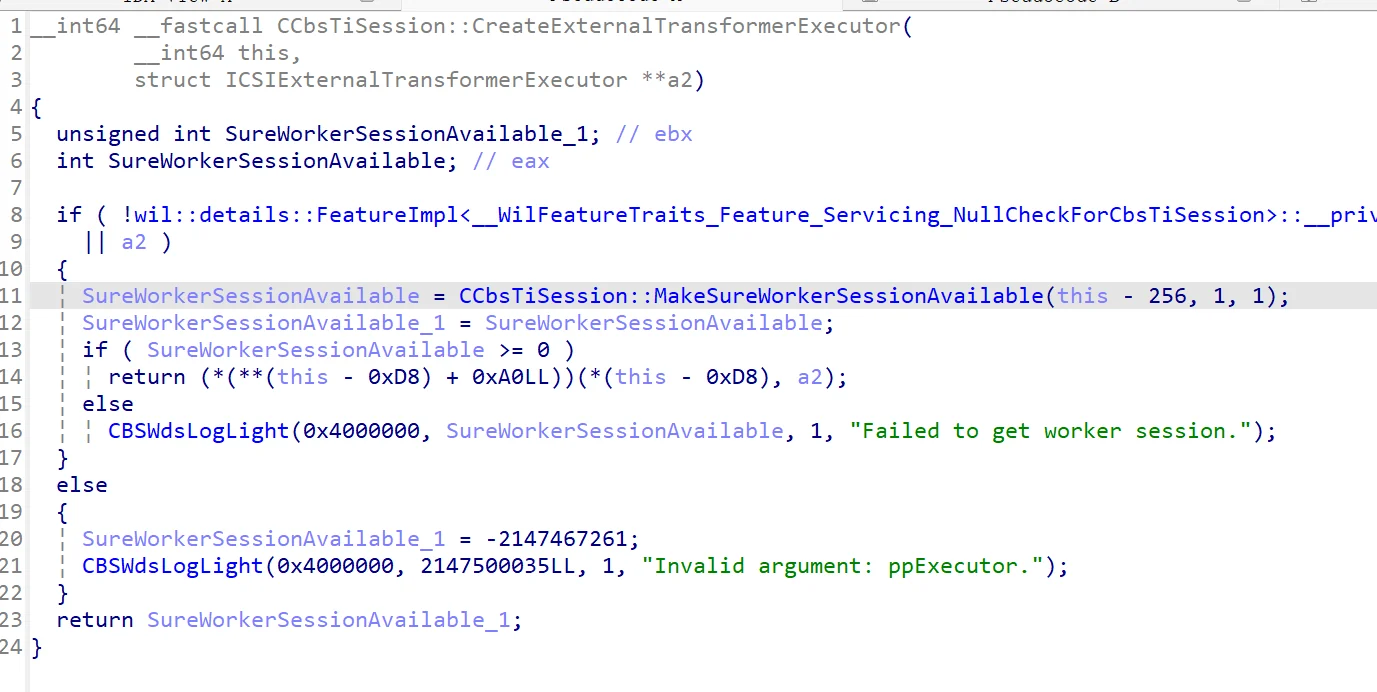
O executor é implementado por wcp.dll. O wcp é a camada de execução interna da pilha de manutenção: ele mantém o estado de manutenção, analisa manifestos de transformadores, resolve um manifesto em um transformador concreto e executa a operação correspondente. Ele lê o manifesto fornecido pelo chamador e o utiliza para selecionar um transformador e construir a fila de alterações. ICSIExternalTransformerExecutor expõe quatro métodos:
Initialize: configura o ambiente de execução, incluindo a imagem de referência, o hive de reversão e o armazenamento offline;Install: analisa o manifesto e enfileira a transformação para instalação;Uninstall: enfileira a transformação para remoção;Commit: executa a fila até a conclusão.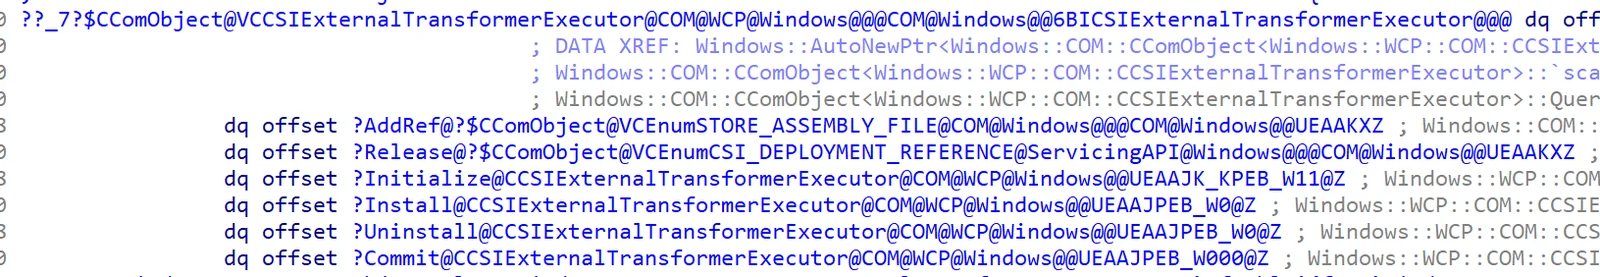
Initialize recebe todas as suas entradas do chamador:
flags carrega bits de modo que selecionam a direção da instalação e se um hive de reversão deve ser carregado;referenceVersion é a versão "anterior" usada para comparação com a versão do manifesto; um valor mais antigo permite que a verificação de atualização passe;referenceImage aponta para o banco de dados de componentes "anterior"; o wcp exige apenas um hive carregável e não valida seu conteúdo;fileStorage é a raiz do armazenamento offline, inteiramente especificada pelo chamador;registryStorage é opcional.Dentro do executor, Initialize configura o contexto de trabalho. Ele valida o sistema de destino, armazena flags e referenceVersion e, quando o bit de rollback está definido, carrega o hive Rollback a partir de fileStorage por meio de AutoHive::LoadFromWin32PathForOfflineHive. Quando referenceImage é fornecido, ele acrescenta System32\config\COMPONENTS, carrega esse hive por meio de AutoHive::Load e o vincula como o banco de dados de componentes de referência. Em seguida, cria uma árvore de diretórios pseudo-Windows e um armazenamento offline sob fileStorage, ou abre um armazenamento existente dependendo de flags, e move o executor para a fase Initialized.
O que ele não faz é inspecionar o conteúdo desses hives ou a identidade do chamador. A imagem de referência e o armazenamento de arquivos só precisam conter hives de registro carregáveis; se são COMPONENTS genuínos ou bancos de dados de rollback nunca é verificado, e nada confirma que o chamador está autorizado a dar manutenção na imagem. O "ambiente offline" é inteiramente fornecido pelo chamador.
Install(manifestPath, transformId) analisa o XML fornecido pelo chamador e registra a transformação para execução. A estrutura do manifesto é simples:
assemblyIdentity: identidade básica do pacote; apenas a validade do formato importa;Transforms Id: corresponde ao transformId passado para Install;SettingsVersion: a versão usada pela lógica de manutenção, que determina instalação versus rollback;TransformInvoke Plugin: seleciona o transformador, aqui CopyData;Param: parâmetros da operação, incluindo SourcePath, DestinationPath e DestinationName.Por exemplo, o manifesto abaixo solicita ao executor que copie hack.dll para System32 com o nome phoneinfo.dll:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
A análise não faz verificação de assinatura, nem verificação de origem, nem restrição de diretório; o nome do plugin, o caminho de origem, o caminho de destino e o nome de destino são todos controlados pelo chamador.
Install apenas registra o manifesto; o trabalho real acontece quando o cliente chama Commit. Nesse momento, o executor pega a transformação pendente, decide em qual direção ela deve ser executada e a despacha para o plugin nomeado no manifesto.






