Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
WindowsRegistryRootkit — Rootkit de kernel que reside nos dados dos valores do registro do Windows | Kitploit

Ferramentas/GitHubGitHub/cr4sh/windowsregistryrootkit
Mecanismos de PersistênciaExploraçãoAnálise de MalwareComando e ControleDesenvolvimento de PayloadsArchived
GitHubcr4sh/windowsregistryrootkit

WindowsRegistryRootkit

Rootkit de kernel que reside nos dados dos valores do registro do Windows

Ver Repositório
5061438há 9 anosRevisado pelo Kitploit
Compartilhar

Rootkit de kernel, que vive dentro dos dados de valor do registro do Windows.
Por Oleksiuk Dmytro (também conhecido como Cr4sh)

http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]


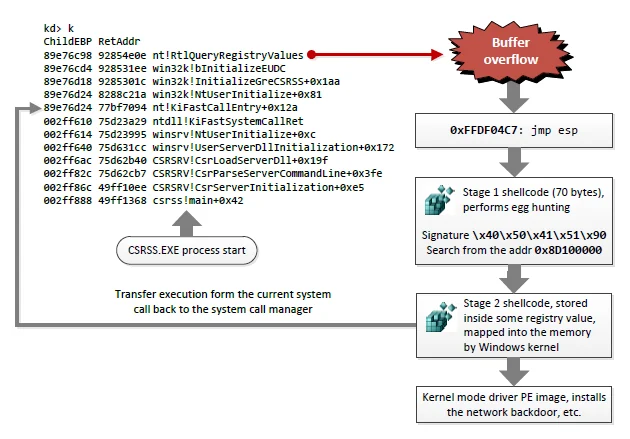
O rootkit utiliza a vulnerabilidade zero day no win32k.sys (estouro de buffer na função win32k!bInitializeEUDC()) para obter execução na inicialização do sistema operacional.

Recursos:

  • Backdoor de rede baseado em NDIS (+ meterpreter/bind_tcp).

  • Para evitar a detecção de código executável desconhecido, ele se move na memória sobre seções descartáveis de alguns drivers padrão do Windows.

  • Completamente indetectável por ferramentas anti-rootkit públicas.

  • Funciona no Windows 7 (SP0, SP1) x86.

diagram

Este rootkit foi originalmente apresentado na conferência ZeroNights 2012 durante a minha palestra.
Consulte os slides e vídeos para mais informações: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →