cosmonic-labs/demo-zip-rce-sandbox
Demonstração ao vivo: o mesmo crate zip vulnerável em Rust (RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking) contido por um sandbox Cosmonic WebAssembly com negação por padrão.

Leia a história completa no blog da Cosmonic: Stopping Remote Code Execution with a Sandbox
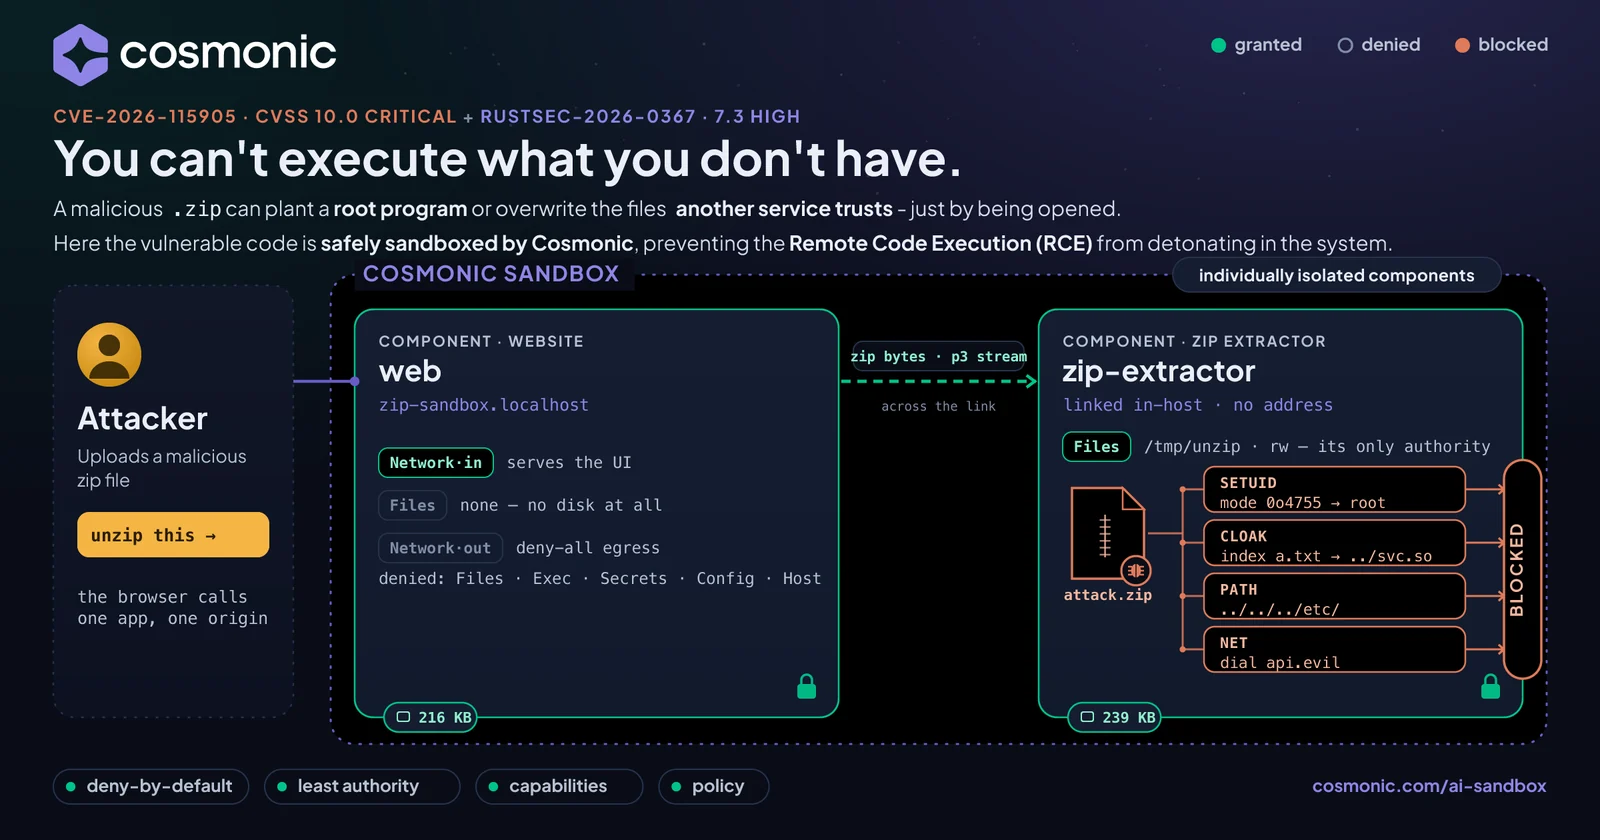
O crate Rust zip lançou duas vulnerabilidades graves com nove dias de diferença, uma delas com CVSS 10.0.
Este repositório executa exatamente esse código vulnerável, sem patch, dentro de um sandbox
Cosmonic com negação por padrão, e permite que você dispare arquivos maliciosos reais contra ele. Todo
ataque é executado. Nenhum deles consegue fazer nada.
Passo a passo: Extrator zip em sandbox (o tutorial da documentação)
Você não pode executar o que não tem. Um sandbox não precisa reconhecer o ataque. Ele começa sem nada e entrega ao código apenas as capacidades que você concede: aqui, uma pasta temporária e nenhuma rede. Veja princípios de plataformas de agentes seguras.
A página da demonstração tem um botão vermelho por cenário. Cada um transmite um arquivo malicioso real para o sandbox; nada é corrigido.
| Botão | Vulnerabilidade | O que o arquivo malicioso faz | No sandbox |
|---|---|---|---|
| Bug 1: bits setuid | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | Três entradas carregam bits setuid, setgid e sticky. Em um extrator Unix, eles dariam a um arquivo extraído poderes de nível root. | Todos os três bits chegam ao relatório; nenhum é aplicado. |
| Bug 2: zip slip | CWE-22 / CWE-59 · zip slip via symlinks | Três entradas de symlink apontando para caminhos conhecidos fora da pasta: /etc/cron.d, /root/.ssh/authorized_keys e /tmp. O zip 8.6.0 recusa nomes ../, mas no Unix seu extract() planta esses links sem verificação. | Todos os três chegam como arquivos simples contendo o texto de destino; nenhum link existe. |
| Bug 3: zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | O diretório central mostra um scanner release-notes.txt; o cabeçalho local diz ao extrator de streaming do crate para gravar home/you/.ssh/authorized_keys. | A gravação oculta é honrada, mas cai dentro de /tmp/unzip, uma pasta descartável. |
| Executar todos os ataques | todos os três de uma vez | Um único arquivo carregando todos os ataques acima. | Tudo o que foi descrito acima, contido em conjunto. |
Outros IDs, caso você esteja procurando por eles: RUSTSEC-2026-0367 é GHSA-vv5m-jxxh-4627 (CWE-732), e CVE-2026-115905 é GHSA-m665-v7pm-7grj (CWE-436).
Ambos os avisos afetam zip 8.6.0, a versão usada aqui de propósito. No seu próprio código, atualize para
zip 9.0.5, que corrige ambos.
Instale o Cosmonic Desktop. Ele executa componentes WebAssembly como
cargas de trabalho em sandbox no macOS, Windows e Linux, e escuta em 127.0.0.1:8200.
Aplique o manifesto. deploy/zip-sandbox.workload.yaml
fixa ambos os componentes por digest no ghcr, então não há nada para compilar. O caminho mais fácil é um assistente de IA
conectado ao servidor MCP do Desktop
(Conectar agentes de codificação):
"Aplique
deploy/zip-sandbox.workload.yamlao Cosmonic Desktop e depois me mostre seu status."
Ou copie o manifesto para workloads/default/zip-sandbox.yaml no diretório de estado do Desktop
(cosmonicd paths o imprime).
Abra http://zip-sandbox.localhost:8200/ e pressione os botões vermelhos, um por cenário, ou envie seu próprio zip.
Uma pegadinha. O extrator precisa do seu volume
/tmp/unzip. Os caminhos de implantação rápida do Desktop (cosmonic dev, rascunhos de publicação, colar um link de imagem) constroem uma especificação apenas a partir da imagem e descartam a seçãovolumes, e o extrator então responde"sandbox unavailable". Aplique o manifesto como está escrito.
Cada cenário tem um modo de API e um arquivo para download, para que você possa inspecionar os bytes brutos:
| Cenário | Executá-lo | Baixar o arquivo |
|---|---|---|
| Bug 1: bits setuid | /run?mode=suid (o padrão) | /suid.zip |
| Bug 2: zip slip | /run?mode=slip | /slip.zip |
| Bug 3: ocultação em zip | /run?mode=cloak | /cloak.zip |
| Executar todos os ataques | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
Uma sequência contida de relatórios de mode=all:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ é uma pequena CLI que executa o mesmo crate vulnerável diretamente no
macOS ou Linux, sem sandbox, para que você possa observar os ataques terem sucesso primeiro. Ela requer uma toolchain Rust.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
O Bug 1 termina com VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction, e
ls -l no arquivo extraído mostra -rwsr-xr-x. O Bug 3 mostra o scanner vendo
release-notes.txt enquanto o extrator de streaming grava config/app.conf. Mesmo código, mesmo tipo
de arquivo; a única diferença é o que foi entregue ao código.
Uma carga de trabalho, dois componentes WebAssembly, cada um em seu próprio sandbox com suas próprias permissões. web transmite o
arquivo enviado para extractor por meio de um stream<u8> ativo dentro do host; o navegador só se comunica
com web.
| Componente | Sistema de arquivos | Rede | HTTP | Função |
|---|---|---|---|---|
web | nenhum | sem saída | serve wasi:http/handler | UI e upload; nunca armazena o arquivo |
extractor | apenas /tmp/unzip (efêmero) | sem saída | nenhum, acessível apenas pelo link | a descompactação, com o crate vulnerável |
Essas permissões são toda a mitigação:
wasm32-wasip2, que não é um
alvo Unix, então o código de permissão #[cfg(unix)] do crate é removido na compilação. O bit chega e o
relatório o mostra; nada pode aplicá-lo./tmp/unzip é o único caminho que existe dentro do sandbox de qualquer forma.allowedHosts: [].