
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
sonicwall-sma1000-cve-2026-102257-check — Verificador offline de evidências do SonicWall SMA1000 para CVE-2026-102257. Evidências de build e configuração reportadas. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit. | Kitploit
Ferramentas/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102257-check
Ferramentas DefensivasScanners de VulnerabilidadesAnálise de VulnerabilidadesAuditoria de ConfiguraçãoSegurança de RedeResposta a Incidentes
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102257-check

sonicwall-sma1000-cve-2026-102257-check

Compartilhar

Verificador offline de evidências do SonicWall SMA1000 para CVE-2026-102257. Evidências de build e configuração reportadas. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit.

Ver RepositórioSite
1há 24 diasAinda não revisado

sonicwall-sma1000-cve-2026-102257-check por CompleteTech LLC

Testes Python 3.10+ Sem dependências de execução Licença AGPL-3.0 ou comercial

sonicwall-sma1000-cve-2026-102257-check

Triagem offline, baseada apenas em versão, para CVE-2026-102257: path traversal em arquivo AMC do SonicWall SMA1000 (6210, 7210, 8200v). O verificador compara strings de build fornecidas pelo operador com a tabela de builds afetados e corrigidos do fornecedor e gera relatórios em JSON, CSV ou HTML sem scripts.

Ele nunca contata um alvo, sonda um dispositivo ou envia payloads de exploração. Evidências ausentes, qualificadas, personalizadas, conflitantes e não cobertas permanecem como unknown.

Conteúdo

  • Escopo e limites honestos
  • Requisitos
  • Início rápido
  • Prévia de relatório sintético
  • Regras de versão
  • Uso
  • Saída
  • Status de saída
  • Arquivos de saída e interrupções
  • Metadados externos de ameaça
  • Fontes e proveniência
  • Documentação
  • Contribuição, segurança e licença

Escopo e limites honestos

  • Apenas um advisory. Este repositório cobre a CVE-2026-102257 nos modelos SonicWall SMA1000 6210, 7210 e 8200v. Outros produtos SonicWall estão fora do escopo, e esta CVE é independente das demais vulnerabilidades do mesmo boletim do fornecedor.
  • Evidência de versão, não estado verificado. Uma string de build é uma alegação feita por quem a forneceu. Um build corrigido reportado não é atestação de patch, e um build afetado reportado não é exploração confirmada.
  • exploitability é sempre not_tested. O verificador não tem modo de rede, não executa código da aplicação e não envia payloads de exploração. Nenhuma avaliação de alvo implantado é alegada.
  • Desconhecido nunca é seguro. Builds na lacuna entre os limites afetado e corrigido, branches não listados na tabela do fornecedor, builds personalizados, valores conflitantes ou malformados e versões ausentes são todos unknown.
  • Observações de configuração são indícios. A observação opcional authenticated_archive_handling (campo de inventário ou --authenticated-archive-handling true|false|unknown) registra o tratamento de arquivos AMC autenticados fornecido pelo operador. Ela nunca altera a avaliação de versão e não é prova de alcançabilidade ou de configuração efetiva.

Requisitos

  • Python 3.10 ou mais recente. A CI executa Python 3.10 e 3.14 em Linux, Windows e macOS.
  • Apenas biblioteca padrão; não há nada para instalar. Nenhum outro verificador é necessário em tempo de execução.
  • Apenas entrada local: valores --version na linha de comando, inventários JSON ou listas CSV. O verificador não aceita URL nem entrada de rede.

Início rápido

# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help

# Run the local-only test suite
python -m unittest -v

O inventário sintético inclui deliberadamente achados e desconhecidos, por isso o seu comando de exemplo termina com código 1. Mantenha inventários, relatórios e alvos reais fora do controle de versão.
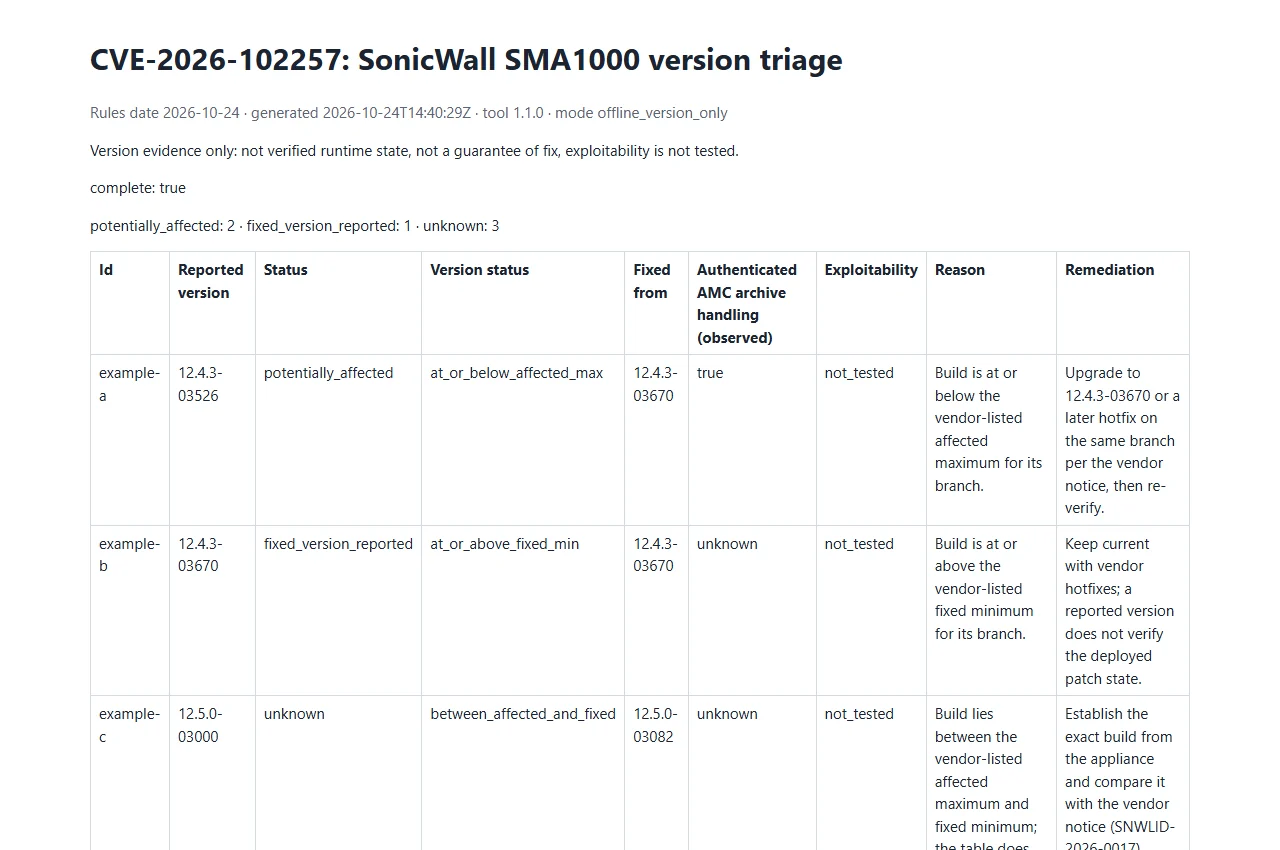
Pré-visualização do relatório sintético

Relatório sintético do SonicWall SMA1000

Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.

Regras de versão

Data da regra 2026-10-24, a partir do aviso de produto SonicWall SNWLID-2026-0017.

RamoAfetado atéCorrigido a partir de
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • As builds são comparadas pelo número de build dentro do ramo exato. O fornecedor indica "e versões mais antigas" e "e versões mais recentes", pelo que 12.4.3-9999999 é fixed_version_reported, e um 12.4.3-3526 sem preenchimento é lido como número de build 3526 (1 a 8 dígitos; zeros à esquerda opcionais).
  • As builds no intervalo entre os limites afetado e corrigido são unknown.
  • Outros ramos, incluindo os mais antigos (o aviso não indica a sua cobertura), e todos os valores não interpretáveis são unknown.
  • Apenas os modelos SMA1000 6210, 7210 e 8200v estão abrangidos; qualquer outro modelo é unknown.

Utilização

Forneça pelo menos um de --version, --inventory ou --csv-list; sem entrada, o verificador termina com código 2. As fontes podem ser combinadas, e os parâmetros marcados como repetíveis podem ser indicados mais de uma vez.

OpçãoFinalidade
--version BUILDBuild reportada a avaliar (repetível). Formato estrito <major>.<minor>.<patch>-<build>, como 12.4.3-03526. Sem v inicial, pré-lançamento ou sufixo do fornecedor.
--branch BRANCHVerificação cruzada opcional do ramo, como 12.4.3. Aplica-se aos valores de --version. Um ramo que não corresponde à build resulta em unknown.
--model MODELModelo opcional: 6210, 7210 ou 8200v. Aplica-se aos valores de --version. Um modelo não abrangido resulta em unknown.
--authenticated-archive-handling true|false|unknownApenas observação do operador (predefinição unknown). Aplica-se aos valores de --version; nunca altera version_status.
--inventory FILEInventário JSON, um objeto ou um array (repetível).
--csv-list FILELista CSV com um cabeçalho que inclua version (repetível).
--format json|csv|htmlFormato do relatório. Predefinição json.
--output FILEEscrever o relatório num ficheiro em vez de stdout. Recusa substituir um ficheiro existente.
--forcePermitir que --output substitua um ficheiro existente.
--strictContar resultados unknown como achados para o estado de saída.

Ficheiros de entrada

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








