
 completetech-security/node-cve-2026-58045-check
Verificador offline de evidências em Node.js para CVE-2026-58045: crash por TypedArray falsificado na API síncrona do zlib. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-58045 — Node.js: falha de TypedArray falsificado na API síncrona do zlib.
Ele compara as versões de runtime do Node.js que você informa com as versões corrigidas indicadas no aviso de segurança do Node.js e grava o resultado como CSV, JSON ou um relatório HTML autocontido. Python 3.10+, apenas biblioteca padrão; o executável é um único arquivo e pode ser copiado isoladamente.
Este repositório cobre apenas a CVE-2026-58045. O verificador é uma evidência de triagem, não uma avaliação de runtime.
unknown.exploitability: not_tested.node --version nesse runtime, com um v inicial aceito).A CI executa a suíte de testes e --help no Python 3.10 e 3.14, no Ubuntu e no Windows.
# Assess one reported version and print JSON to stdout
python node_cve_2026_58045_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_58045_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess your own CSV list (CSV to stdout by default); exit 1 on a finding
python node_cve_2026_58045_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58045_check.py --help
python -m unittest -v
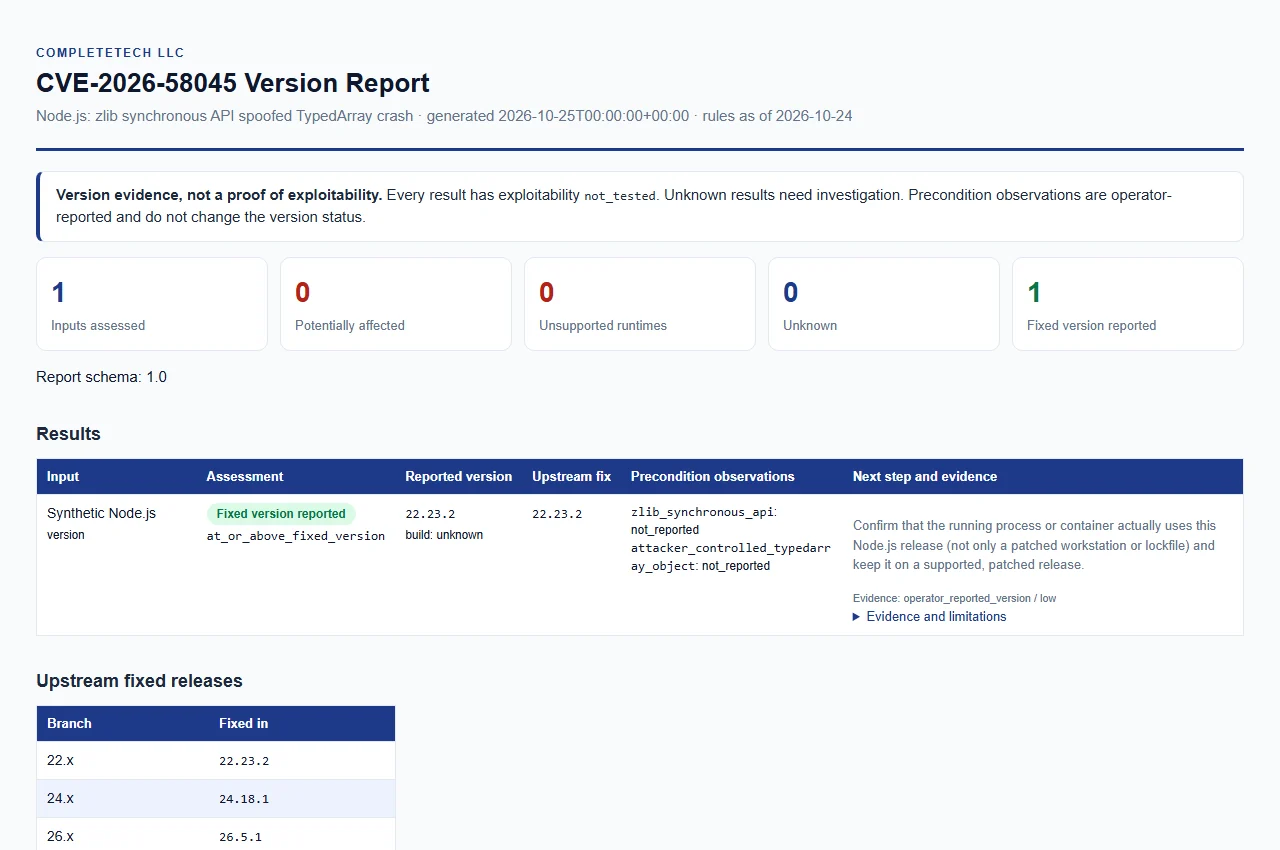
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Forneça pelo menos um entre --version, --inventory ou --csv-list; caso contrário, o verificador reporta um erro de uso. As três fontes podem ser combinadas em uma única execução, e cada entrada se torna uma linha de resultado. JSON, CSV e HTML são gerados a partir das mesmas evidências.
| Opção | Descrição |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão do Node.js fornecida explicitamente. Repetível; cada valor descreve um runtime separado. Um v inicial é aceito. |
--build-source SOURCE | Proveniência das builds de --version, no máximo 512 caracteres. unknown (o padrão), upstream, official ou official_upstream são comparados como upstream; qualquer outro valor, como o nome de um fornecedor, resulta em unknown com vendor_build_unverified. |
--zlib-synchronous-api {true,false} | Observação reportada pelo operador aplicada às entradas de --version. |
--attacker-controlled-typedarray-object {true,false} | Observação reportada pelo operador aplicada às entradas de --version. |
--inventory FILE | Objeto JSON ou array de entradas. Repetível. |
--csv-list FILE | CSV com uma coluna node_version. Repetível. |
--format {csv,json,html} | Formato do relatório. Padrão: csv. |
--output FILE | Salva o relatório em um novo arquivo. Padrão: stdout. |
--force | Substitui um arquivo de saída existente. Sem isso, um arquivo existente nunca é sobrescrito. |
--brand NAME | Nome da organização exibido no relatório HTML, no máximo 512 caracteres. Padrão: CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. Consulte códigos de saída. |
--tool-version | Imprime o nome e a versão da ferramenta. |
Proteções de saída:
--output deve nomear um arquivo em um diretório existente. Um relatório existente é protegido a menos que --force seja explícito, e um arquivo de entrada não pode ser sobrescrito mesmo com --force.--force, o verificador publica com um hard link e falha com um erro em vez de sobrescrever se o sistema de arquivos não puder fazer isso.--build-source se aplicam apenas às entradas de --version; entradas de inventário e CSV carregam seus próprios valores.Os inventários são opcionais; --version não precisa de nenhum. As entradas de inventário podem incluir observações de pré-condição reportadas pelo operador. Estas nunca alteram o resultado da versão nem estabelecem alcançabilidade.
| Chave de observação | Significado |
|---|---|
zlib_synchronous_api | Reportado pelo operador: API síncrona do zlib |
attacker_controlled_typedarray_object | Reportado pelo operador: objeto TypedArray controlado pelo atacante |






