

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
node-cve-2026-58044-check — Verificador offline de evidências em Node.js para CVE-2026-58044: contrabando de requisições por limite de cabeçalho HTTP. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploração. | Kitploit
Ferramentas/GitHubGitHub/completetech-security/node-cve-2026-58044-check
Ferramentas DefensivasScanners de VulnerabilidadesAnálise de VulnerabilidadesAuditoria de ConfiguraçãoResposta a Incidentes
GitHubcompletetech-security/node-cve-2026-58044-check

node-cve-2026-58044-check

Verificador offline de evidências em Node.js para CVE-2026-58044: contrabando de requisições por limite de cabeçalho HTTP. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploração.

Compartilhar
Ver RepositórioSite
112há 24 diasAinda não revisado

node-cve-2026-58044-check por CompleteTech LLC

Tests Python 3.10+ Sem dependências de runtime Licença AGPL-3.0 ou comercial

node-cve-2026-58044-check

Verificador offline de evidências para CVE-2026-58044 — Node.js: contrabando de requisições por limite de cabeçalho HTTP. Ele compara as versões do Node.js que você informa com as versões corrigidas indicadas no aviso upstream e gera um relatório de triagem em CSV, JSON ou HTML.

  • Escopo
  • Requisitos
  • Início rápido
  • Prévia de relatório sintético
  • Uso
  • Instantâneo das regras
  • Interpretando os resultados
  • Formatos de inventário
  • Formatos de relatório
  • Limites, códigos de saída e interrupções
  • Tratamento de dados
  • Fontes e proveniência
  • Documentação do projeto e licença

Escopo

O verificador compara versões de runtime informadas pelo operador. Trata-se de triagem de evidências de versão, não de um scanner de vulnerabilidades.

  • Ele nunca contata sites, executa Node.js ou código do projeto, nem envia payloads de exploração. Nenhum modo de rede é implementado.
  • Ele não escaneia a máquina atual. Forneça uma versão exata obtida do processo implantado. Uma URL pública não é um inventário.
  • Versões ocultas, builds personalizados, evidências conflitantes e linhas de release não cobertas permanecem como unknown.
  • Todo resultado carrega exploitability: not_tested. Nenhuma exploração, verificação de patch implantado ou avaliação em produção é realizada ou implícita.
  • fixed_version_reported significa que a versão informada é igual ou superior à release corrigida upstream. Isso não é prova de que o runtime implantado está corrigido.

Requisitos

  • Python 3.10 ou superior, apenas biblioteca padrão. Sem dependências de runtime; o executável node_cve_2026_58044_check.py pode ser copiado sozinho.
  • A CI executa os testes unitários somente locais em Python 3.10 e 3.14, no Ubuntu e no Windows.

Início rápido

# Assess one version and print a JSON report to stdout
python node_cve_2026_58044_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report to a new file
python node_cve_2026_58044_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58044_check.py --csv-list inventory.csv --fail-on-finding

# List all options
python node_cve_2026_58044_check.py --help

Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. O formato de saída padrão é CSV, gravado em stdout.
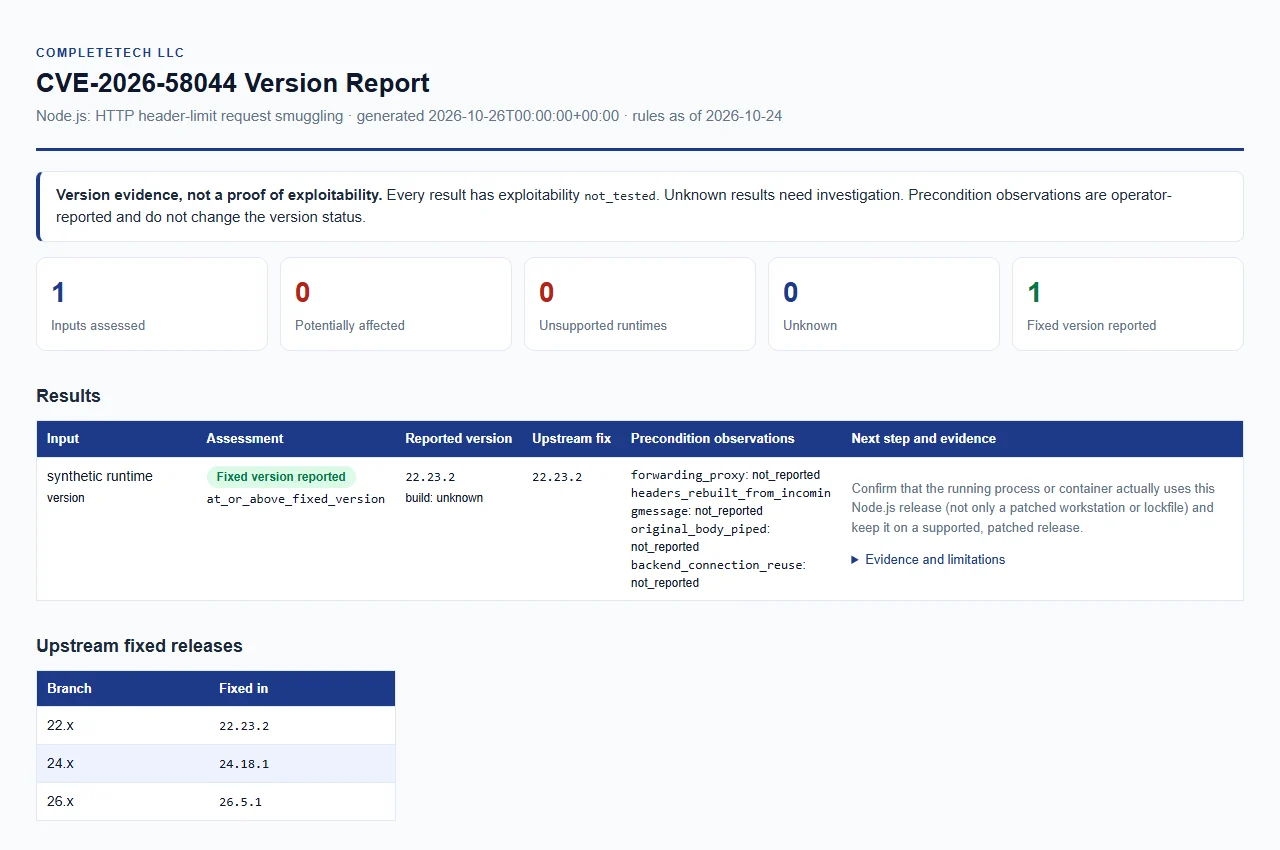
Pré-visualização do relatório sintético

Relatório sintético do Node.js

Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.

Uso

--version, --inventory e --csv-list podem ser combinados e repetidos em uma única execução. Cada valor de --version, e cada entrada de inventário ou CSV, descreve um runtime separado. Os relatórios JSON, CSV e HTML são gerados a partir das mesmas evidências.

Opções de linha de comando

OpçãoFinalidade
--version VERSION (alias --node-version)Avalia offline uma versão do Node.js fornecida explicitamente. Um v inicial é aceito. Repetível.
--build-source SOURCEProveniência das builds de --version, no máximo 512 caracteres. O padrão unknown é comparado como upstream, assim como upstream, official e official_upstream (ASCII, sem distinção entre maiúsculas e minúsculas). Qualquer outro valor, como o nome de um fornecedor, resulta em vendor_build_unverified.
--forwarding-proxy, --headers-rebuilt-from-incomingmessage, --original-body-piped, --backend-connection-reuseCada um aceita true ou false. Registra uma observação do operador para as entradas de --version. Consulte Observações de pré-condição.
--inventory FILEObjeto JSON ou array de entradas. Repetível. Consulte Formatos de inventário.
--csv-list FILELista CSV com uma coluna node_version. Repetível.
--format csv|json|htmlFormato do relatório. Padrão: csv.
--output FILESalva o relatório em um novo arquivo. Padrão: stdout.
--forceSubstitui um arquivo de saída existente.
--brand NAMENome da organização exibido no relatório HTML, no máximo 512 caracteres. Padrão: CompleteTech LLC.
--fail-on-findingEncerra com código 1 quando algum resultado for potentially_affected ou unsupported_runtime.
--tool-versionExibe o nome e a versão da ferramenta.

Arquivos de saída

  • Relatórios existentes são protegidos, a menos que --force seja explícito. O diretório de saída já deve existir.
  • Um arquivo de entrada nunca pode ser sobrescrito, mesmo com --force.
  • Os relatórios são renderizados inteiramente em memória e depois publicados atomicamente por meio de um arquivo temporário no diretório de saída. Sem --force, o arquivo é publicado por hard link; em um sistema de arquivos sem hard links, escolha outro sistema de arquivos ou passe --force explicitamente.
  • A saída vai para stdout quando --output é omitido.

Instantâneo das regras

Revisado em 2026-10-24 com base no aviso oficial de lançamento e nas versões corrigidas vinculadas (consulte Fontes e proveniência).

Versão principal do Node.jsVersão corrigida
22.x22.23.2
24.x24.18.1
26.x26.5.1
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








