
 completetech-security/node-cve-2026-58042-check
Verificador offline de evidências em Node.js para CVE-2026-58042: aborto do processo em DNS resolveAny. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-58042 — Node.js: aborto do processo em DNS resolveAny.
Ele compara as versões do Node.js que você informa com as versões corrigidas indicadas no aviso do fornecedor e gera um relatório em CSV, JSON ou HTML. Python 3.10+, apenas biblioteca padrão; o executável único pode ser copiado isoladamente.
unknown. Uma URL pública não é um inventário.exploitability: not_tested. Uma versão corrigida informada não é prova de que o runtime implantado está corrigido.Requisitos: Python 3.10 ou mais recente. Nenhum pacote para instalar.
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
Informe a versão do executável realmente usado pelo processo de serviço. Um node diferente no PATH do host ou do contêiner pode reportar outra versão; uma atualização de pacote por si só não estabelece que um processo já em execução foi reiniciado com ela. --version é repetível; cada valor descreve um runtime separado. O formato de saída padrão é CSV em stdout.
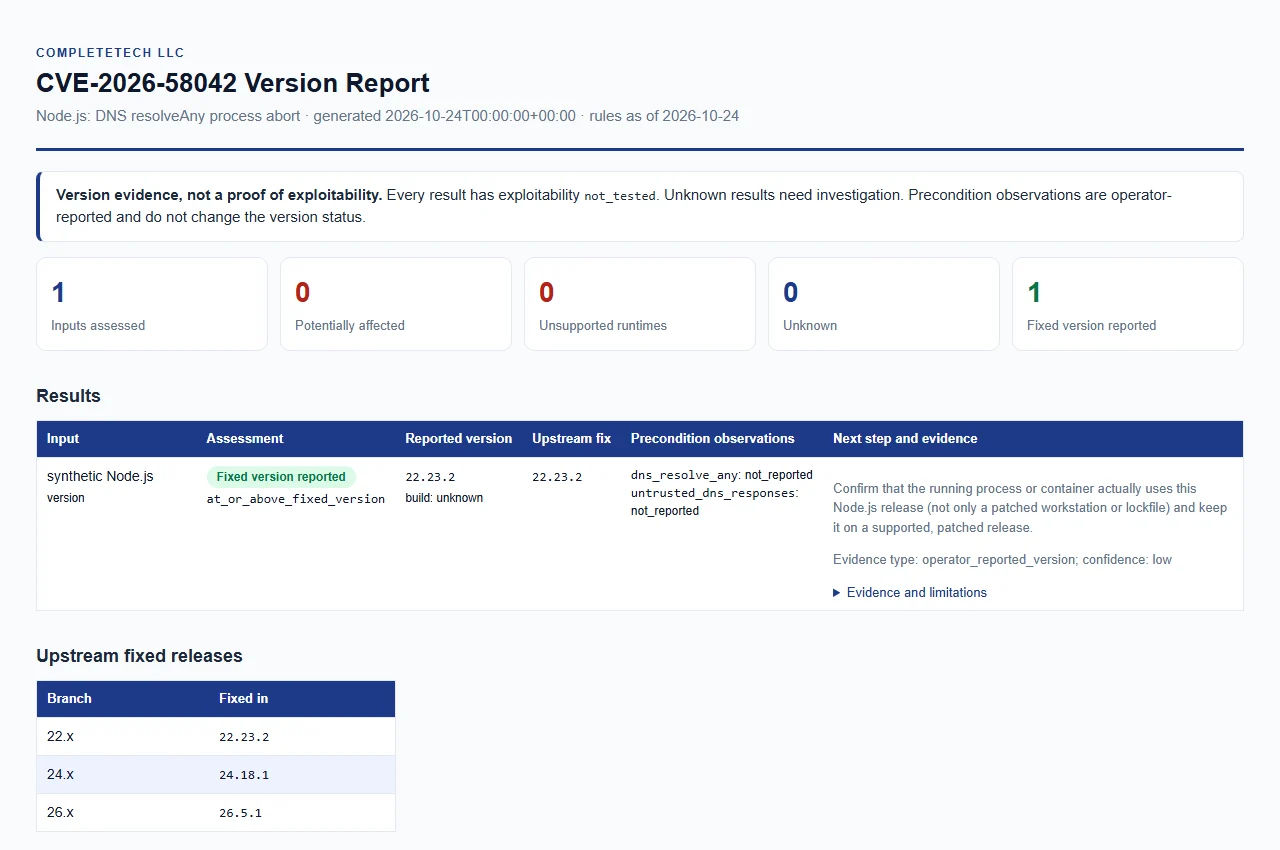
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Revisado em 2026-10-24 com base no aviso oficial de lançamento e nas versões corrigidas vinculadas.
| Major do Node.js | Versão corrigida |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Para cada major listado, versões abaixo da sua versão corrigida exigem remediação. O fornecedor não especifica uma versão de introdução no aviso de lançamento, portanto toda versão anterior em um major listado é tratada como possivelmente afetada.
| Versão reportada | Resultado |
|---|---|
| Versão simples em um major listado, abaixo da versão corrigida | potentially_affected |
| Versão corrigida, ou uma versão simples posterior no mesmo major listado | fixed_version_reported |
| Versão simples em um major em fim de vida | unsupported_runtime |
| Qualquer outro major ativo ou futuro | unknown (release_line_not_in_rules) |
| Versão ausente, malformada, conflitante, prerelease, nightly/rc, com sufixo ou de outra forma qualificada | unknown |
build_source de fornecedor, distribuição, personalizado ou não reconhecido | unknown (vendor_build_unverified) |
unsupported_runtime é orientação de atualização, não uma afirmação de que esta falha específica existe em todas as builds históricas. Os majors em fim de vida são obtidos do cronograma de lançamento do Node.js, revisado em 2026-10-24 (a série 0.x é uma inferência desse cronograma).unknown (o padrão), upstream, official, official_upstream ou em branco são comparados como builds upstream.v inicial e espaços em branco ASCII ao redor são ignorados; qualquer outra coisa além de MAJOR.MINOR.PATCH torna a versão qualificada.| Status | Significado |
|---|---|
potentially_affected | A versão reportada está abaixo do lançamento corrigido do seu major e precisa de revisão de remediação. Isso não é exploração confirmada. |
fixed_version_reported | A versão reportada está igual ou acima do lançamento corrigido. Isso não é atestação de patch implantado: confirme que o processo ou contêiner em execução realmente usa esse lançamento, não apenas uma estação de trabalho ou lockfile. |
unsupported_runtime | O major está além do fim de vida. Migre para um lançamento suportado e corrigido. |
unknown | A evidência está ausente ou não é classificável. Colete a versão upstream exata e a proveniência da build do processo em execução e execute o verificador novamente. |
Cada resultado também carrega um version_status mais específico (como below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, version_not_disclosed, qualified_version_unverified, unrecognized_or_partial_version ou vendor_build_unverified), o fixed_version aplicável, uma recomendação e notas. evidence_type é operator_reported_version; evidence_confidence é low, ou insufficient para unknown.
A explorabilidade nunca é testada. Observações opcionais de pré-condição são fornecidas pelo operador e não verificadas; elas são registradas separadamente, nunca alteram o resultado da versão e não estabelecem alcançabilidade.
| Chave de observação | Significado |
|---|---|
dns_resolve_any | dns resolve any |
untrusted_dns_responses | untrusted dns responses |
Cada observação é reportada como reported_true, reported_false ou not_reported.
python node_cve_2026_58042_check.py [options]
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Execute --help para obter a lista autoritativa de opções.






