
 completetech-security/node-cve-2026-58040-check
Verificador offline de evidências em Node.js para CVE-2026-58040: bypass da política de identidade de sessão TLS do HTTPS Agent. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.

Verificador offline de evidências para CVE-2026-58040 — Node.js: bypass da política de identidade de sessão TLS do HTTPS Agent. Ele compara as versões de runtime Node.js informadas pelo operador com as versões corrigidas indicadas no aviso do fornecedor e grava um relatório de triagem em CSV, JSON ou HTML sem scripts. Python 3.10+, apenas biblioteca padrão; o executável pode ser copiado isoladamente.
Visão geral · Início rápido · Prévia do relatório · Uso · Arquivos de entrada · Interpretando os resultados · Formatos de saída · Limites e códigos de saída · Limitações · Fontes · Documentação · Contribuição e licença
Este repositório cobre apenas CVE-2026-58040. O verificador avalia as evidências de versão que você fornece; trata-se de triagem, não de uma varredura de vulnerabilidades.
unknown.exploitability: not_tested. potentially_affected não é exploração confirmada, e fixed_version_reported não é prova de que um runtime implantado está corrigido. Nada aqui afirma exploração ou verificação em produção.Requisitos: Python 3.10 ou superior. Não há nada para instalar; a CI executa os testes em Python 3.10 e 3.14 no Ubuntu e no Windows.
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
O formato de saída padrão é CSV em stdout. Leia Interpretando os resultados antes de agir com base em um relatório.
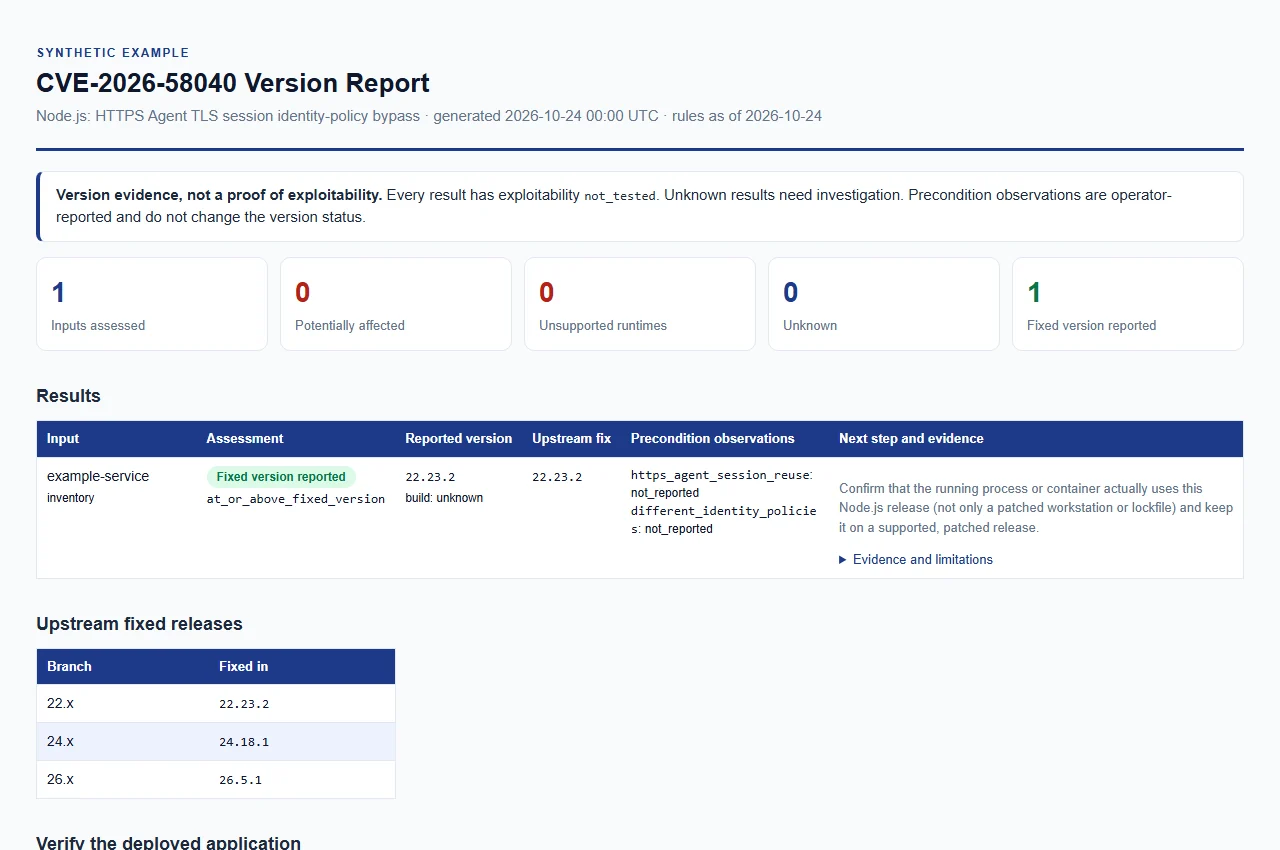
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Forneça pelo menos um entre --version, --inventory ou --csv-list; eles podem ser combinados em uma única execução, e todas as entradas são avaliadas com as mesmas regras. Abreviações de opções não são aceitas.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão explícita do Node.js, offline. Um único v inicial é aceito. Repetível; cada valor descreve um runtime separado. |
--build-source SOURCE | Proveniência das builds de --version (no máximo 512 caracteres). Os padrões unknown, upstream, official e official_upstream são comparados como builds upstream; qualquer outro valor é tratado como build de fornecedor, distribuição ou personalizada e o resultado permanece unknown. |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | Observações de pré-condições informadas pelo operador, aplicadas a cada entrada de --version. Omitido significa não informado. Consulte Pré-condições informadas pelo operador. |
--inventory FILE | Objeto JSON ou array de entradas. Repetível. Consulte Arquivos de entrada. |
--csv-list FILE | Lista CSV com uma coluna node_version. Repetível. Consulte Arquivos de entrada. |
--format {csv,json,html} | Formato do relatório. Padrão: csv. Todos os formatos carregam as mesmas evidências. |
--output FILE | Grava o relatório em um novo arquivo em vez de stdout. |
--force | Substitui um arquivo --output existente. Sem isso, relatórios existentes são protegidos. Arquivos de entrada nunca são sobrescritos, mesmo com --force. |
--brand NAME | Nome da organização exibido no relatório HTML (no máximo 512 caracteres). Padrão: CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. Erros operacionais ainda saem com código 2. |
--tool-version, --help | Exibe o nome e a versão do verificador, ou a ajuda completa. |
As flags de pré-condição e --build-source aplicam-se apenas a valores de --version. Para arquivos, defina build_source e as observações em cada registro.
Forneça arquivos locais regulares UTF-8 estáveis. Mantenha inventários reais, alvos, relatórios e segredos fora do controle de versão; exemplos sintéticos estão em examples/ e docs/example-report.html.
Um inventário JSON é um objeto ou um array de 1 a 10.000 objetos. Cada registro exige schema_version: 1 inteiro e node_version string. Campos opcionais são runtime (apenas "node"), label, build_source, e as duas chaves de observação listadas em Pré-condições informadas pelo operador, cada uma booleana ou nula. Chaves desconhecidas, chaves duplicadas, números não finitos e tipos inválidos são rejeitados.
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]









