
 completetech-security/node-cve-2026-56850-check
Verificador offline de evidências em Node.js para CVE-2026-56850: colisão de identidade de cliente PFX no HTTPS Agent. Python em arquivo único; relatórios JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-56850 — Node.js: colisão de identidade de cliente PFX no HTTPS Agent. Ele compara as versões de runtime do Node.js informadas por um operador com as versões corrigidas indicadas no aviso de segurança do Node.js e grava o resultado em CSV, JSON ou HTML sem scripts.
O verificador é um único arquivo Python 3.10+ que usa apenas a biblioteca padrão, portanto o executável pode ser copiado e executado de forma independente.
Este verificador faz a triagem de evidências de versão. Ele não avalia um sistema implantado.
unknown.exploitability: not_tested. Nenhum resultado estabelece que a falha é alcançável ou explorada.Use-o apenas com inventários que você está autorizado a avaliar.
A CI executa os testes unitários e --help no Python 3.10 e 3.14 no Ubuntu e no Windows.
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
Execute python node_cve_2026_56850_check.py --help para ver a lista de opções, ou python -m unittest -v para executar a suíte de testes local.
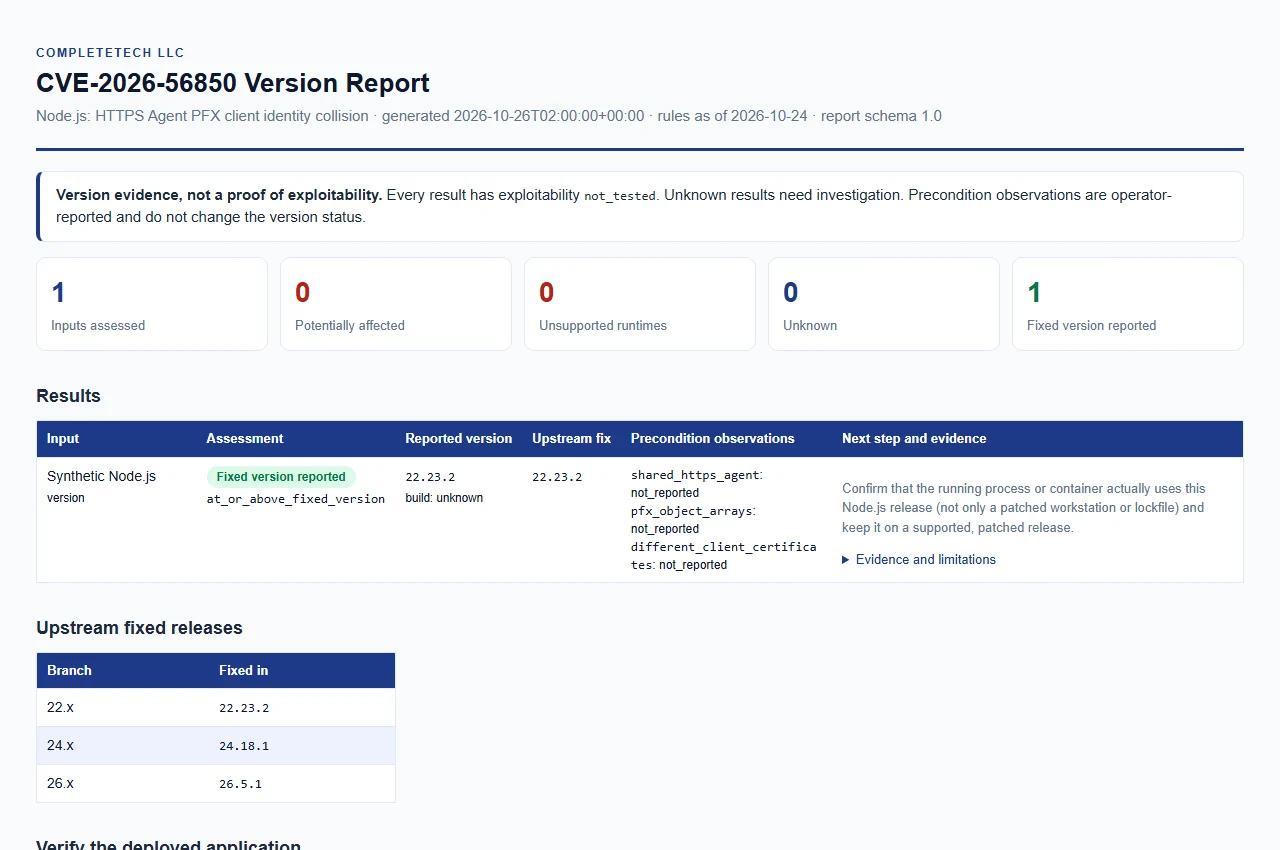
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Não há verificação automática da máquina atual. Forneça uma versão exata obtida do processo implantado e, em seguida, escolha uma fonte de entrada e um formato de saída.
Você pode combinar qualquer uma delas em uma única execução; todos os resultados vão para um único relatório.
| Opção | Entrada |
|---|---|
--version VERSION (alias --node-version) | Uma versão do Node.js, como 22.23.2; um v inicial é aceito. Repetível; cada valor descreve um runtime separado. |
--inventory FILE | Objeto ou array JSON de entradas. Repetível. Consulte Inventário JSON. |
--csv-list FILE | CSV com uma coluna node_version. Repetível. Consulte Lista CSV. |
Pelo menos uma entrada é obrigatória. Os relatórios JSON, CSV e HTML são construídos a partir das mesmas evidências.
| Opção | Significado |
|---|---|
--build-source SOURCE | Proveniência das builds de --version, no máximo 512 caracteres. unknown (o padrão), upstream, official e official_upstream são comparados como builds upstream; qualquer outro valor, como o nome de um fornecedor, resulta em vendor_build_unverified e um status unknown. |
--shared-https-agent {true,false} | Observação do operador aplicada às entradas de --version. |
--pfx-object-arrays {true,false} | Observação do operador aplicada às entradas de --version. |
--different-client-certificates {true,false} | Observação do operador aplicada às entradas de --version. |
--format {csv,json,html} | Formato do relatório. O padrão é csv. |
--output FILE | Salva o relatório em um novo arquivo. O padrão é stdout. O diretório pai já deve existir. |
--force | Substitui um arquivo de saída existente. Sem isso, um caminho de saída existente é um erro. |
--brand NAME | Nome da organização exibido no relatório HTML, no máximo 512 caracteres. O padrão é CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. Consulte Códigos de saída e interrupção. |
--tool-version | Imprime o nome e a versão do verificador e encerra. (--version é a versão do Node.js, não a do verificador.) |
As três opções de observação aplicam-se apenas às entradas de --version; as entradas de inventário e CSV trazem suas próprias observações. Por exemplo:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json
--force seja explícito.--output deve ser diferente de todos os ficheiros de entrada, mesmo com --force. A saída deve ser um caminho de ficheiro regular; diretórios e links simbólicos pendentes são rejeitados.--force, a publicação usa um hard link para não poder sobrescrever um ficheiro; num sistema de ficheiros sem hard links, a execução falha com uma mensagem para escolher outro sistema de ficheiros ou usar --force.





