
 completetech-security/node-cve-2026-56848-check
Verificador offline de evidências em Node.js para CVE-2026-56848: use-after-free em envio reentrante de HTTP/2. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-56848 — Node.js: use-after-free em envio reentrante de HTTP/2.
Ele compara as versões do Node.js informadas por um operador com as versões corrigidas indicadas no aviso upstream e grava um relatório em CSV, JSON ou HTML. Python 3.10+, apenas biblioteca padrão; o executável pode ser copiado isoladamente.
Visão geral · Início rápido · Entradas · Opções · Versões corrigidas · Resultados · Saída · Limites e códigos de saída · Fontes · Licença
Este verificador compara versões de runtime informadas pelo operador. Ele nunca acessa sites, executa Node.js ou código do projeto, nem envia payloads de exploração, e não possui modo de rede. Ele não varre a máquina atual, e uma URL pública não é um inventário.
O que um resultado diz e não diz:
exploitability: not_tested.fixed_version_reported significa que a versão informada é igual ou superior à versão corrigida upstream. Isso não atesta que o runtime implantado está corrigido.unknown.Colete versões apenas de sistemas que você está autorizado a inspecionar. Nada neste repositório avalia um alvo implantado, atesta um runtime ou verifica explorabilidade.
Execute a partir de um checkout ou copie node_cve_2026_56848_check.py isoladamente:
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
O formato padrão é csv, escrito em stdout a menos que --output seja fornecido. Pelo menos um entre --version, --inventory ou --csv-list é obrigatório.
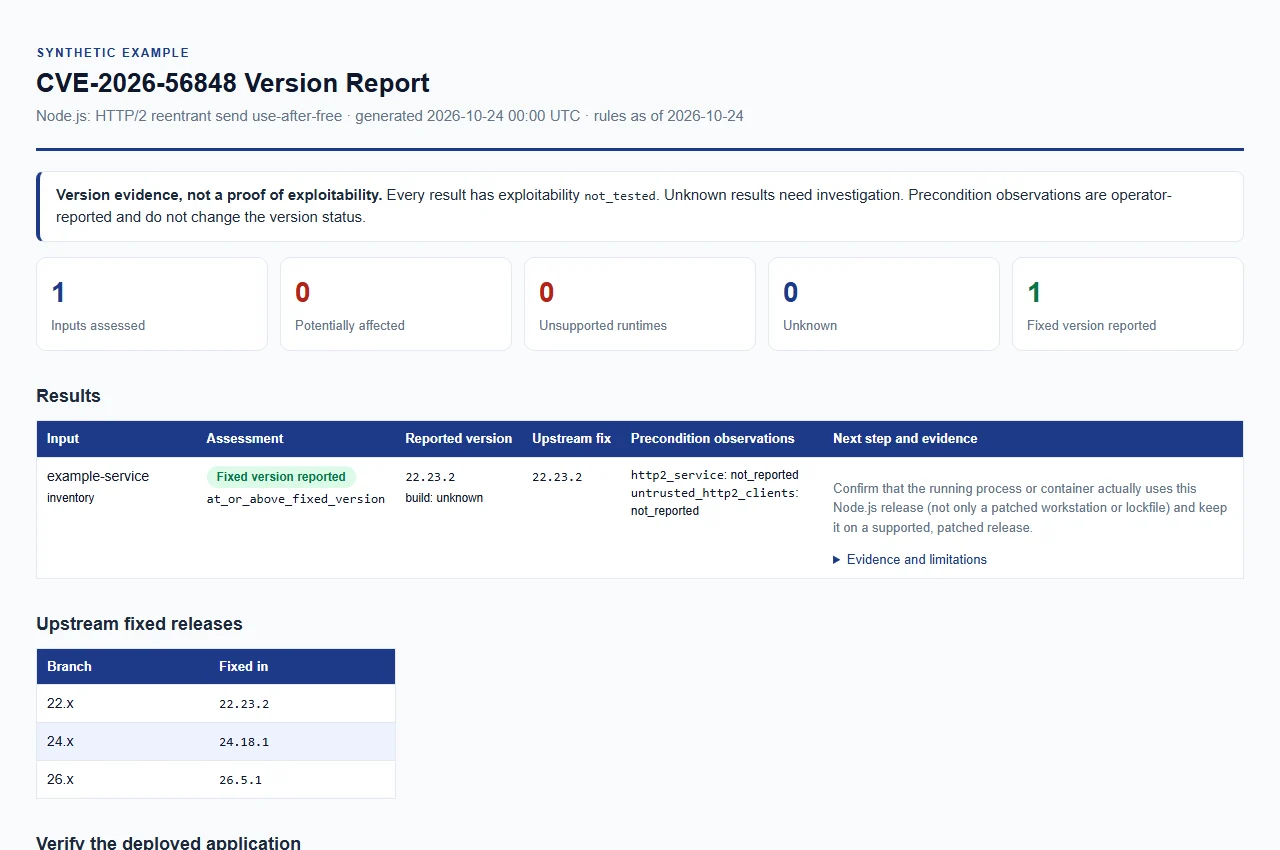
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Os três tipos de entrada podem ser combinados em uma única execução. Relatórios JSON, CSV e HTML são construídos a partir das mesmas evidências.
Versões na linha de comando. --version (alias --node-version) é repetível; cada valor descreve um runtime separado. Um único v inicial e espaços ASCII ao redor são aceitos.
Inventário JSON (--inventory FILE, repetível). Um objeto ou um array de objetos. Consulte examples/inventory.example.json.
| Campo | Obrigatório | Tipo e significado |
|---|---|---|
schema_version | sim | Inteiro 1 |
node_version | sim | String |
runtime | não | "node" se presente; outros runtimes são rejeitados |
label | não | String usada para identificar a entrada nos relatórios |
build_source | não | String; consulte origem da build |
http2_service | não | Booleano ou null: serviço http2 |
untrusted_http2_clients | não | Booleano ou null: clientes http2 não confiáveis |
Chaves desconhecidas, chaves duplicadas, números não finitos e tipos inválidos são rejeitados.
Lista CSV (--csv-list FILE, repetível). Uma linha de cabeçalho com uma coluna node_version é obrigatória. As colunas opcionais são label, build_source, http2_service e untrusted_http2_clients; as células de observação são true, false ou em branco. schema_version e runtime não são colunas CSV. Colunas não documentadas ou duplicadas, linhas com uma contagem de campos diferente, aspas soltas dentro de células sem aspas, caracteres NUL e arquivos sem linhas são rejeitados.
build_source (ou --build-source) registra de onde a build veio. Um valor em branco, unknown (o padrão), upstream, official e official_upstream são comparados como builds upstream oficiais. Qualquer outro valor, como o nome de uma distribuição ou fornecedor, resulta em unknown com vendor_build_unverified, porque um número de versão upstream não mostra quais patches ou backports uma build de fornecedor contém. Como unknown é comparado como upstream, forneça a origem real para qualquer build de fornecedor, distribuição ou personalizada.






