
 completetech-security/node-cve-2026-56846-check
Verificador offline de evidências em Node.js para CVE-2026-56846: esgotamento de memória por cabeçalhos retidos em HTTP/2. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploração.





Verificador offline de evidências para CVE-2026-56846 — Node.js: esgotamento de memória por cabeçalhos HTTP/2 retidos. Ele compara as versões de runtime Node.js informadas pelo operador com as versões corrigidas indicadas na versão de segurança do fornecedor e grava um relatório de triagem conservador, baseado apenas em versões. Python 3.10+, somente biblioteca padrão; o executável pode ser copiado isoladamente.
Evidência de versão, não um teste de exposição. Os resultados descrevem as versões que você informa. Eles não estabelecem que um caminho de código vulnerável seja alcançável, que um runtime implantado tenha sido corrigido, ou que algo tenha sido explorado.
O verificador:
--version, um inventário JSON ou uma lista CSV) com as versões corrigidas para Node.js 22.x e 24.x;O verificador nunca:
exploitability: not_tested;Versões ocultas, builds personalizados, evidências conflitantes e linhas de versão não cobertas permanecem unknown. Uma URL pública não é um inventário.
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
Não há verificação automática da máquina atual: você fornece cada versão. --version pode ser repetido; cada valor descreve um runtime separado.
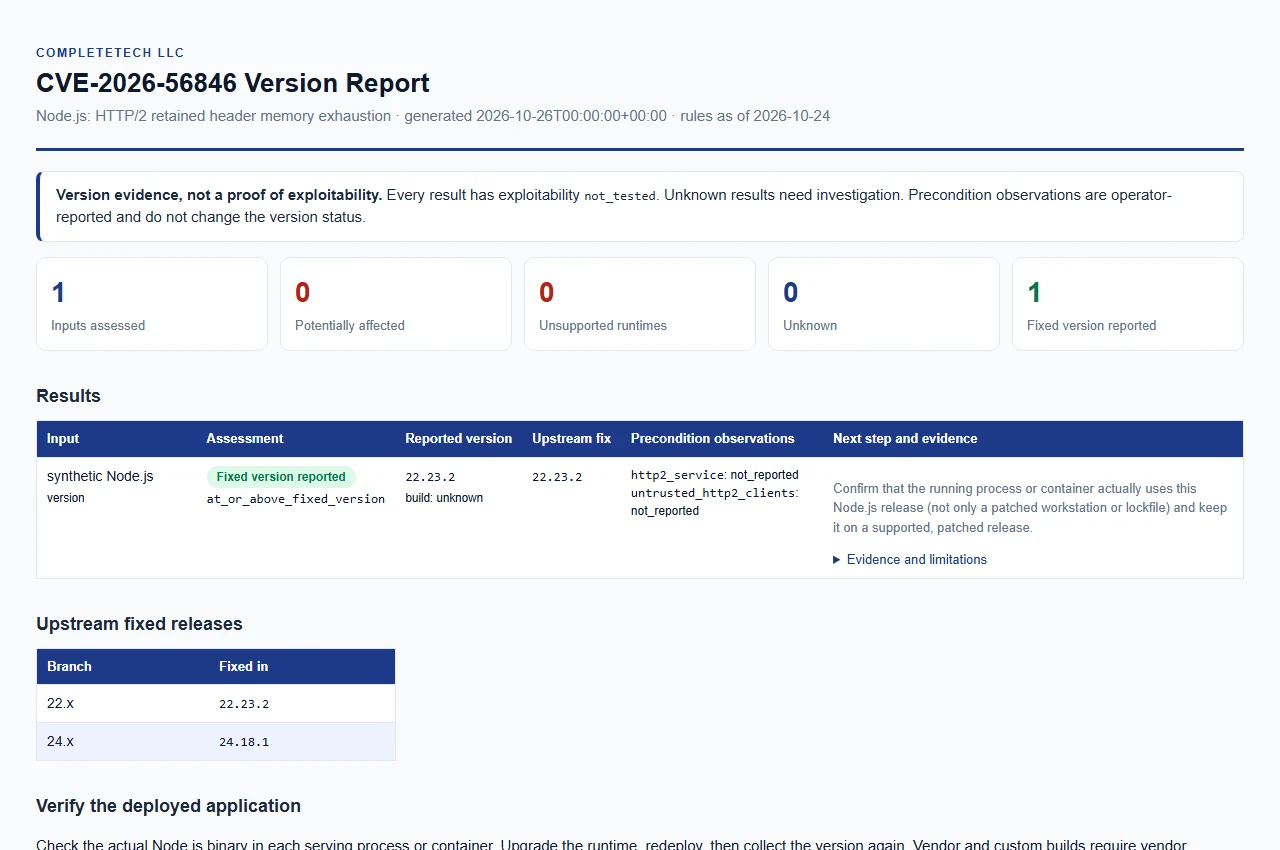
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Forneça pelo menos uma entrada: --version, --inventory ou --csv-list. As entradas podem ser combinadas em uma única execução, e cada entrada produz sua própria linha de resultado.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia offline uma versão do Node.js fornecida explicitamente. Um v inicial é aceito. Pode ser repetido; cada valor é um runtime separado. |
--build-source SOURCE | Proveniência das builds de --version, no máximo 512 caracteres. unknown (o padrão), upstream, official e official_upstream são comparados como releases upstream (correspondência sem distinção entre maiúsculas e minúsculas); qualquer outro valor, como o nome de um fornecedor, resulta em unknown com vendor_build_unverified. |
--http2-service {true,false} | Observação do operador aplicada a cada entrada de --version. |
--untrusted-http2-clients {true,false} | Observação do operador aplicada a cada entrada de --version. |
--inventory FILE | Objeto JSON ou array de entradas. Pode ser repetido. |
--csv-list FILE | Lista CSV com uma coluna node_version. Pode ser repetido. |
--format {csv,json,html} | Formato do relatório. Padrão: csv. |
--output FILE | Salva o relatório em um novo arquivo em um diretório existente. Padrão: stdout. |
--force | Substitui um arquivo de saída existente. As entradas nunca podem ser sobrescritas, mesmo com --force. |
--brand NAME | Nome da organização exibido no relatório HTML, no máximo 512 caracteres. Padrão: CompleteTech LLC. |
--fail-on-finding | Encerra com código 1 quando um resultado é potentially_affected ou unsupported_runtime (consulte códigos de saída). |
--tool-version | Exibe o nome e a versão da ferramenta. |
Relatórios existentes são protegidos a menos que --force seja explícito. --build-source, --brand e as duas opções de observação são verificados antes que qualquer entrada seja lida.
Um arquivo de inventário contém um objeto ou um array de objetos. Cada registro exige um schema_version inteiro igual a 1 e um node_version do tipo string. Os campos opcionais são runtime (apenas "node" é aceito), label, build_source e as duas chaves de observação, cada uma booleana ou null. Chaves desconhecidas, chaves duplicadas, números não finitos e tipos inválidos são rejeitados. Consulte examples/inventory.example.json:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "http2_service": null,
    "untrusted_http2_clients": null
  }
]






