 completetech-security/node-cve-2026-106073-check
Verificador offline de evidências em Node.js para CVE-2026-106073: bypass de leitura do realpathSync no Permission Model. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-106073 — Node.js: bypass de leitura do realpathSync no Permission Model.
Ele compara as versões do Node.js que você informa com as versões corrigidas indicadas no aviso de segurança do Node.js e classifica cada uma para triagem. É um script Python de biblioteca padrão que pode ser copiado e executado de forma autônoma.
exploitability: not_tested, e uma versão corrigida informada não é uma atestação de que um runtime implantado está corrigido.unknown.# Assess one version and print JSON to stdout
python node_cve_2026_106073_check.py --version 22.23.4 --format json
# Assess a JSON inventory and save an HTML report (refuses to overwrite an existing file)
python node_cve_2026_106073_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106073_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local-only tests
python node_cve_2026_106073_check.py --help
python -m unittest -v
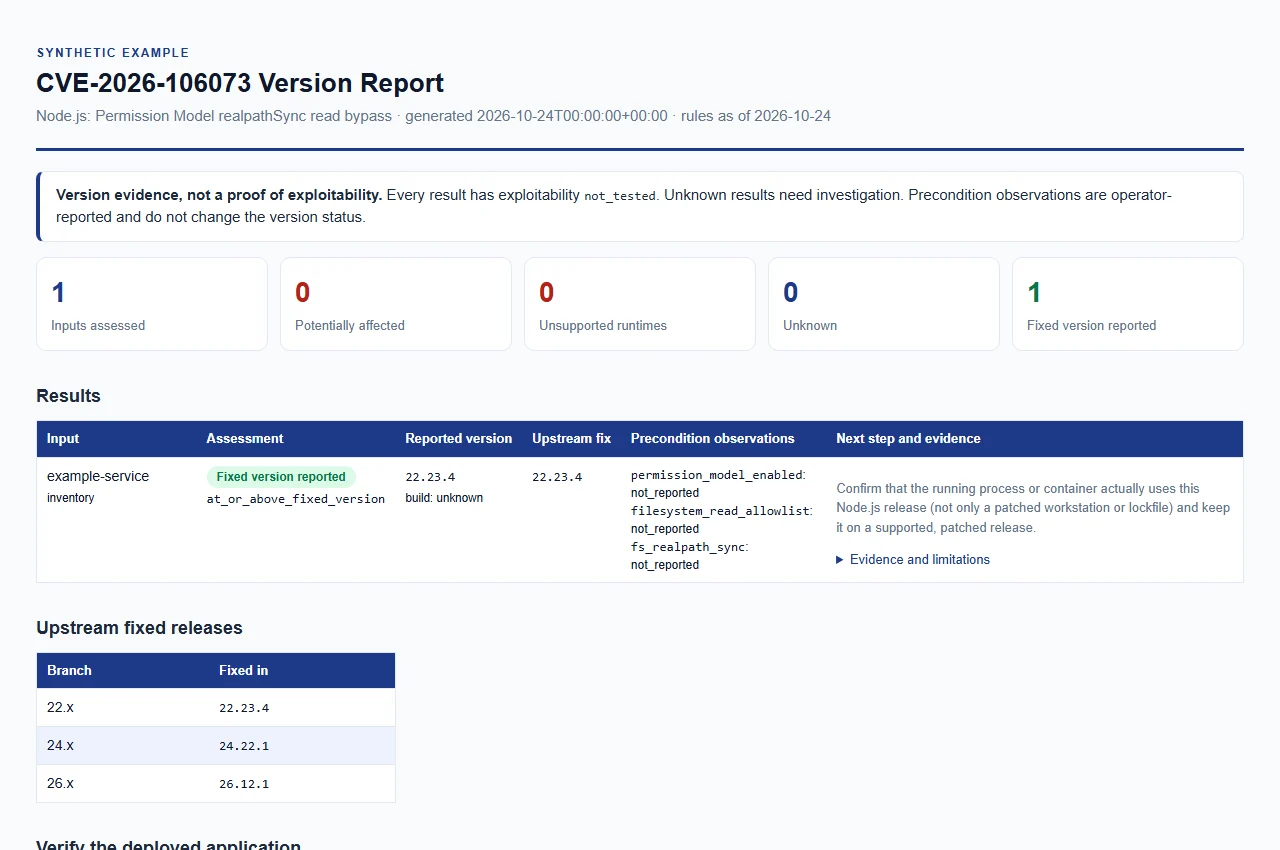
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Eles podem ser combinados e são avaliados nessa ordem.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão do Node.js fornecida explicitamente. Um v inicial é aceito. Repetível; cada valor descreve um runtime separado. |
--build-source SOURCE | Proveniência das builds de --version (no máximo 512 caracteres). Em branco, unknown (padrão), upstream, official e official_upstream são comparados como builds upstream; qualquer outro valor, como o nome de um fornecedor, resulta em unknown (consulte Interpretando os resultados). |
--permission-model-enabled, --filesystem-read-allowlist, --fs-realpath-sync | Cada um aceita true ou false. Registra uma observação do operador para as entradas de --version. Consulte Observações de pré-condição. |
--inventory FILE | Objeto JSON ou array de entradas. Repetível. |
--csv-list FILE | Lista CSV com uma coluna node_version. Repetível. |
--format {csv,json,html} | Formato do relatório. Padrão: csv. Todos os formatos carregam as mesmas evidências. |
--output FILE | Salva o relatório em um novo arquivo. Padrão: stdout. O diretório já deve existir. |
--force | Substitui um arquivo de saída existente. Sem ele, os relatórios existentes são protegidos. Arquivos de entrada nunca podem ser sobrescritos, mesmo com --force. |
--brand NAME | Nome da organização exibido no relatório HTML (no máximo 512 caracteres). Padrão: CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. Erros operacionais ainda saem com código 2. |
--tool-version | Exibe o nome e a versão da ferramenta. |
Ambos os formatos aceitam no máximo 512 caracteres por campo de texto. Exemplos estão em examples/inventory.example.json.
JSON é um objeto ou um array de objetos. Cada registro exige o inteiro schema_version: 1 e a string node_version. Os campos opcionais são runtime (apenas "node"), label, build_source e as chaves de observação abaixo, cada uma true, false ou null. Chaves desconhecidas, chaves duplicadas, números não finitos e tipos inválidos são rejeitados.
CSV exige uma linha de cabeçalho com uma coluna node_version. As colunas opcionais são label, build_source e as colunas de observação abaixo, cujas células devem ser exatamente true, false ou vazias. Colunas não documentadas ou duplicadas, linhas com um número de campos diferente do cabeçalho, aspas isoladas dentro de células sem aspas e caracteres NUL são rejeitados. schema_version e runtime não são colunas CSV.
Quando label é omitido, as entradas são rotuladas com o nome do arquivo (sem extensão) e o número da entrada.
| Chave de observação | Significado |
|---|---|
permission_model_enabled | modelo de permissão habilitado |
filesystem_read_allowlist | lista de permissões de leitura do sistema de arquivos |
fs_realpath_sync | sincronização de realpath do fs |
Estas são fornecidas pelo operador e não verificadas. São reportadas como reported_true, reported_false ou not_reported; elas nunca alteram o resultado da versão nem estabelecem alcançabilidade.






