 completetech-security/node-cve-2026-106072-check
Verificador offline de evidências em Node.js para CVE-2026-106072: aceitação de DNS SAN com IP não canônico em TLS. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-106072 — Node.js: aceitação de DNS SAN com IP não canônico em TLS.
Ele compara versões do Node.js informadas pelo operador com as versões corrigidas na versão de segurança do fornecedor de outubro de 2026 e gera relatórios em JSON, CSV ou HTML sem scripts. É um único arquivo Python sem dependências, portanto o executável pode ser copiado isoladamente.
Este verificador compara apenas versões de runtime informadas pelo operador.
unknown.exploitability: not_tested. Nada aqui confirma exploração, alcançabilidade ou um estado de produção verificado.# One reported version, JSON on stdout
python node_cve_2026_106072_check.py --version 22.23.4 --format json
# An inventory file, HTML report saved to a new file
python node_cve_2026_106072_check.py --inventory examples/inventory.example.json --format html --output report.html
# A CSV list; exit 1 if any result is a finding
python node_cve_2026_106072_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_106072_check.py --help
python -m unittest -v
O formato de saída padrão é csv, escrito em stdout a menos que --output seja fornecido.
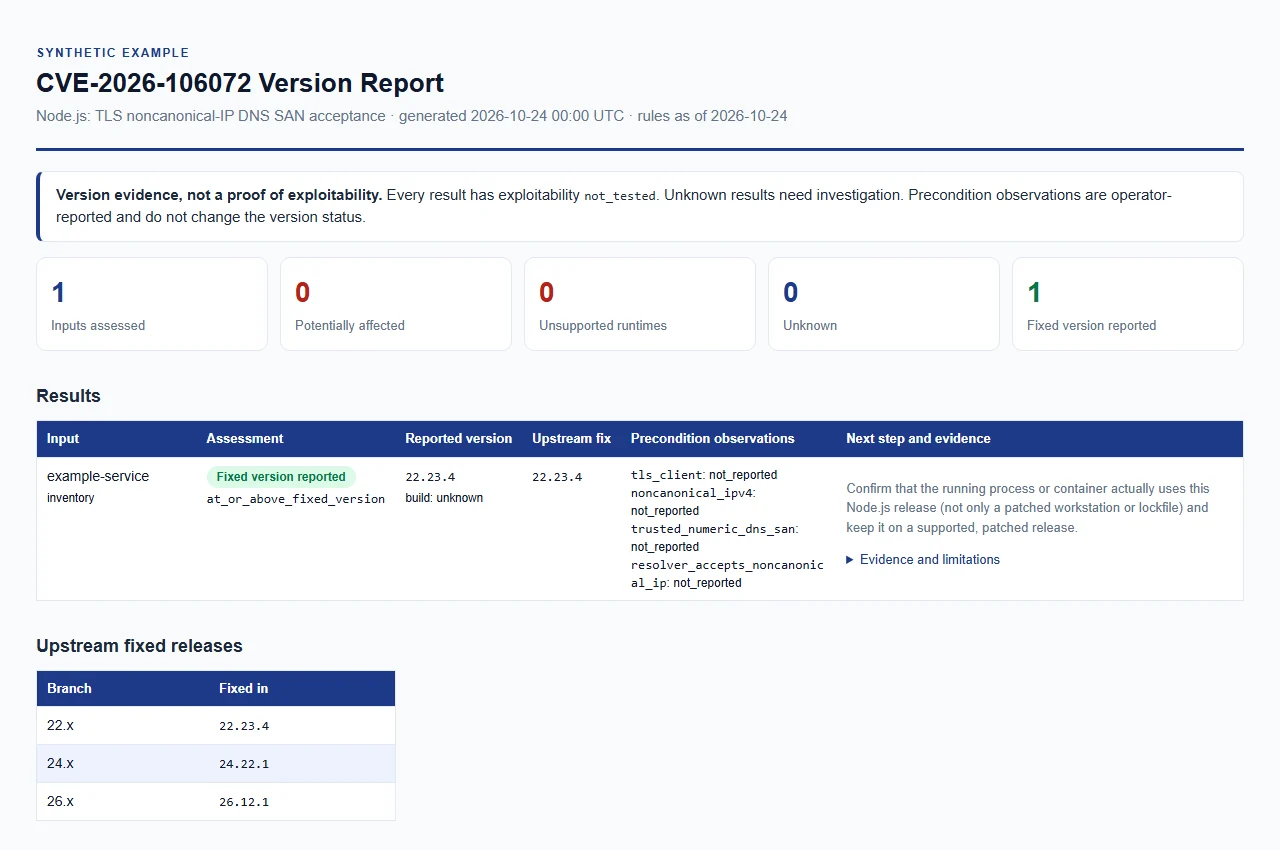
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Pelo menos um entre --version, --inventory ou --csv-list é obrigatório. Eles podem ser combinados em uma única execução, e todas as entradas contribuem para um único relatório que usa as mesmas evidências em JSON, CSV e HTML.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão do Node.js fornecida explicitamente. Um v inicial é aceito. Repetível; cada valor descreve um runtime separado. |
--build-source SOURCE | Proveniência das builds de --version, no máximo 512 caracteres. Consulte fontes de build. Padrão unknown. |
--tls-client, --noncanonical-ipv4, --trusted-numeric-dns-san, --resolver-accepts-noncanonical-ip | Cada um aceita true ou false. Observação do operador aplicada a cada entrada de --version. |
--inventory FILE | Objeto JSON ou array de entradas. Repetível. |
--csv-list FILE | CSV com uma coluna node_version. Repetível. |
--format {csv,json,html} | Formato de saída. Padrão csv. |
--output FILE | Salva o relatório em um novo arquivo em um diretório existente. Padrão: stdout. |
--force | Substitui um arquivo de saída existente. As entradas ainda não podem ser sobrescritas. |
--brand NAME | Nome da organização no relatório HTML, no máximo 512 caracteres. Padrão CompleteTech LLC. |
--fail-on-finding | Sai com código 1 se qualquer resultado for potentially_affected ou unsupported_runtime. |
--tool-version | Imprime o nome e a versão da ferramenta e encerra. |
--build-source e o campo build_source do inventário descrevem de onde o runtime veio. Em branco, unknown, upstream, official e official_upstream (comparados sem diferenciar maiúsculas de minúsculas) são tratados como uma build upstream e comparados por versão. Qualquer outro valor, como o nome de uma distribuição ou fornecedor, resulta em unknown com vendor_build_unverified, porque uma versão upstream não mostra quais patches ou backports aquela build contém.
JSON é um objeto ou um array. Cada registro exige schema_version: 1 inteiro e node_version string. Campos opcionais são runtime (apenas "node"), label, build_source e as chaves de observação abaixo, cada uma booleana ou null. Chaves desconhecidas, chaves duplicadas, números não finitos e tipos inválidos são rejeitados. Consulte examples/inventory.example.json.
CSV exige uma linha de cabeçalho com uma coluna node_version. Colunas opcionais são label, build_source e as colunas de observação (true, false ou em branco). Colunas não documentadas ou duplicadas, linhas com um número diferente de campos, aspas isoladas em células sem aspas e caracteres NUL são rejeitados.
Chaves de observação (campos JSON, colunas CSV e flags CLI correspondentes com hífens):
| Observação | Significado |
|---|---|
tls_client | O operador relata um cliente TLS |
noncanonical_ipv4 | O operador relata formas IPv4 não canônicas |
trusted_numeric_dns_san | O operador relata um SAN DNS numérico confiável |
resolver_accepts_noncanonical_ip | O operador relata um resolver que aceita IPs não canônicos |
As observações são fornecidas pelo operador e não verificadas. Elas são registradas no relatório, mas nunca alteram o resultado da versão nem estabelecem alcançabilidade.
Instantâneo de regras revisado em 2026-10-24 em relação ao aviso oficial de lançamento e às versões corrigidas vinculadas.
| Major do Node.js | Versão corrigida |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |






