
 completetech-security/node-cve-2026-106071-check
Verificador offline de evidências em Node.js para CVE-2026-106071: concessão excessiva de caminho curinga no Permission Model. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-106071 — Node.js: concessão excessiva de caminho curinga no Permission Model. Ele compara as versões do Node.js informadas pelo operador com a versão corrigida indicada no aviso do fornecedor e relata o que essas evidências sustentam e o que não sustentam.
unknown. Uma URL pública não é um inventário.exploitability: not_tested.Requisitos: Python 3.10 ou mais recente. Nada precisa ser instalado.
Forneça uma versão exata obtida do processo implantado (por exemplo, do contêiner ou serviço em execução), não de uma estação de trabalho ou lockfile:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
Avalie um inventário JSON e gere um relatório HTML, ou faça uma pipeline falhar com base nos achados:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
Mostre todas as opções e execute a suíte de testes somente local:
python node_cve_2026_106071_check.py --help
python -m unittest -v
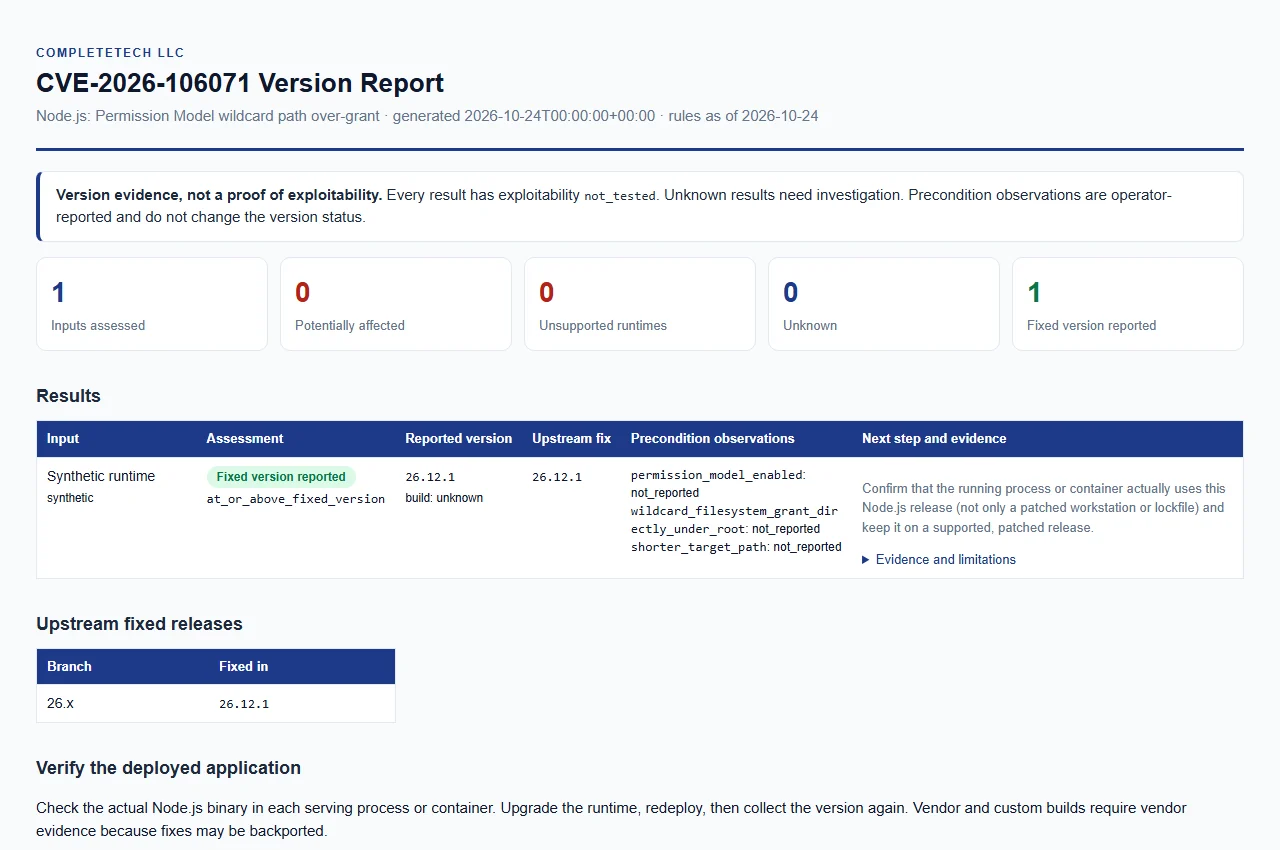
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Revisado em 2026-10-24 em relação ao aviso oficial de lançamento e à versão corrigida vinculada. A data do snapshot de regras é informada como rules_as_of.
| Versão principal do Node.js | Versão corrigida |
|---|---|
| 26.x | 26.12.1 |
Como uma versão simples e oficial do upstream (um v inicial opcional é aceito) é classificada:
| Versão informada | Status |
|---|---|
| Abaixo da versão corrigida em uma versão principal listada | potentially_affected |
| A versão corrigida ou uma versão simples posterior na mesma versão principal listada | fixed_version_reported |
| Uma versão principal após o fim de vida no cronograma de lançamento do Node.js | unsupported_runtime |
| Qualquer outra versão principal, ou evidência ausente, malformada, de pré-lançamento, conflitante ou de fornecedor/personalizada/backportada | unknown |
potentially_affected.unsupported_runtime é uma orientação de atualização para linhas em fim de vida. Não é uma afirmação de que esta falha específica existe em todas as compilações históricas. A lista de fim de vida vem do cronograma de lançamento do Node.js, revisado em 2026-10-24.unknown.build_source diferente de em branco, unknown, upstream, official ou official_upstream (por exemplo, um nome de distribuição ou fornecedor) resulta em unknown. Compilações de fornecedor, backportadas e personalizadas precisam de evidência do fornecedor.| Status | Significado |
|---|---|
potentially_affected | A versão informada precisa de revisão de remediação. Não é exposição ou explorabilidade confirmada. |
fixed_version_reported | A versão informada está na versão corrigida do upstream ou acima dela. Esta é uma versão informada, não uma atestação de patch implantado nem uma garantia de segurança. |
unsupported_runtime | A versão principal está em fim de vida; migre para uma versão suportada e corrigida. |
unknown | A evidência está ausente ou não é classificável. Metadados ausentes não demonstram que um runtime não é afetado. |
Cada resultado também tem um version_status mais específico, evidence_type: operator_reported_version e uma evidence_confidence baixa (ou, para unknown, insuficiente). Metadados de versão não são uma assinatura de patch ou de compilação.
Você pode registrar três observações fornecidas pelo operador junto com uma versão. Elas são mantidas separadas: nunca alteram o resultado da versão e nunca estabelecem alcançabilidade.
| Observação | Significado |
|---|---|
permission_model_enabled | modelo de permissão habilitado |
wildcard_filesystem_grant_directly_under_root | concessão de filesystem com curinga diretamente sob a raiz |
shorter_target_path | caminho de destino mais curto |
Cada uma é true, false ou não informada, e aparece nos relatórios como reported_true, reported_false ou not_reported.
Não há varredura automática. Forneça pelo menos um de --version, --inventory ou --csv-list.






