 completetech-security/node-cve-2026-106070-check
Verificador offline de evidências em Node.js para CVE-2026-106070: substituição de conteúdo por cabeçalho inválido em ZipFile. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-106070, Node.js: substituição de conteúdo com cabeçalho inválido no ZipFile. Ele compara as versões de runtime do Node.js que você informa com a versão corrigida indicada no aviso do fornecedor e grava um relatório de triagem em CSV, JSON ou HTML. Python 3.10+, apenas biblioteca padrão; o executável pode ser copiado isoladamente.
Evidência de triagem, não uma avaliação de um sistema implantado. O verificador lê as versões que você fornece. Ele não inspeciona a máquina em que é executado, não executa o Node.js nem testa a explorabilidade, portanto um resultado nunca confirma exploração ou um patch verificado.
Este repositório cobre apenas CVE-2026-106070. O verificador é deliberadamente conservador:
unknown. Desconhecido nunca é reportado como seguro.exploitability: not_tested.fixed_version_reported indica que a versão informada é igual ou superior à versão corrigida upstream. Isso não atesta que o runtime implantado esteja corrigido.Use-o apenas para inventários que você está autorizado a avaliar. Desenvolver ou executar o verificador não autoriza a varredura de alvos reais.
node_cve_2026_106070_check.py não tem dependências de runtime e pode ser copiado isoladamente; nenhum repositório complementar é necessário.--version, um inventário JSON ou uma lista CSV.# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version é repetível; cada valor descreve um runtime separado. Os relatórios JSON, CSV e HTML são construídos a partir da mesma evidência. Sem --output, o relatório é enviado para stdout.
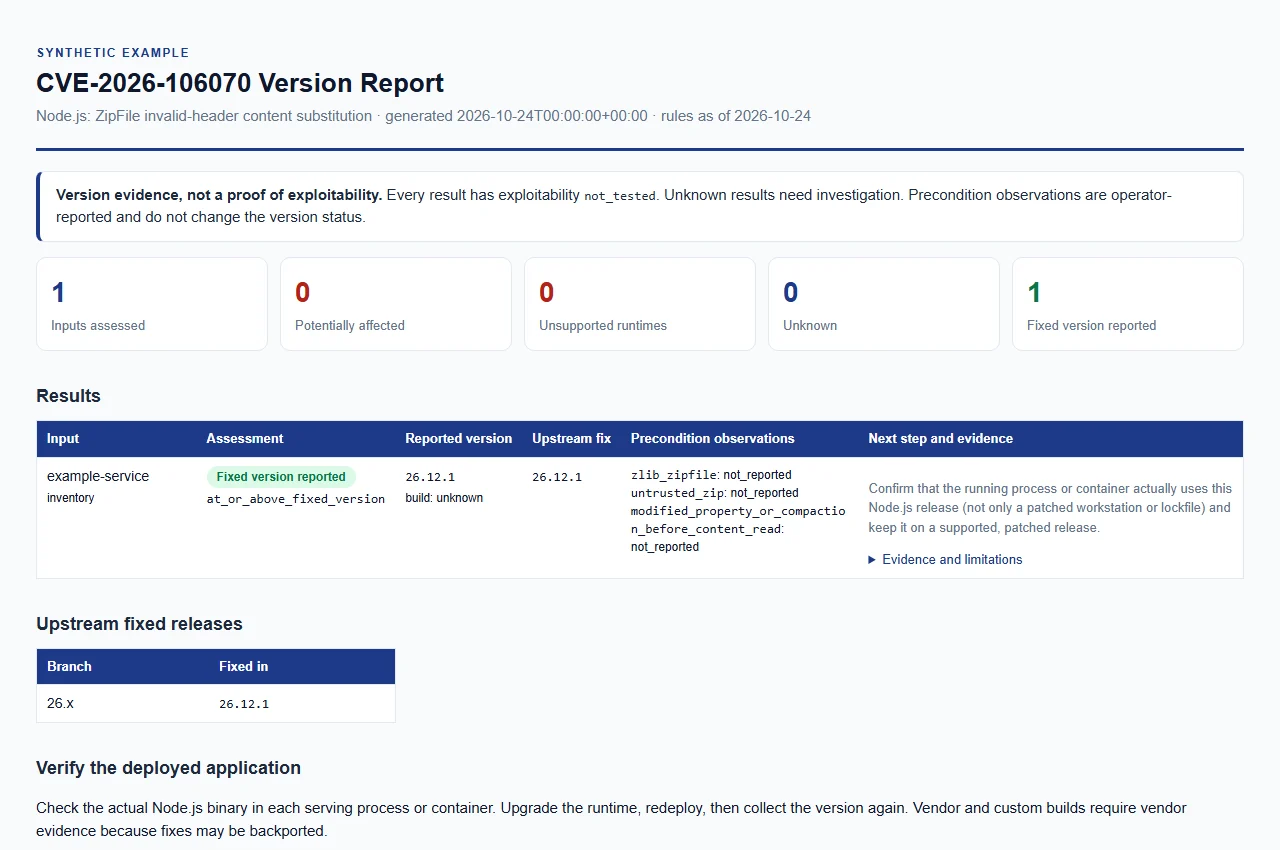
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Uma execução precisa de pelo menos um entre --version, --inventory ou --csv-list; você pode combiná-los e repetir cada um. As entradas devem ser arquivos UTF-8 regulares dentro dos limites. Exemplos sintéticos estão em examples/ e docs/example-report.html.
Uma versão é normalizada removendo espaços em branco ASCII e no máximo um v inicial. Apenas uma versão estável simples (MAJOR.MINOR.PATCH, sem zeros à esquerda) é comparada. Pré-lançamentos, builds nightly ou rc, sufixos de pacote, versões parciais como 26.12 e qualquer coisa com mais de 128 caracteres são unknown.
Um objeto ou um array de objetos. Chaves desconhecidas, chaves duplicadas, números não finitos e tipos inválidos são rejeitados.
| Campo | Obrigatório | Observações |
|---|---|---|
schema_version | sim | Inteiro 1 |
node_version | sim | String |
runtime | não | Apenas "node" é aceito |
label | não | Exibido nos relatórios; o padrão é <file name without extension>:<position> |
build_source | não | Proveniência do build, veja Origem do build |
| Chaves de observação | não | As três chaves abaixo; cada uma booleana ou null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
A linha de cabeçalho deve incluir node_version e não ter colunas duplicadas. As colunas opcionais são label, build_source e as chaves de observação; qualquer outra coluna é rejeitada, incluindo schema_version e runtime. As células de observação são exatamente true, false ou vazias. As linhas devem ter o mesmo número de campos que o cabeçalho, e aspas dentro de células sem aspas, texto após uma aspa de fechamento, aspas não terminadas e caracteres NUL são rejeitados.
build_source registra de onde veio a build do runtime. Um valor vazio, unknown, upstream, official e official_upstream (comparados sem diferenciar maiúsculas de minúsculas) são tratados como uma build upstream, portanto o padrão unknown é comparado como upstream. Qualquer outro valor é tratado como uma build de fornecedor, distribuição ou personalizada. Seu resultado é unknown porque um número de versão upstream não mostra quais patches ou backports essa build contém.






