 completetech-security/node-cve-2026-106069-check
Verificador offline de evidências em Node.js para CVE-2026-106069: incompatibilidade no resolvedor IPv4 com zero à esquerda em TLS. Python em arquivo único; relatórios em JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências de versão para CVE-2026-106069 — Node.js: incompatibilidade do resolvedor IPv4 com zero à esquerda em TLS.
Ele compara as versões do Node.js que você informa com as versões corrigidas indicadas no aviso do fornecedor e gera relatórios de triagem em CSV, JSON ou HTML sem scripts. É um único arquivo Python 3.10+ que usa apenas a biblioteca padrão, portanto o executável pode ser copiado isoladamente.
Este verificador compara versões de runtime informadas pelo operador. Ele nunca contata sites, executa Node.js ou código do projeto, ou envia payloads de exploração, e não há modo de rede. Ele não escaneia a máquina atual: você fornece a evidência de versão.
exploitability: not_tested.unknown.A CI executa os testes unitários somente locais e a verificação de --help no Ubuntu e Windows com Python 3.10 e 3.14.
# Assess one reported version and print JSON to stdout
python node_cve_2026_106069_check.py --version 22.23.4 --format json

# Assess the synthetic inventory and write an HTML report to a new file
python node_cve_2026_106069_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_106069_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local tests
python node_cve_2026_106069_check.py --help
python -m unittest -v
--version é repetível; cada valor descreve um runtime separado. Os relatórios CSV, JSON e HTML contêm as mesmas evidências, e o formato padrão é CSV em stdout.
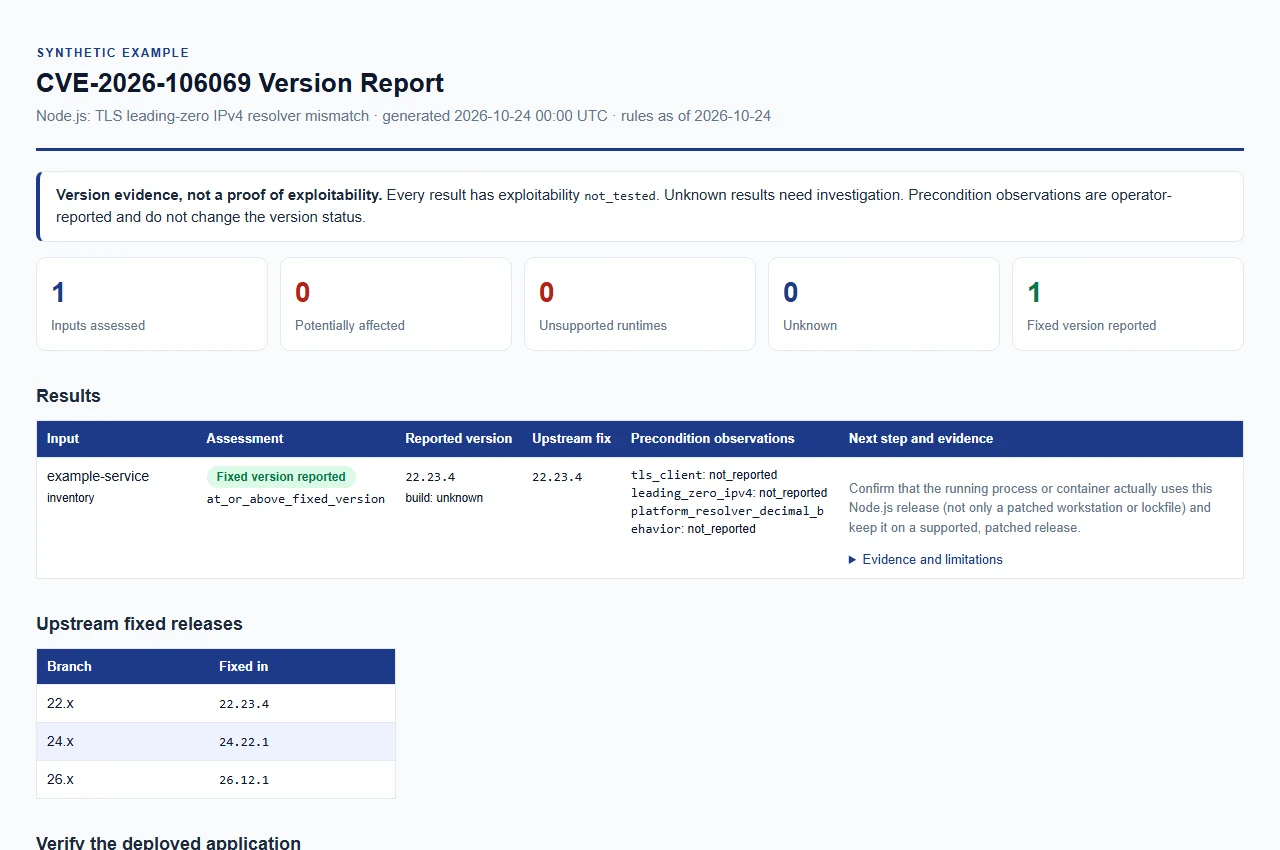
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real e não descreve nenhum sistema real.
Forneça pelo menos um entre --version, --inventory ou --csv-list. As entradas podem ser combinadas em uma única execução.
| Opção | Finalidade |
|---|---|
--version VERSION (alias --node-version) | Avalia uma versão do Node.js fornecida explicitamente; um v inicial é aceito. Repetível. |
--inventory FILE | Arquivo de inventário JSON (um objeto ou um array). Repetível. |
--csv-list FILE | Arquivo de inventário CSV com uma coluna node_version. Repetível. |
--build-source SOURCE | Proveniência das builds de --version (veja abaixo). Padrão unknown. |
--tls-client {true,false}--leading-zero-ipv4 {true,false}--platform-resolver-decimal-behavior {true,false} | Observações relatadas pelo operador aplicadas a cada entrada de --version. |
--format {csv,json,html} | Formato do relatório. Padrão csv. |
--output FILE | Grava o relatório em um novo arquivo em vez de stdout. |
--force | Substitui um arquivo de saída existente. Nunca permite sobrescrever um arquivo de entrada. |
--brand NAME | Nome da organização exibido no cabeçalho do relatório HTML (no máximo 512 caracteres). Padrão CompleteTech LLC. |
--fail-on-finding | Sai com código 1 quando qualquer resultado for potentially_affected ou unsupported_runtime. |
--tool-version | Imprime o nome e a versão do verificador e encerra. |
--build-source aplica-se a todos os valores de --version na execução. O padrão unknown, e os valores upstream, official, official_upstream ou vazio (comparados sem diferenciar maiúsculas de minúsculas), são tratados como uma build upstream e comparados por versão. Qualquer outro valor, como o nome de um fornecedor, produz unknown com version_status: vendor_build_unverified, porque a versão upstream não mostra quais patches ou backports a build contém.
As versões têm os espaços em branco ASCII removidos e um v inicial é aceito. Apenas releases simples no formato MAJOR.MINOR.PATCH são comparadas; versões prerelease, nightly, rc, com sufixo de pacote e parciais permanecem unknown.
Relatórios existentes são protegidos a menos que --force seja explícito, e as entradas não podem ser sobrescritas mesmo com --force. O diretório de saída já deve existir.
As observações relatadas pelo operador são opcionais e são registradas no relatório, mas nunca alteram o resultado da versão nem estabelecem alcançabilidade.
| Chave de observação | Flag de CLI | Pré-condição do advisory |
|---|---|---|
tls_client | --tls-client | tls client |
leading_zero_ipv4 | --leading-zero-ipv4 | leading zero ipv4 |
platform_resolver_decimal_behavior | --platform-resolver-decimal-behavior | platform resolver decimal behavior |






