
 completetech-security/node-cve-2026-105483-check
Verificador offline de evidências em Node.js para CVE-2026-105483: bypass de validação de hostname com IP de largura total em TLS. Python em arquivo único; relatórios JSON/CSV/HTML; sem payloads de exploit.





Verificador offline de evidências para CVE-2026-105483 — Node.js: bypass de validação de hostname com IP de largura total em TLS. Ele compara as versões do Node.js que você informa com as versões corrigidas indicadas no aviso oficial do Node.js. Python 3.10+, apenas biblioteca padrão; o executável é um único arquivo e pode ser copiado isoladamente.
Escopo. O verificador compara versões de runtime informadas pelo operador. Ele nunca contata sites, executa Node.js ou código do projeto, ou envia payloads de exploit, e não escaneia a máquina atual. Versões ocultas, builds personalizados, evidências conflitantes e branches não cobertos permanecem unknown. Uma URL pública não é um inventário. Nenhum resultado é um teste de exploit, uma atestação de patch implantado ou uma verificação em produção.
Requer Python 3.10 ou mais recente e nada mais. Forneça uma versão exata obtida do processo implantado (por exemplo, do binário ou contêiner em execução, não de uma estação de trabalho):
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (alias --node-version) é repetível; cada valor descreve um runtime separado. Um v inicial é aceito.--inventory FILE (JSON) e --csv-list FILE (CSV) são repetíveis e podem ser combinados com --version.--format é csv (padrão), json ou html. Sem --output, o relatório vai para stdout.--build-source SOURCE declara a proveniência das builds de --version (padrão unknown, comparado como upstream; upstream, official ou um nome de fornecedor).--tls-client, --untrusted-nonascii-ip-host e --trusted-numeric-dns-certificate recebem cada um true ou false e se aplicam a toda entrada de --version. Consulte Interpretando os resultados.--output FILE grava um novo arquivo. Um relatório existente é protegido a menos que --force seja explícito, e um arquivo de entrada nunca pode ser sobrescrito, mesmo com --force.--brand NAME define o nome da organização no relatório HTML (padrão CompleteTech LLC, no máximo 512 caracteres).--fail-on-finding faz com que resultados potentially_affected e unsupported_runtime terminem com código de saída 1.--tool-version imprime o nome e a versão da ferramenta.Relatórios JSON, CSV e HTML são construídos a partir das mesmas evidências. Pelo menos um entre --version, --inventory ou --csv-list é obrigatório.
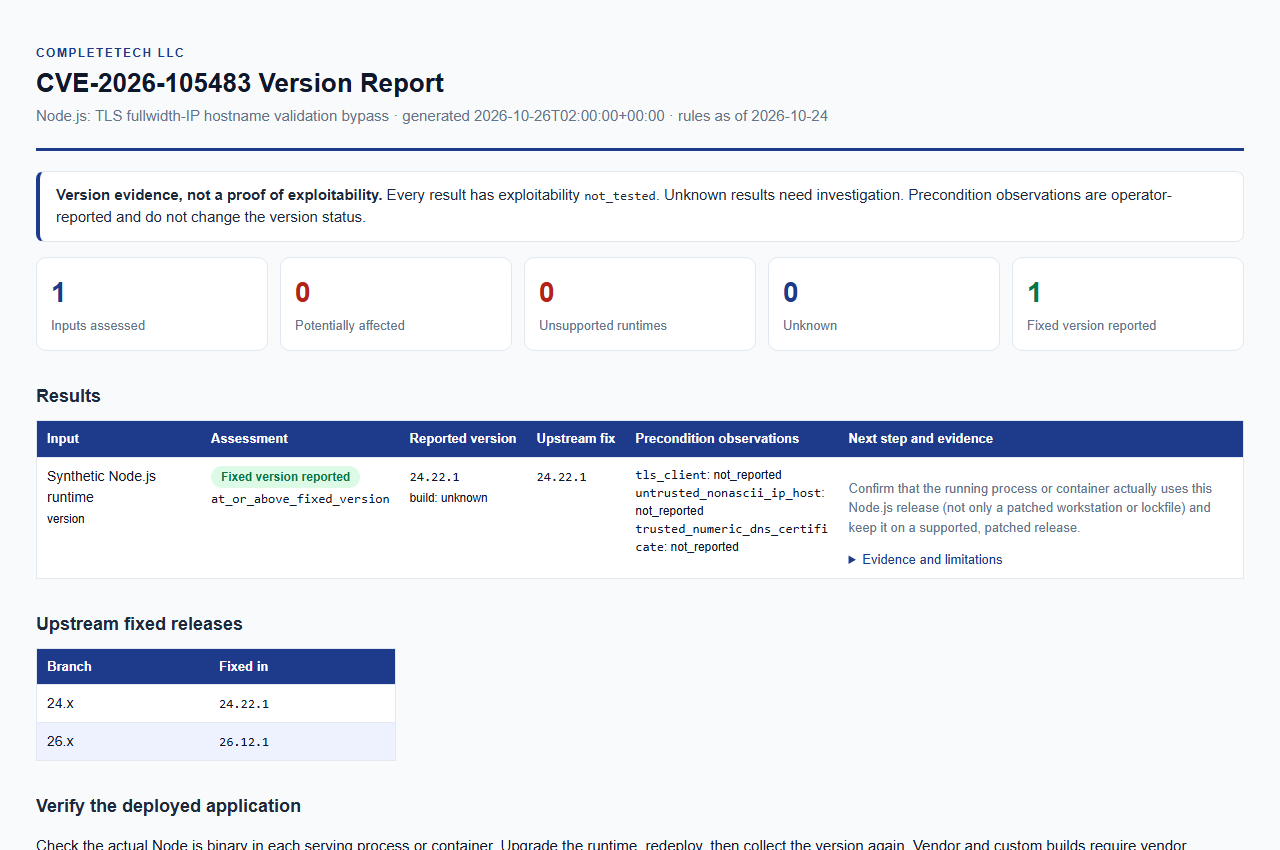
Abra o relatório de exemplo sintético. Apenas dados de exemplo; esta não é uma avaliação real.
Revisado em 2026-10-24 com base no aviso oficial de lançamento e nas versões corrigidas vinculadas.
| Major do Node.js | Versão corrigida |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
O fornecedor não especifica uma versão de introdução no aviso de lançamento. Como uma versão reportada é classificada:
potentially_affected. Essas versões exigem remediação.fixed_version_reported.unsupported_runtime. Trata-se de orientação de atualização, não de uma afirmação de que esta falha específica existe em todas as builds históricas. O status de fim de vida segue o cronograma de lançamento do Node.js revisado em 2026-10-24.unknown; não se assume que estejam corrigidos.unknown; exigem evidência explícita.--build-source ou build_source de inventário diferente de vazio, unknown, upstream, official ou official_upstream): unknown. Exigem evidência do fornecedor, pois as correções podem ter sido aplicadas por backport e a versão upstream não mostra quais patches uma build contém.unknown. Metadados ausentes não estabelecem que um runtime não seja afetado.Builds desconhecidas nunca devem ser rotuladas como seguras.
status | Significado |
|---|---|
potentially_affected | A versão reportada está abaixo da versão corrigida do seu major e precisa de revisão de remediação. |
fixed_version_reported | A versão reportada está na versão corrigida ou acima dela. Isto não é atestação de patch implantado: confirme que o processo ou contêiner em execução realmente usa essa versão, e não apenas uma estação de trabalho corrigida ou um lockfile. |
unsupported_runtime | O major está em fim de vida. Orientação de atualização, não prova de que a falha esteja presente. |
unknown | Evidência ausente, conflitante, qualificada, de build de fornecedor/personalizada ou não coberta. |
Cada resultado também carrega um version_status mais específico (por exemplo below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, qualified_version_unverified, vendor_build_unverified, conflicting_versions, unrecognized_or_partial_version, version_not_disclosed).
Cada resultado tem exploitability: not_tested. Uma versão corrigida reportada não é um patch implantado e verificado, e um resultado potentially_affected não é evidência de exploração real.
As pré-condições fornecidas pelo operador são registradas separadamente como reported_true, reported_false ou not_reported. Elas não são verificadas, nunca alteram o resultado da versão e não estabelecem alcançabilidade.






