completetech-security/netscaler-cve-2026-88777-check
Verificador offline de evidências de NetScaler ADC / Gateway para CVE-2026-88777. Evidências de firmware e configuração reportadas. Python autônomo; relatórios JSON/CSV/HTML; sem payloads de exploit.





Triagem offline de evidências de build e configuração do NetScaler reportadas pelo operador para a CVE-2026-88777, uma corrupção de memória L7 Non-HTTP no NetScaler ADC e Gateway.
O verificador é um script Python autônomo, baseado apenas na biblioteca padrão. Ele compara as strings de build fornecidas por você com os builds corrigidos pelo fornecedor e gera relatórios em JSON, CSV ou HTML. Ele nunca contata um appliance, executa código de aplicação, varre uma configuração, envia um payload de exploit ou testa a explorabilidade, e não possui modo de rede.
Este repositório cobre apenas uma CVE e segue as convenções de relatório do node2shell-check e do php2shell-check. Todo resultado é uma declaração não verificada do operador.
potentially_affected não é explorabilidade confirmada.fixed_version_reported não é um patch verificado nem uma garantia de segurança.unknown nunca é seguro.exploitability: not_tested.python3 em alguns sistemas). A CI cobre 3.10 e 3.14.python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
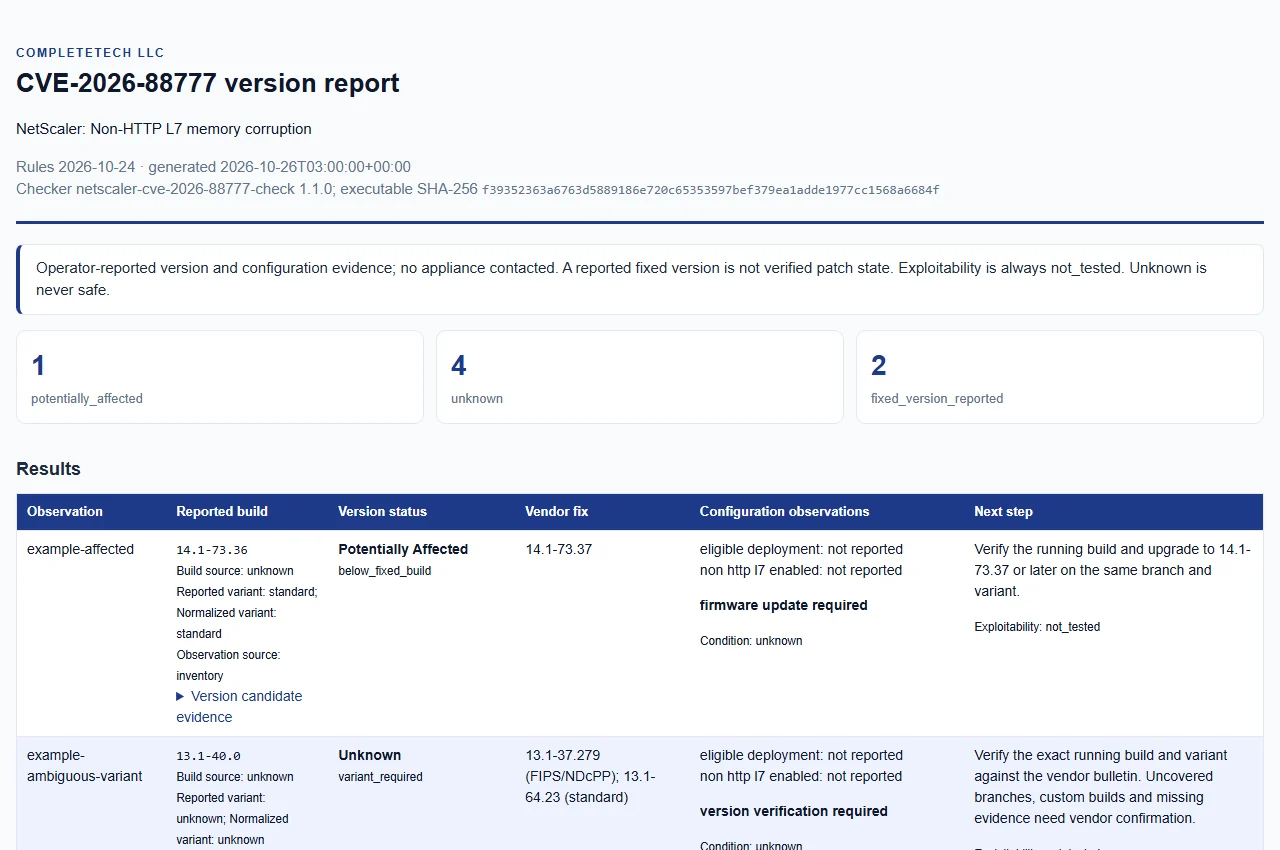
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help lista todas as opções. As entradas podem ser combinadas numa única execução. Um ficheiro de relatório existente é recusado, a menos que --force seja fornecido.
| Opção | Finalidade |
|---|---|
--version BUILD | Build do NetScaler reportado; repetível |
--variant standard|fips|ndcpp | Variante aplicada a cada --version; uma variante não indicada ou ambígua pode permanecer desconhecida |
--build-source SOURCE | Proveniência aplicada a cada --version: unknown (predefinido), official ou citrix. Qualquer outro valor mantém o resultado desconhecido |
--inventory FILE | Inventário JSON estrito; repetível |
--csv-list FILE | CSV estrito com um cabeçalho version; repetível |
--eligible-deployment, --non-http-l7-enabled | Observações de configuração: true, false ou unknown (predefinido); ver Observações de configuração |
--format json|csv|html | Formato do relatório (predefinido json) |
--output FILE | Ficheiro de relatório (predefinido stdout); o diretório já deve existir |
--force | Substituir explicitamente um ficheiro de relatório existente |
--fail-on-finding | Sair com 1 quando existe uma descoberta; ver códigos de saída |
--tool-version | Imprimir o nome e a versão da ferramenta |
Limites de entrada: até 100 ficheiros de entrada e 10.000 observações por execução, 4 MiB por ficheiro e 512 caracteres por string. A entrada deve ser um ficheiro regular; arquivos e árvores de diretórios nunca são abertos. Os caminhos de entrada e saída devem ser diferentes, e os diagnósticos não ecoam caminhos privados nem valores fornecidos. Os campos obrigatórios, o version_candidates opcional, as regras estritas de JSON/CSV e as proteções completas do caminho de saída estão na referência.
O inventário de exemplo sintético mostra a forma da entrada JSON.
Afetado significa estritamente anterior ao build corrigido para o mesmo ramo e variante. Não é inventado qualquer limite inferior ou conclusão de ciclo de vida. Outros ramos e o 14.1 NDcPP permanecem desconhecidos. Uma variante 13.1 não indicada permanece desconhecida quando as comparações standard e FIPS/NDcPP divergem.
| Ramo e variante | Build corrigido pelo fornecedor |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
O parser aceita 14.1-73.37, 14.1.73.37 e NS14.1: Build 73.37.nc, opcionalmente marcados como FIPS/NDcPP antes de um marcador nc opcional. Forneça apenas o texto do build. Evidência malformada, qualificada, não-ASCII, conflituosa, de build personalizado e não abrangida permanece desconhecida.
Forneça observações explícitas como flags CLI true, false ou unknown, booleanos/null JSON ou valores CSV documentados. Permanecem separadas do estado da versão e não provam acessibilidade. Não são recolhidos dados de configuração local nem de processos.
| Observação CLI | Significado | A condição de exposição espera |
|---|---|---|
--eligible-deployment | O appliance é uma implementação LB/CS ou CGNAT-LSN/NAT64 | true |
--non-http-l7-enabled | Uma funcionalidade de protocolo L7 não-HTTP está ativada | true |
Os formatos são JSON, CSV seguro para fórmulas e HTML autónomo e sem scripts. A entrada de exemplo sintética e o relatório gerado não descrevem sistemas reais.