completetech-security/http2shell-check
Verificador de exposição e inventário offline do Brotli / HTTP2Shell (CVE-2026-111497) em ecossistemas verificados. Python 3.10+, sem dependências ou payloads de exploração.

Exposição do decodificador Brotli, com evidências.
O http2shell-check avalia versões reportadas e inventários de componentes para a CVE-2026-111497, a vulnerabilidade do decodificador Brotli do Google também chamada de HTTP2Shell ou Node2Shell. Esses nomes descrevem a mesma falha subjacente. HTTP/2 não é necessário.
Ele cobre Brotli nativo, Node.js, Bun, Python Brotli/brotlicffi, Brotli4j, Envoy, Istio e snapshots exatos de pacotes-fonte do Debian. O verificador Python autônomo não faz requisições de rede, não importa nenhum decodificador e não envia payloads de exploração. As comparações de versão são triagem, não prova: a explorabilidade é sempre not_tested, e uma versão corrigida reportada não é um patch implantado e verificado.
Python 3.10+ no Windows, Linux ou macOS. Não há nada para instalar: o verificador e seus testes usam apenas a biblioteca padrão. Use python3 onde python não estiver disponível.
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
Os arquivos de saída existentes são recusados, a menos que --force seja fornecido. Mantenha inventários e relatórios reais fora do Git. O arquivo do verificador também funciona quando copiado para outro local; forneça --logo approved-logo.png se quiser um logotipo nos relatórios HTML.
Forneça pelo menos uma entrada. --component, --inventory, --pip-list e --node-inventory são repetíveis e combináveis; cada um cria observações independentes.
| Entrada | Origem |
|---|---|
--component PRODUCT=VERSION | Uma única versão fornecida na linha de comando. |
--inventory PATH | Inventário JSON canônico multicomponente. |
--pip-list PATH | Saída de python -m pip list --format=json; apenas entradas Brotli/brotlicffi são avaliadas. |
--node-inventory PATH | Um arquivo coletor v1 existente do node2shell-check. |
Opções comuns:
| Opção | Padrão | Comportamento |
|---|---|---|
--format csv|json|html | csv | Formato de saída; todos os formatos carregam as mesmas descobertas de componentes e metadados do relatório. |
--output PATH | stdout | Publica atomicamente um relatório concluído. |
--force | desativado | Substitui um arquivo de saída existente. Entradas, o verificador e arquivos de logotipo permanecem protegidos. |
--brand NAME | CompleteTech LLC | Rótulo da organização no HTML. |
--logo PATH | assets/logo.png incluído para a marca padrão, se presente | Incorpora um PNG de até 1 MiB. Uma marca personalizada omite o logotipo padrão. |
--fail-on-finding | desativado | Sai com código 1 para resultados potentially_affected ou unsupported_runtime. |
--version, --help | Imprime a versão da ferramenta ou o uso. |
O esquema canônico de inventário, os detalhes dos adaptadores, os limites de campos e a referência completa de opções e códigos de saída estão em docs/REFERENCE.md. Os identificadores de produto e as regras de versão estão na metodologia. Identificadores desconhecidos produzem cobertura desconhecida, não uma correspondência adivinhada.
| Código | Significado |
|---|---|
0 | O relatório foi gravado sem erros operacionais. |
1 | Com --fail-on-finding, pelo menos um resultado é potentially_affected ou unsupported_runtime. |
2 | Falha operacional: argumentos inválidos, ou um erro de entrada, coleta ou saída. Observações válidas de outras entradas são mantidas quando possível. |
130 | Interrompido. |
Uma interrupção durante a avaliação publica as observações de componentes concluídas com complete=false. Uma interrupção durante a saída preserva um destino existente e pode não deixar nenhum novo relatório. Erros operacionais não são resultados de avaliação, e um relatório parcial não é um relatório completo.
O relatório HTML é um único arquivo offline, sem scripts. Ele inclui um logotipo incorporado, contagens de resumo, observações de componentes priorizadas, evidências, incógnitas, lacunas de cobertura, remediação, correções de branch e links de origem. Ele se adapta a temas claros e escuros e imprime com clareza. Use --brand "Your Organization" --logo approved-logo.png para branding personalizado.
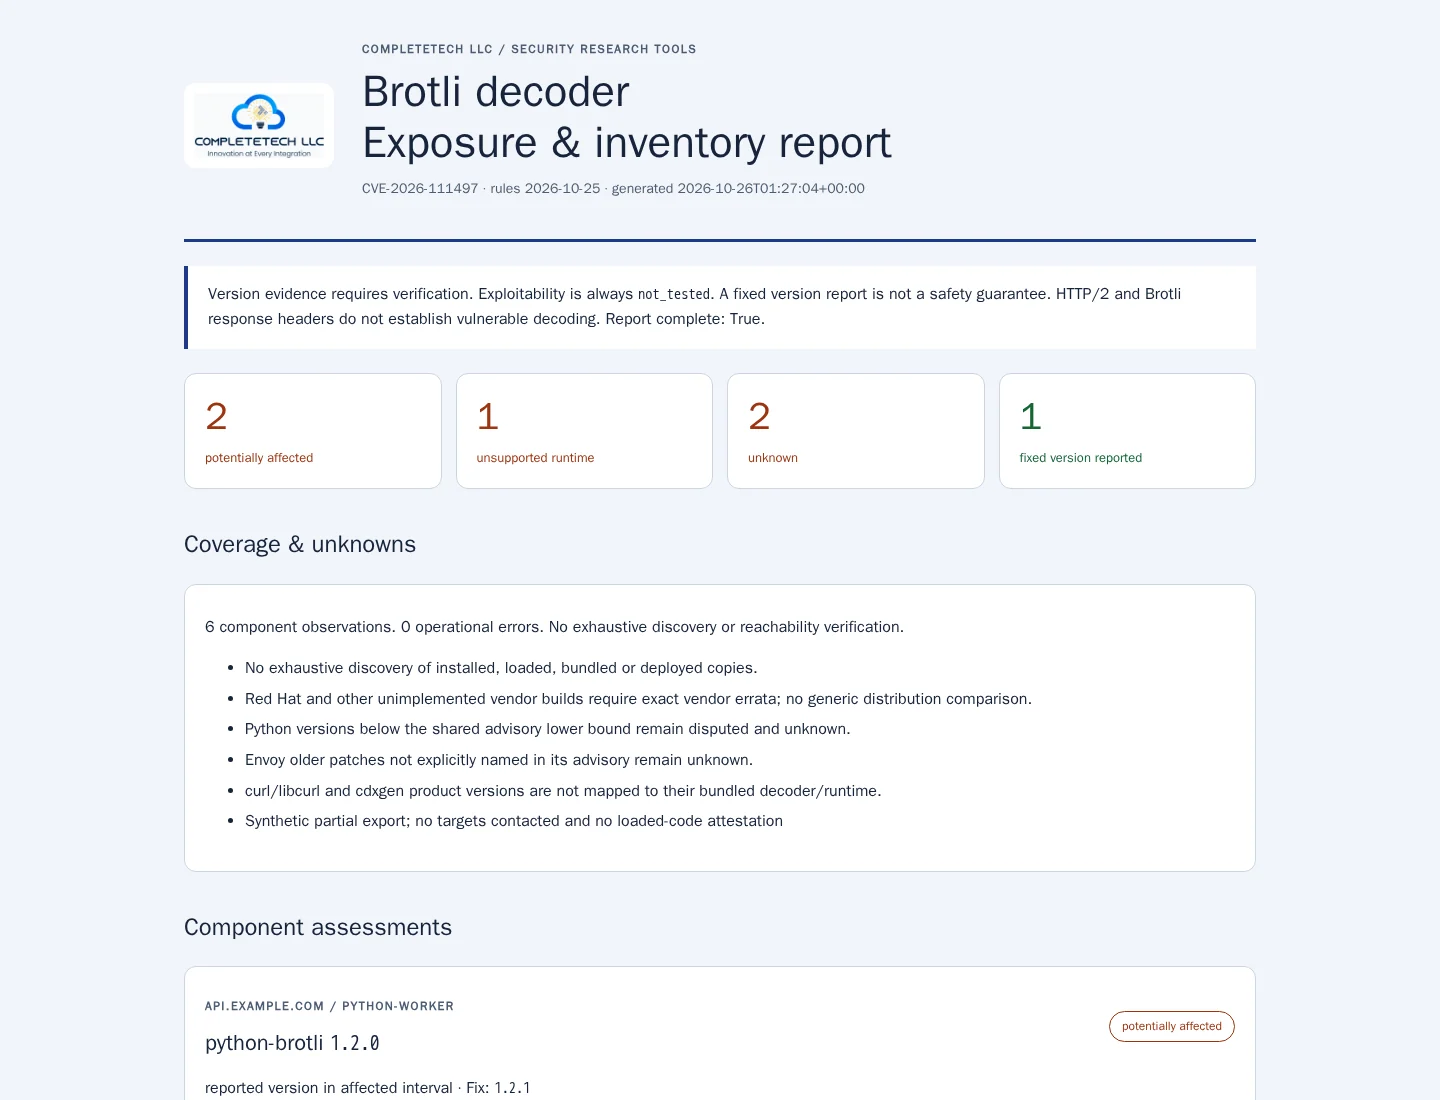
Abra o exemplo sintético. As capturas de tela mostram a saída real gerada; nenhum alvo foi escaneado. Veja também o layout estreito e a pré-visualização de impressão.
| Status | Significado |
|---|---|
potentially_affected | A versão relatada corresponde a um intervalo afetado verificado ou a um pacote exato do fornecedor. Valide a cópia realmente implantada e os caminhos de entrada. |
fixed_version_reported | A versão atende à regra aplicável. O estado de patch implantado e a segurança permanecem não verificados. |
unsupported_runtime | Uma linha mais antiga e não suportada do Node.js precisa de atualização ou revisão do fornecedor. Isso não é confirmação de CVE. |
unknown | Evidências ausentes, contestadas, qualificadas, personalizadas, conflitantes ou não cobertas precisam de revisão. |