
 compasssecurity/entrafalcon
Uma ferramenta PowerShell leve para avaliar a postura de segurança de ambientes Microsoft Entra ID. Ela ajuda a identificar objetos privilegiados, atribuições arriscadas e possíveis configurações incorretas.

# EntraFalcon
EntraFalcon é uma ferramenta de avaliação baseada em PowerShell para pentesters, analistas de segurança e administradores de sistemas avaliarem a postura de segurança de um ambiente Microsoft Entra ID.
Projetada para facilidade de uso, a EntraFalcon é executada no PowerShell 5.1 e 7, suporta Windows e Linux, e não requer módulos PowerShell adicionais, instalações extras ou consentimento da API do Microsoft Graph.
A ferramenta ajuda a descobrir objetos privilegiados, atribuições potencialmente arriscadas e configurações incorretas de Acesso Condicional que muitas vezes passam despercebidas, tais como:
- Usuários com controle sobre grupos ou aplicações de alto privilégio
- Aplicações empresariais externas ou internas com permissões excessivas (por exemplo, API do Microsoft Graph, funções do Azure)
- Usuários com atribuições de função IAM do Azure diretamente em recursos
- Contas privilegiadas sincronizadas a partir do ambiente local
- Usuários inativos ou usuários sem capacidade de MFA
- Grupos desprotegidos usados em atribuições sensíveis (por exemplo, exclusões de Acesso Condicional, Proprietário da Subscrição ou membro elegível de um grupo privilegiado)
Os resultados são apresentados em relatórios HTML interativos para apoiar uma exploração e análise eficientes.
## 🚀 Funcionalidades
- Script PowerShell simples compatível com PowerShell 5.1 e 7. Funciona em Windows e Linux
- Autenticação integrada com suporte a múltiplos métodos
- Utiliza aplicações Microsoft de primeira linha com escopos pré-consentidos para contornar os pedidos de consentimento da API Graph
- Gera relatórios HTML navegáveis que suportam filtragem, ordenação, exportação de dados, etc.
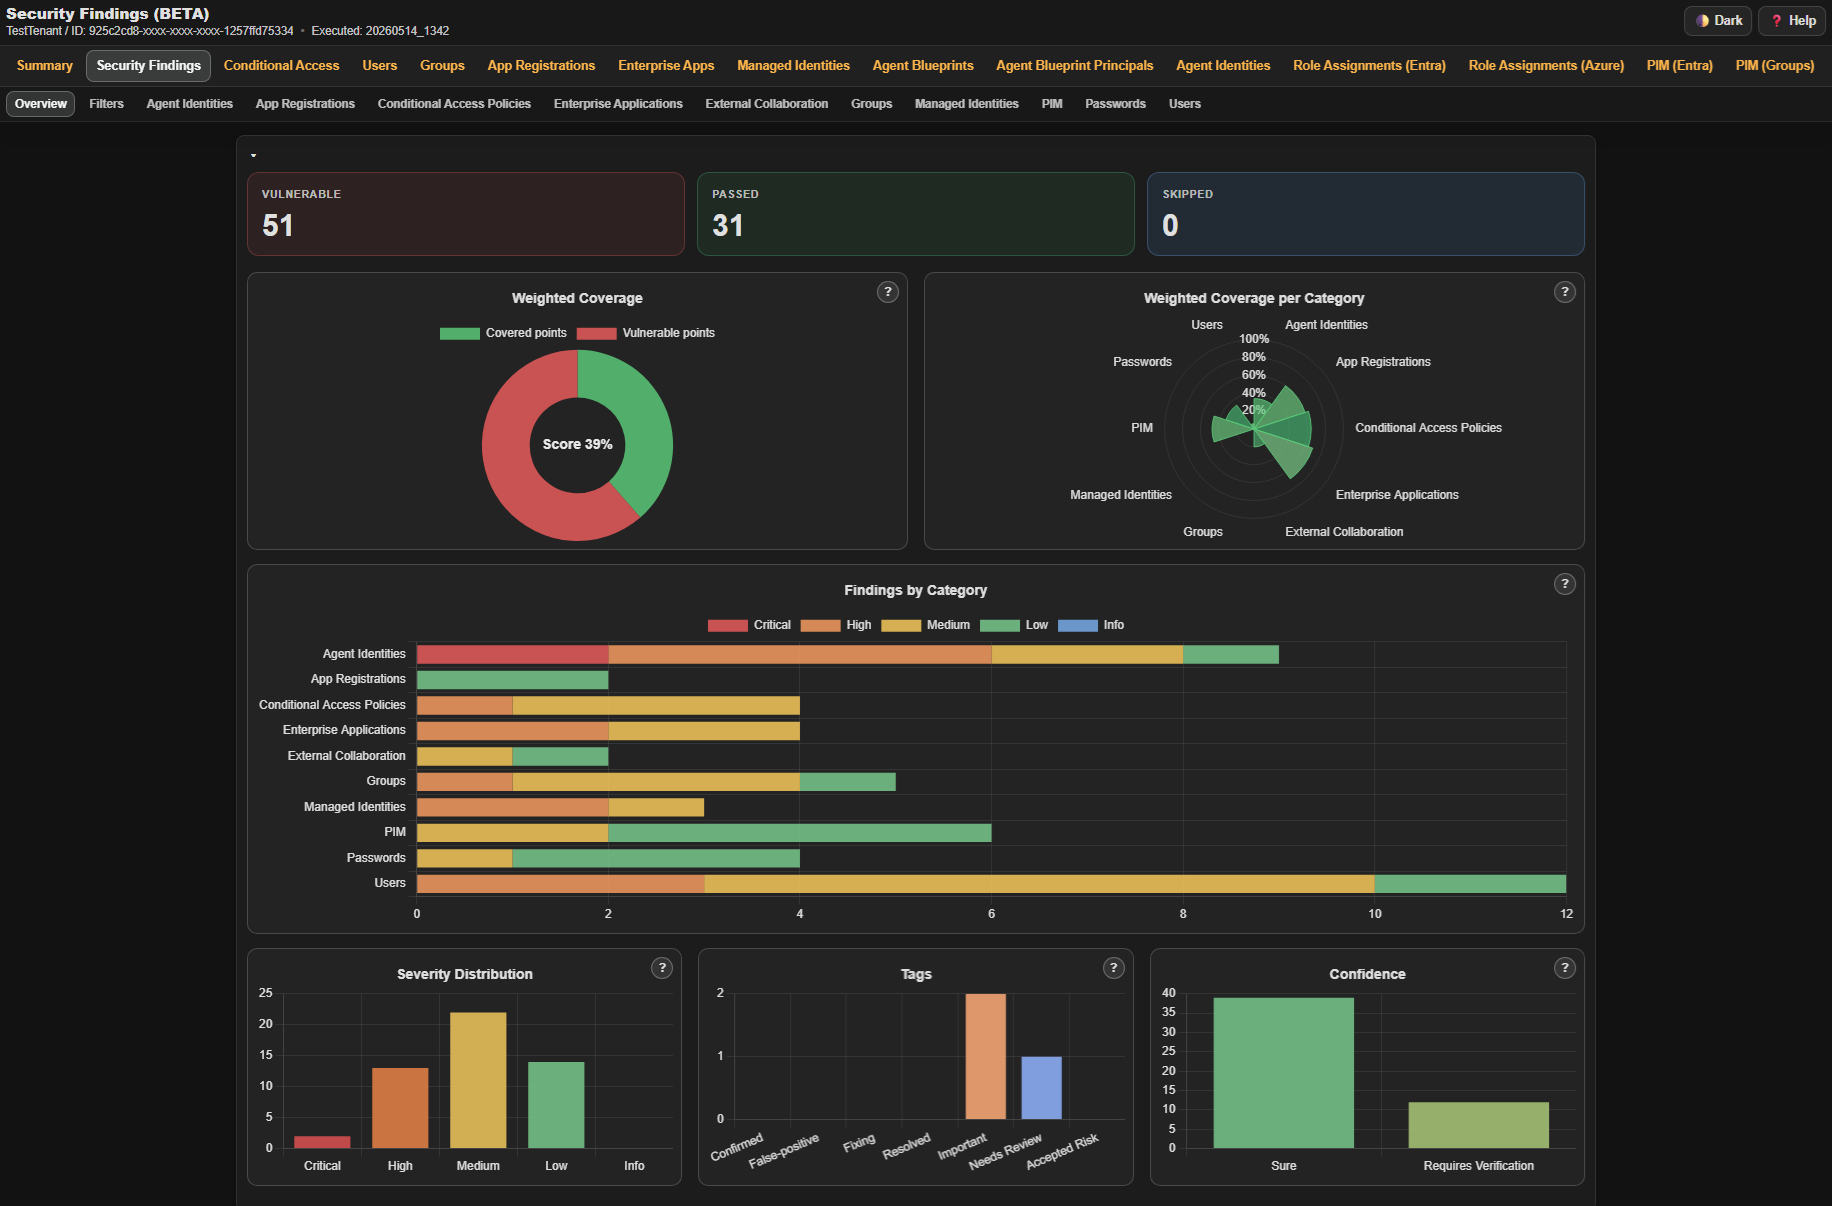
- Realiza mais de 90 verificações automatizadas e resume os resultados num Relatório de Constatações de Segurança
- Inclui verificações para configurações fracas do tenant e propriedades ou permissões de objetos arriscadas
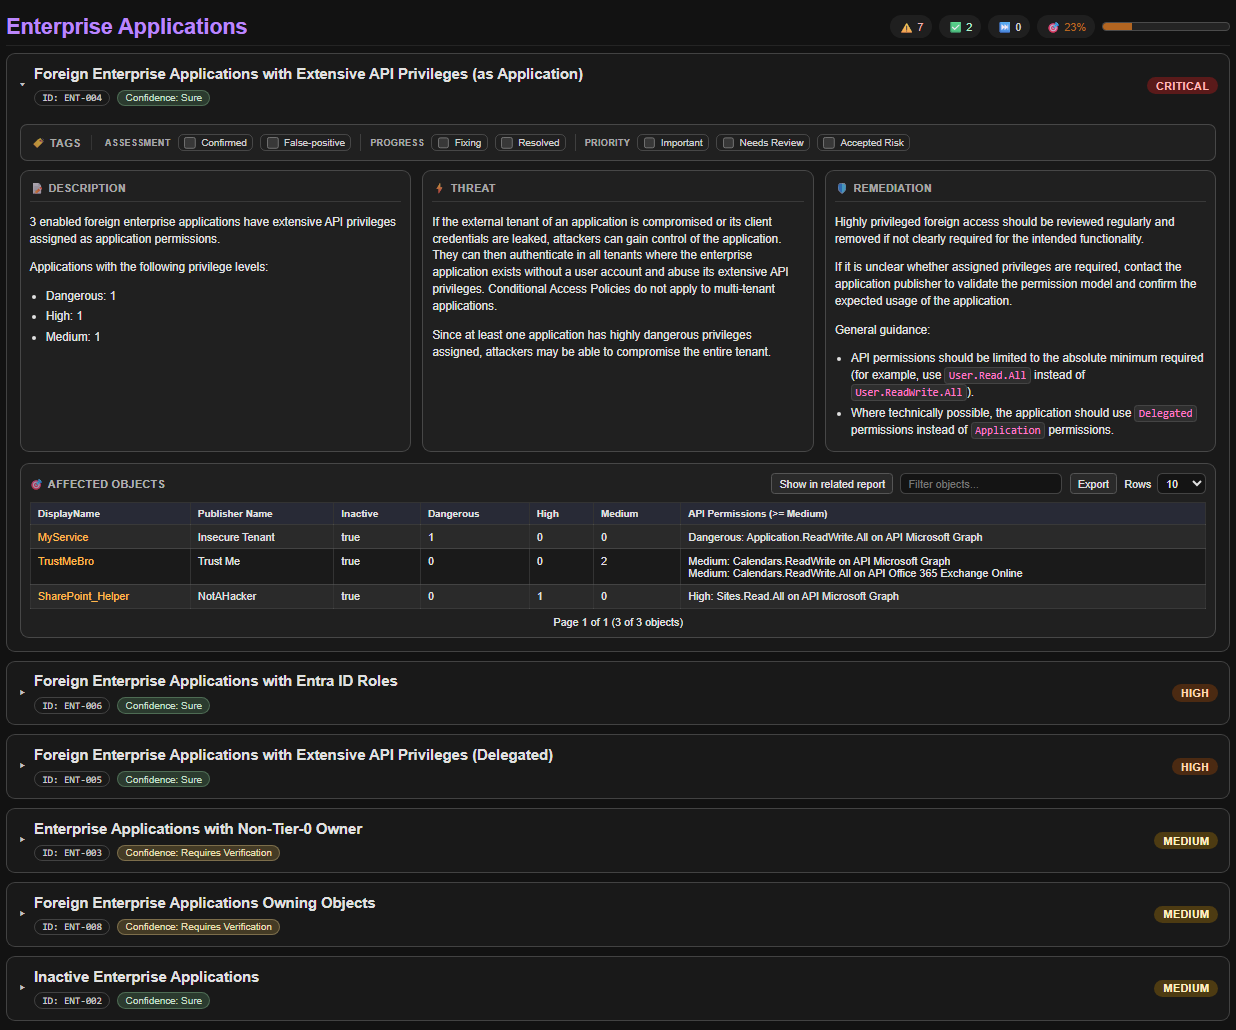
- Fornece classificações de severidade, bem como descrições do problema, ameaças potenciais e orientações de remediação
- Lista os objetos afetados e liga diretamente aos seus relatórios detalhados para investigação adicional
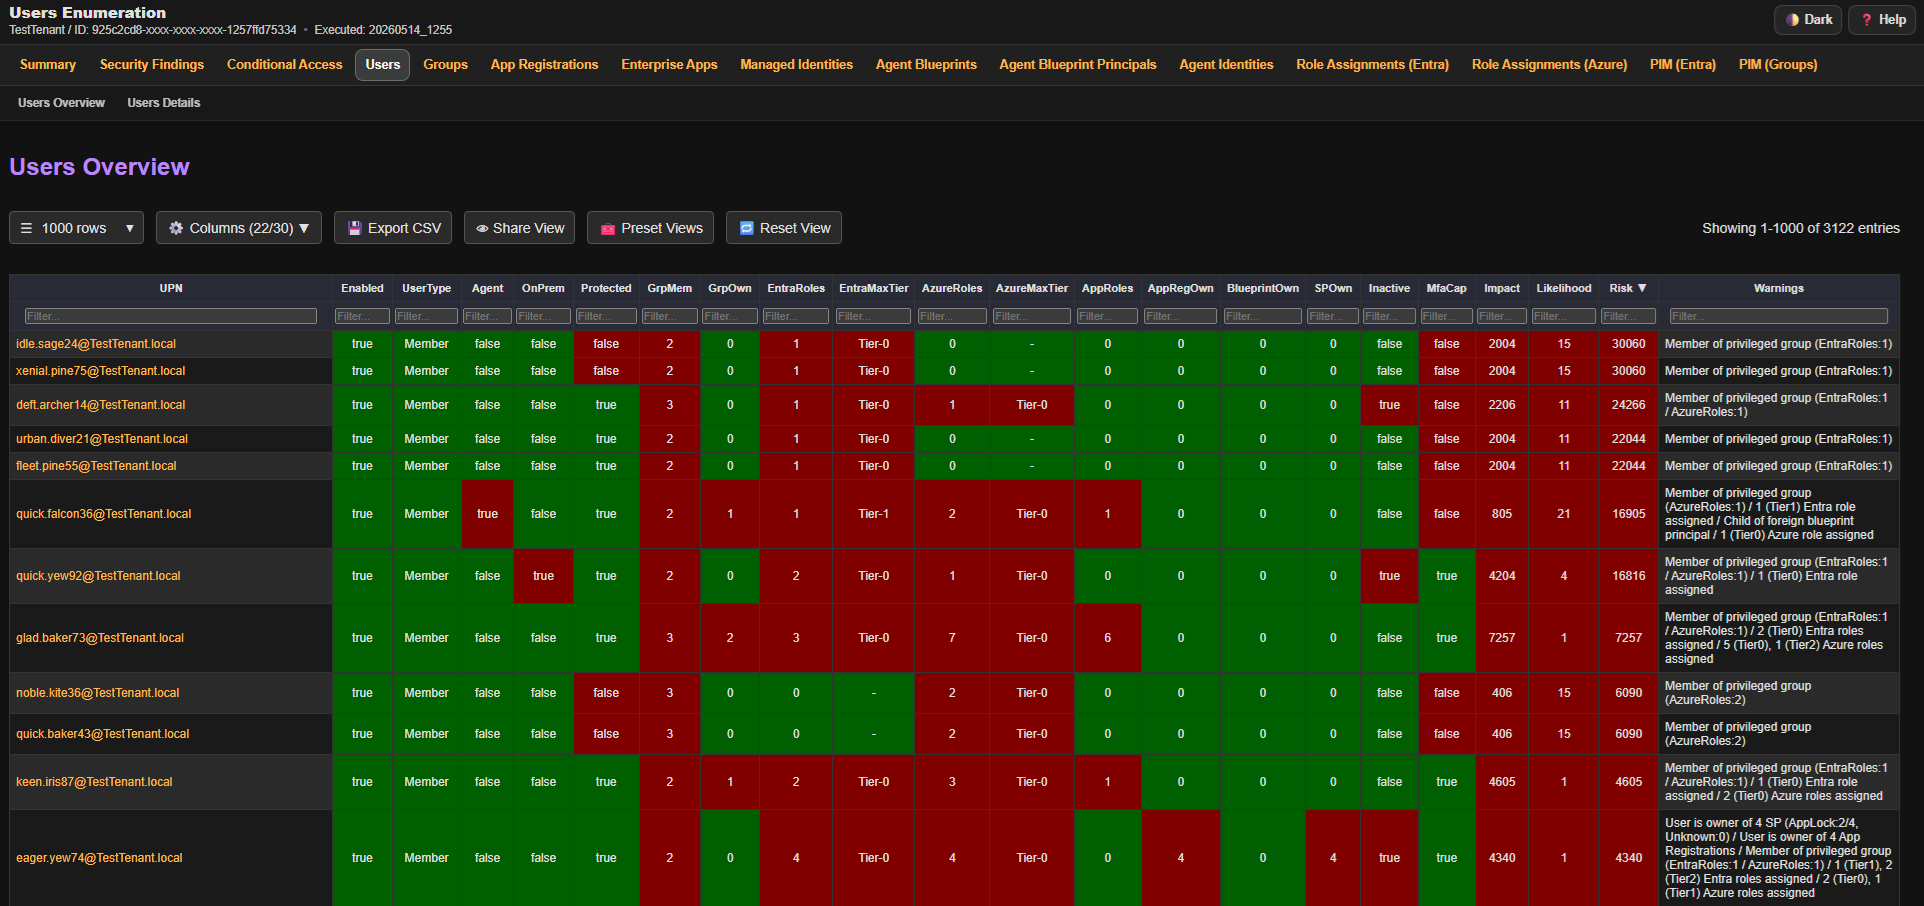
- Realiza pontuação básica de impacto, probabilidade e risco para destacar objetos de alto privilégio fracamente protegidos e ordenar os dados.
- Apresenta avisos para configurações arriscadas e privilégios elevados
- Enumera objetos do Entra ID, incluindo:
- Utilizadores (incluindo Utilizadores Agente)
- Grupos
- Aplicações Empresariais
- Registos de Aplicações
- Identidades Geridas
- Identidades de agente
- Principais de blueprint de identidade de agente
- Blueprints de identidade de agente
- Atribuições PIM:
- PIM para Funções Entra
- PIM para Grupos
- PIM para Funções Azure
- Atribuições de Funções Entra
- Atribuições de Funções Azure
- Atribuições RBAC do Intune
- Pacotes de Acesso
- Catálogos de Gestão de Direitos
- RBAC de Catálogo
- Políticas de Acesso Condicional
- Unidades Administrativas
- Definições PIM:
- PIM para Funções Entra
- PIM para Grupos (apenas autenticação BroCi)
## ✅ Requisitos
|Tipo|Permissão|Obrigatório|Impacto se em falta|
|-|-|-|-|
|Função Entra ID|Leitor Global|Sim|Não é possível executar os scripts|
|Função Azure|Leitor: Em cada Grupo de Gestão ou Subscrição|Não|Não é possível avaliar atribuições IAM do Azure|
Além disso, deve ser capaz de autenticar na API do Microsoft Graph e, opcionalmente, na API Azure ARM a partir do dispositivo onde executa a ferramenta.
Certifique-se de que as Políticas de Acesso Condicional não bloqueiam a sua autenticação.
## ▶️ Utilização
### Descarregar EntraFalcon
Para começar, clone o repositório e navegue até ao diretório do projeto:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
Nota: Talvez seja necessário alterar temporariamente a política de execução do PowerShell para executar o script.
Faça isso apenas para scripts confiáveis!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### Executar o EntraFalcon
O EntraFalcon inclui suporte integrado para autenticação do Entra ID. Use `-AuthFlow` para selecionar o fluxo de autenticação.
Para avaliações normais, use um dos fluxos de cobertura total:
| Fluxo Recomendado | Melhor Para | Plataforma | Cobertura |
|-|-|-|-|
| `BroCi` *(padrão)* | Execuções interativas no Windows | Windows | Total |
| `BroCiManualCode` | Autenticação em outro navegador | Windows, Linux, macOS | Total |
| `BroCiToken` | Token de atualização existente do Portal do Azure | Windows, Linux, macOS | Total |
| `ServicePrincipal` | Automação / CI | Windows, Linux, macOS | Total |
`BroCi` usa um login interativo. `BroCiToken` e `ServicePrincipal` não usam nenhum. Os fluxos de usuário de fallback podem exigir múltiplos logins interativos porque tokens de recursos separados são solicitados.
<details>
<summary>Fluxos de Autenticação de Fallback</summary>
Devido à falta de aplicativos primários pré-consentidos, os fluxos de fallback não podem realizar a enumeração completa (`PIM for Groups`, `Access Packages`, `Catalogs`). Portanto, atualmente permanecem apenas como opções de fallback.
| Fluxo | Use Apenas Quando | Plataforma | Limitações |
|-|-|-|-|
| `AuthCode` | A compatibilidade legada é necessária | Windows | Cobertura parcial. Sem relatório autônomo de `PIM for Groups`, `Access Packages` ou `Catalogs`. |
| `DeviceCode` | A autenticação baseada em navegador não é possível | Windows, Linux, macOS | Cobertura parcial. Sem relatório autônomo de `PIM for Groups`, `Access Packages` ou `Catalogs`. Algumas verificações de Security Findings são executadas com profundidade reduzida. |
| `ManualCode` | A autenticação deve ser concluída através de uma sessão de navegador separada | Windows, Linux, macOS | Cobertura parcial. Sem relatório autônomo de `PIM for Groups`, `Access Packages` ou `Catalogs`. |
</details>
#### Recomendado: Fluxo BroCi (padrão / somente Windows)
O BroCi usa aplicativos primários alternativos e requer apenas um login interativo.
É útil quando o cliente *Azure Active Directory PowerShell* requer atribuição e deve ser evitado.```powershell
.\run_EntraFalcon.ps1
```
Seleção explícita de BroCi:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### Recomendado: BroCi + Fluxo de Código Manual```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. O script copia a URL de autenticação para a área de transferência.
2. Cole a URL em um navegador (opcionalmente em outro dispositivo para suporte a SSO).
3. Abra as ferramentas de desenvolvedor do navegador e, na aba Network, ative `Preserve log`.
4. Conclua a autenticação.
5. Pesquise no log de rede por `code=1.` e copie a URL da requisição contendo o código para a área de transferência.
6. Pressione Enter para continuar; o script lê o código da área de transferência e conclui a aquisição do token.
#### Recomendado: BroCi com Token
Se um refresh token válido do Azure Portal já estiver disponível (client c44b4083-3bb0-49c1-b47d-974e53cbdf3c), ele pode ser usado diretamente.
Exemplo: Obtendo o refresh token a partir do navegador
1. Abra as ferramentas de desenvolvedor do navegador e, na aba Network, ative Preserve log.
2. Autentique-se em https://entra.microsoft.com.
3. Pesquise no log de rede por `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` e extraia o refresh token da resposta.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### Recomendado: Service Principal
Autentica-se como um aplicativo registrado usando a concessão de credenciais de cliente OAuth2 — nenhuma interação do usuário é necessária.
Útil para execuções automatizadas repetidas.
Requer um registro de aplicativo Entra personalizado com permissões da API Graph do tipo `Application` (veja abaixo).
**Com segredo do cliente:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**Com certificado PFX:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
Para um PFX protegido por senha, adicione `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)`.
**Com certificado PEM + chave privada (apenas PowerShell 7+):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
Para uma chave privada criptografada, adicione `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`.
##### Permissões Necessárias do Registro de Aplicativo
Conceda as seguintes permissões de **Aplicativo** (não Delegadas) no registro de aplicativo e conceda consentimento administrativo a elas:
| Permissão | Tipo |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
Além disso, atribua a função **Azure Reader** no grupo de gerenciamento raiz (ou em cada assinatura relevante) e, opcionalmente, a função **Global Reader** ao service principal no Entra ID (necessário para o status de MFA por usuário).
#### Alternativa: Fluxo de Código de Autorização (somente Windows)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### Fallback: Fluxo de Código de Dispositivo
Frequentemente é restringido pelo Acesso Condicional em ambientes reforçados.
Com `DeviceCode`, duas verificações de Achados de Segurança são executadas com profundidade reduzida (`CAP-004` e `CAP-005`).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### Alternativa: Fluxo de Código de Autorização + Código Manual```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. O script copia a URL de autenticação para a área de transferência.
2. Cole a URL num navegador (opcionalmente noutro dispositivo para suporte SSO).
3. Conclua a autenticação.
4. Copie a URL de redirecionamento final da barra de endereços do navegador (contendo o código de autorização) para a área de transferência.
5. Prima Enter para continuar; o script lê o código da área de transferência e conclui a aquisição do token.
### Outros Parâmetros
#### Incluir Aplicações Empresariais da Microsoft
Por predefinição, as aplicações empresariais oficiais da Microsoft são excluídas da avaliação para reduzir ruído. Para as incluir na enumeração e análise, utilize o parâmetro `-IncludeMsApps`:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### Ignorar a Avaliação de PIM para Grupos
Use o switch `-SkipPimForGroups` para ignorar a pré-coleta e o enriquecimento de PIM para Grupos.
Isso também ignora o relatório autônomo de configurações de `PIM for Groups`.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### Outros Parâmetros Opcionais
| Parâmetro | Descrição | Valor Padrão |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | User agent usado para as requisições ao endpoint de token e chamadas à API. | `EntraFalcon` |
| **DisableCAE** | Desabilita a solicitação de tokens de Continuous Access Evaluation (CAE). | `false` |
| **Tenant** | Especifica o tenant (ID ou domínio) para autenticar. Útil ao avaliar um tenant diferente do tenant doméstico da conta.| `Tenant doméstico da conta` |
| **OutputFolder** | Pasta de saída onde os relatórios são armazenados. | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | Limita o número de grupos e usuários no relatório (após ordenação por risco). Útil para tenants grandes. | - |
| **LogLevel** | Controla a verbosidade do log da cli em tempo de execução. Valores suportados: `Off` (padrão), `Verbose`, `Debug`, `Trace`. | `Off` |
| **ApiTop** | Define o tamanho de página solicitado da Graph API (objetos por resposta). Valores menores podem reduzir o risco de timeout (HTTP 504), mas aumentam a contagem de requisições. | `999` (Intervalo válido: 5–999) |
| **AuthFlow** | Seletor de fluxo de autenticação preferido. Valores: `BroCi` (padrão), `AuthCode`, `DeviceCode`, `ManualCode`, `BroCiManualCode`, `BroCiToken`, `ServicePrincipal`. | `BroCi` |
| **BroCiToken** | **Refresh token** do Azure Portal para `AuthFlow BroCiToken`. | - |
| **SPClientId** | ID do aplicativo (cliente) do service principal. Obrigatório para `-AuthFlow ServicePrincipal`. | - |
| **SPClientSecret** | Client secret do service principal. Usado com `-AuthFlow ServicePrincipal`. | - |
| **SPCertificatePath** | Caminho para um arquivo de certificado PFX/P12 para autenticação do service principal. | - |
| **SPCertificatePassword** | Senha (`SecureString`) para o certificado PFX especificado por `-SPCertificatePath`. | - |
| **SPCertificatePemPath** | Caminho para um arquivo de certificado PEM. Usado em conjunto com `-SPPrivateKeyPemPath`. | - |
| **SPPrivateKeyPemPath** | Caminho para o arquivo de chave privada PEM correspondente a `-SPCertificatePemPath`. | - |
| **SPPrivateKeyPemPassword** | Senha (`SecureString`) para a chave privada PEM especificada por `-SPPrivateKeyPemPath`. | - |
| **Csv** | Habilita a gravação de arquivos de relatório CSV além dos arquivos de relatório TXT/HTML. | `false` |
| **ExportCapUncoveredUsers** | Para cada política de Acesso Condicional habilitada com direcionamento de usuários, exporta um CSV listando usuários **não** cobertos por essa política. Os arquivos são gravados em uma subpasta `ConditionalAccessPolicies_UncoveredUsers` no diretório de saída. | `false` |
| **ExportFindingsJson** | Exporta todas as Descobertas de Segurança como JSON ao final da execução. | `false` |
| **ExportDataJson** | Exporta o relatório enriquecido e os conjuntos de dados de suporte como arquivos de dados JSON brutos em `Data_Json`; os metadados da execução estão disponíveis em `Summary.json`. | `false` |
| **DebugObjectDump** | Exporta os objetos finais do relatório em memória como CLIXML para `Debug_ObjectDump` para solução de problemas e testes. | `false` |
## 📊 Alguns Exemplos de Relatórios
### Relatório de Descobertas de Segurança
### Usuários
### Usuários (Seção de Detalhes)
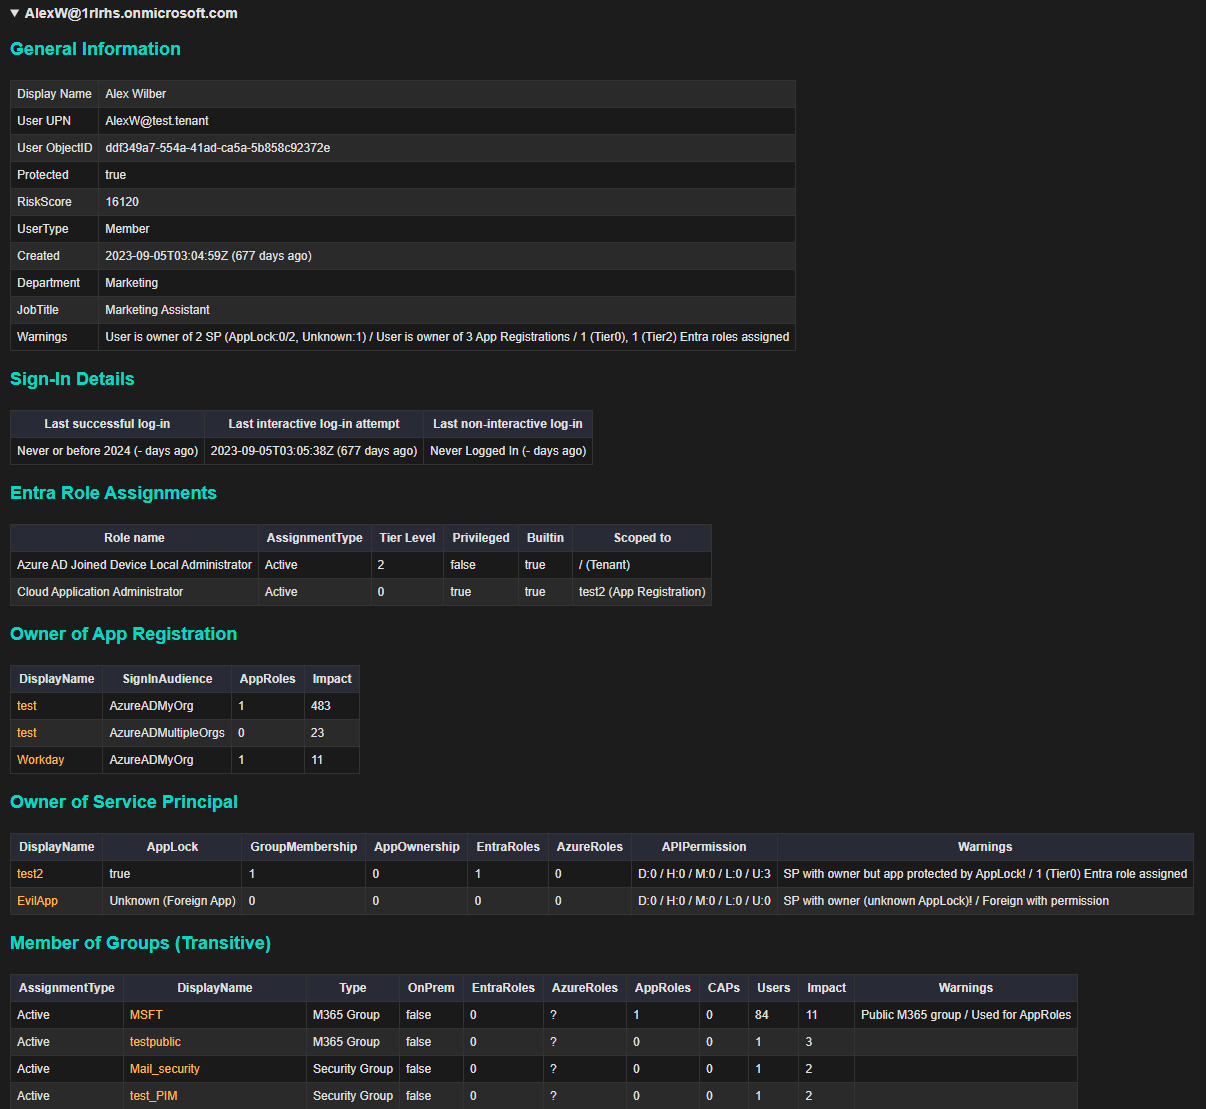
### Funções do Entra ID
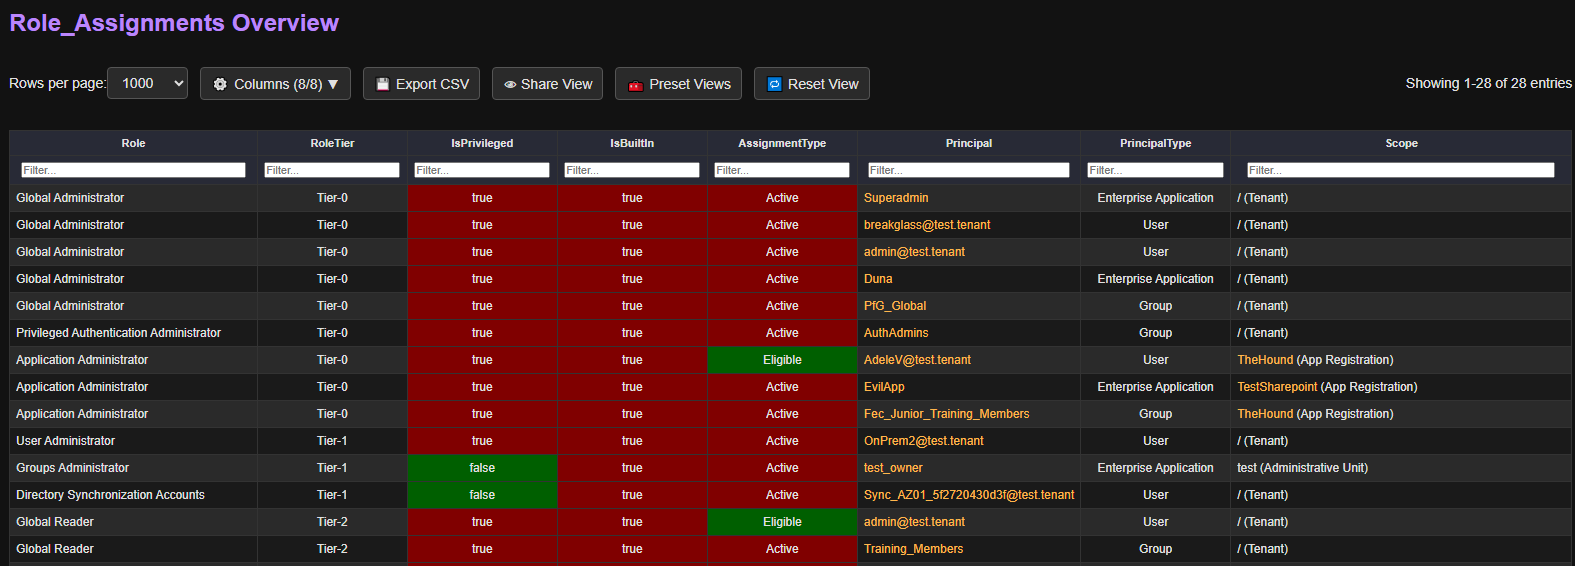
### Funções do Azure
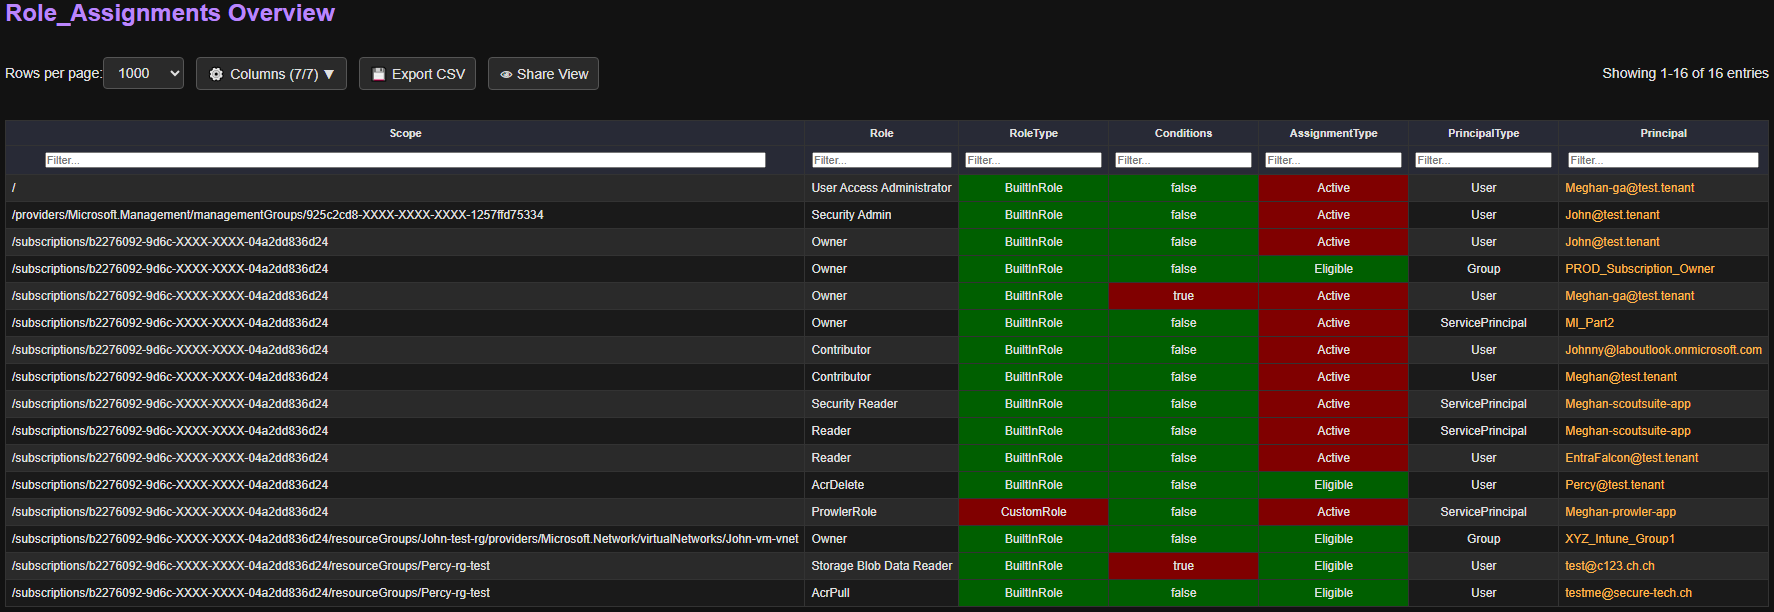
### Aplicativo Empresarial (Seção de Detalhes)
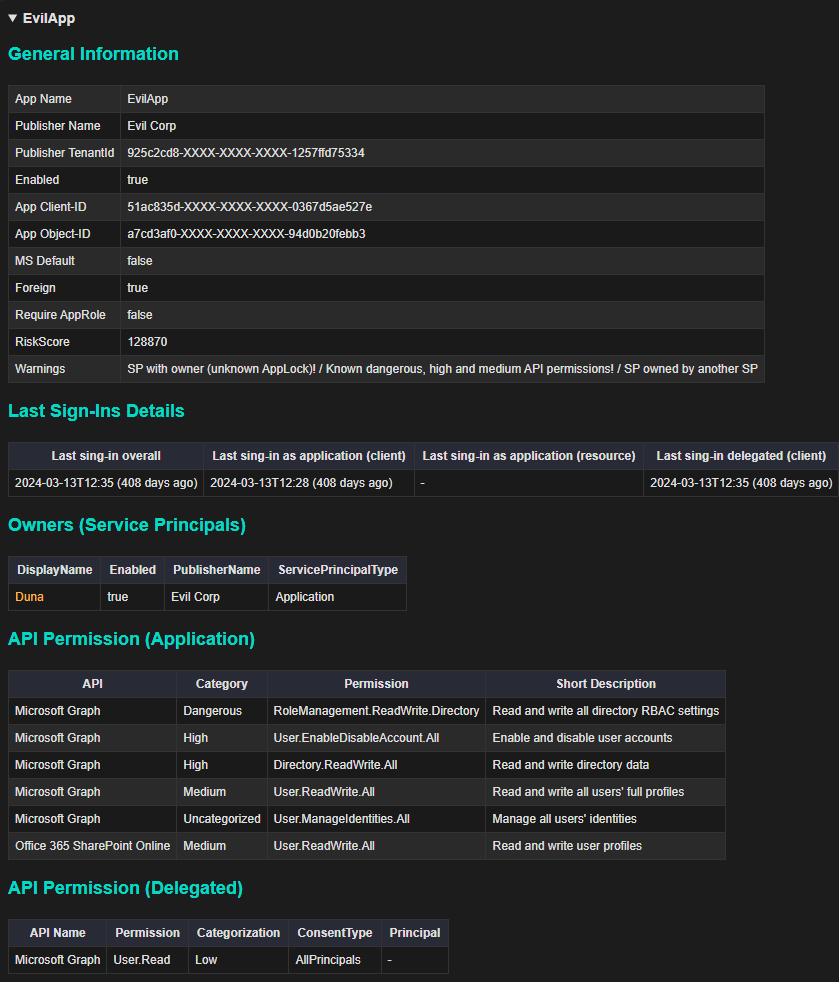
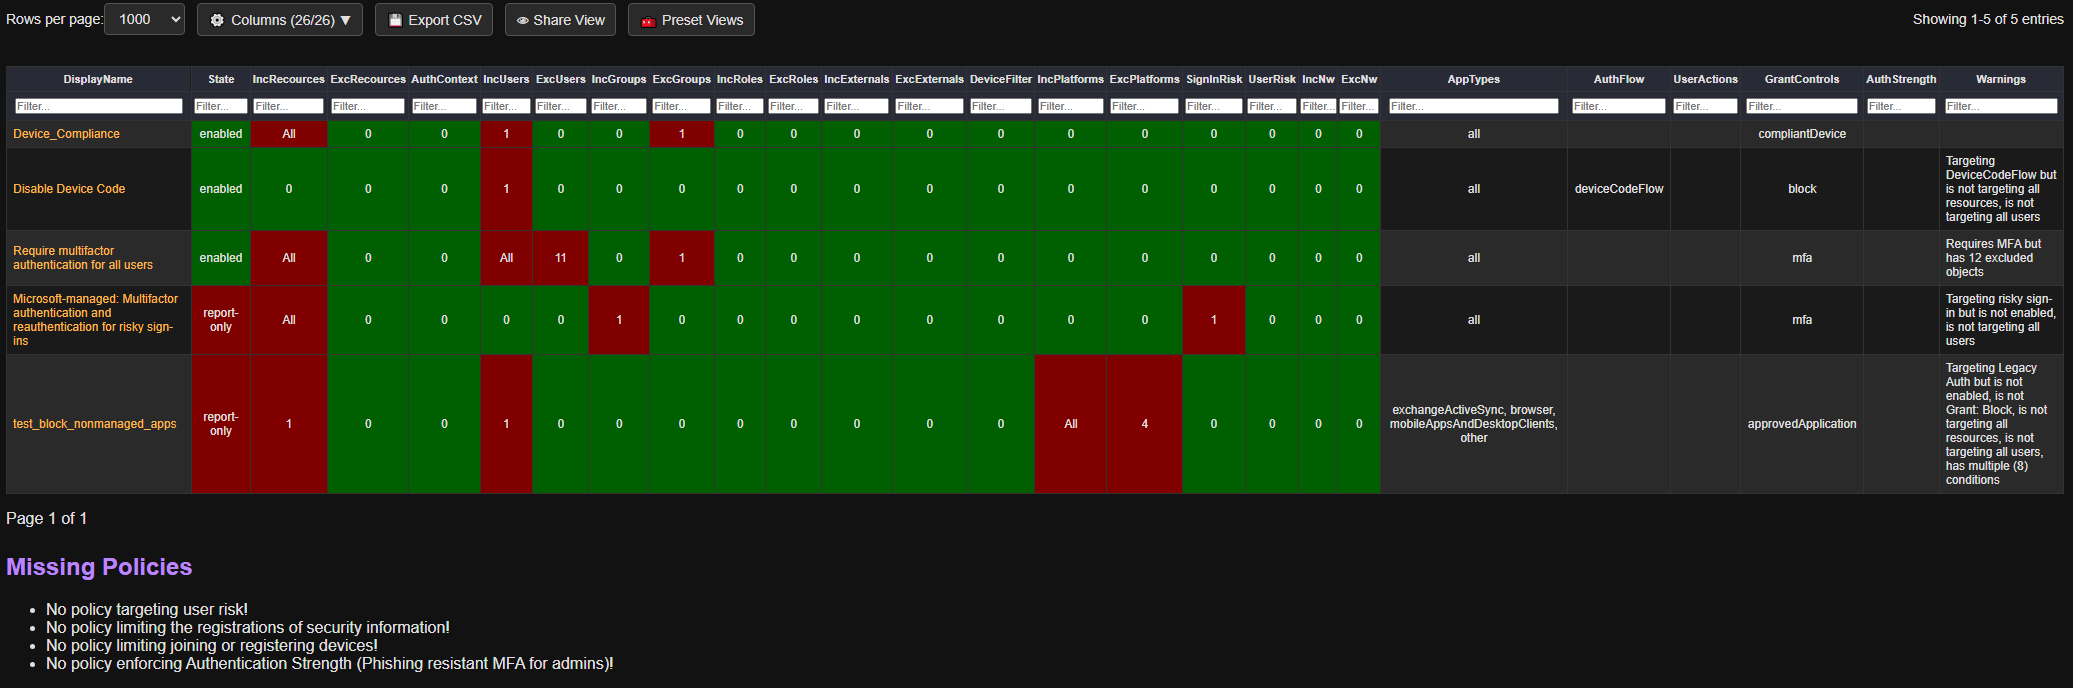
### Políticas de Acesso Condicional
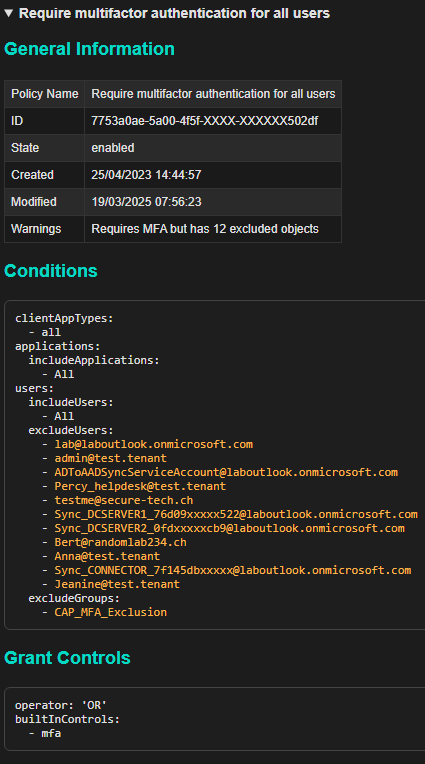
### Políticas de Acesso Condicional (Seção de Detalhes)
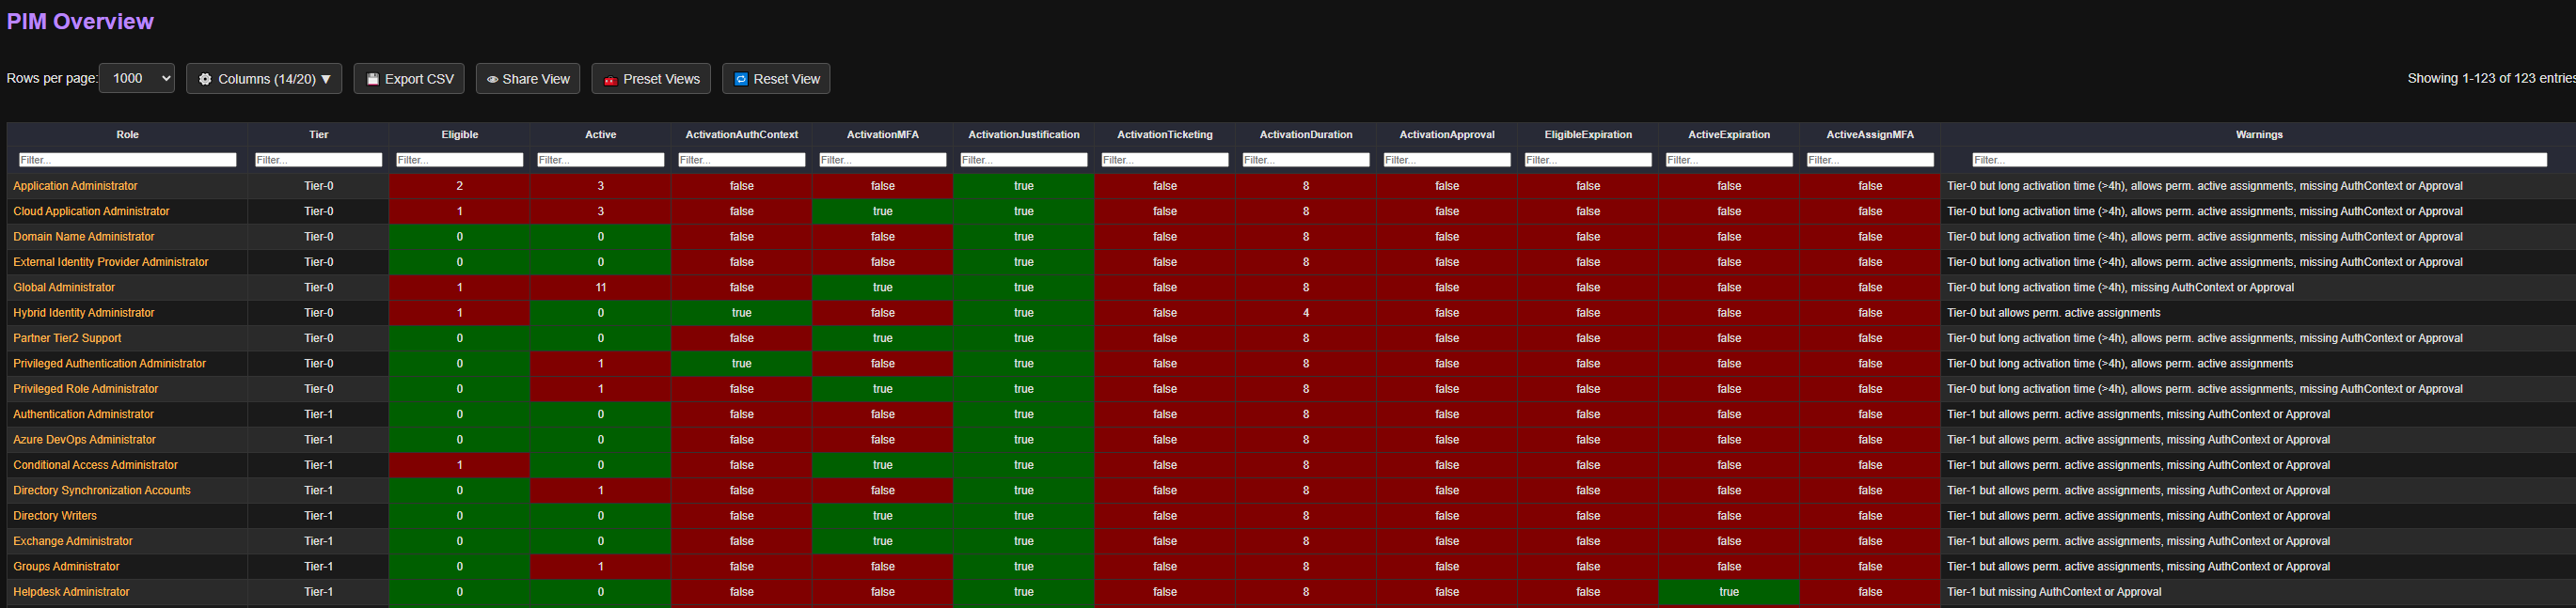
### Configurações de Função do PIM (Entra)
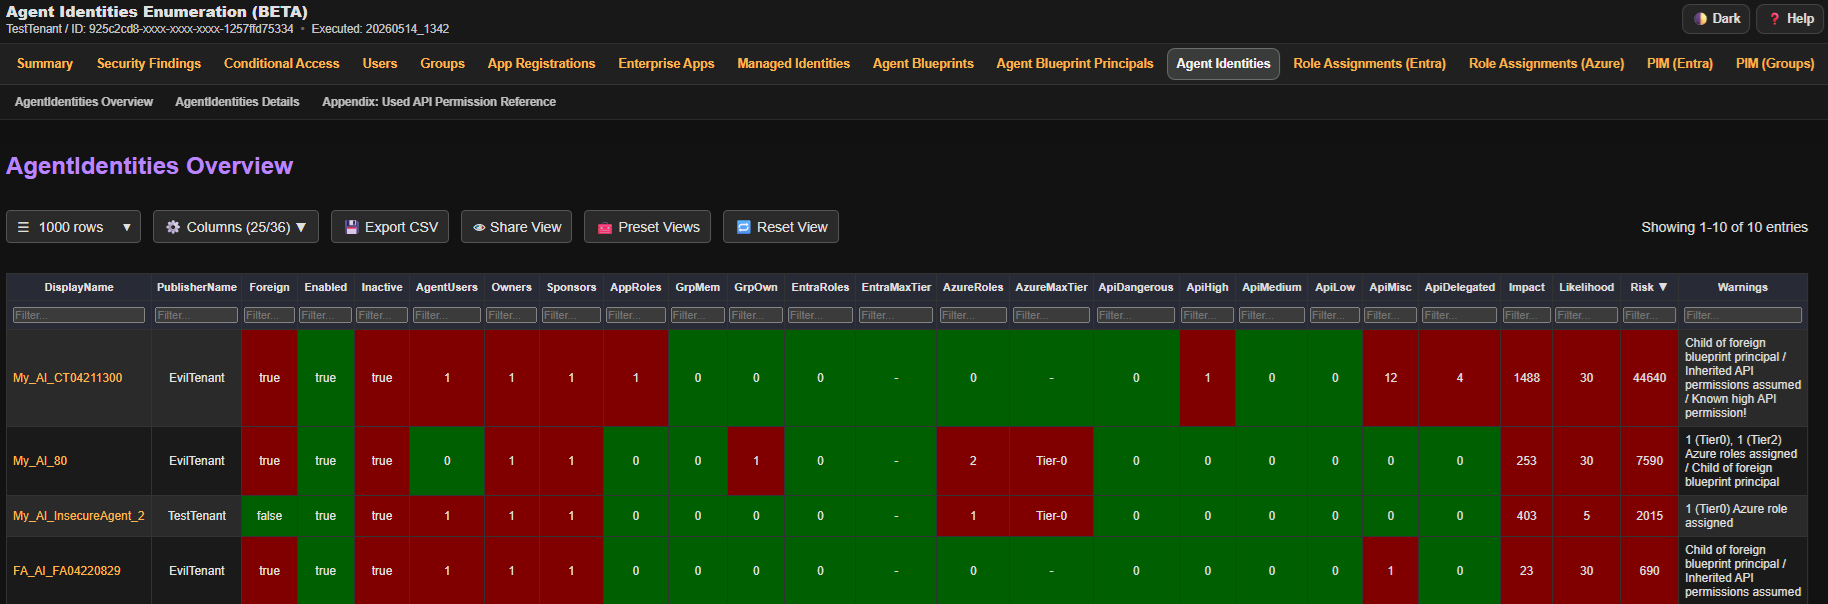
### Identidades de Agente
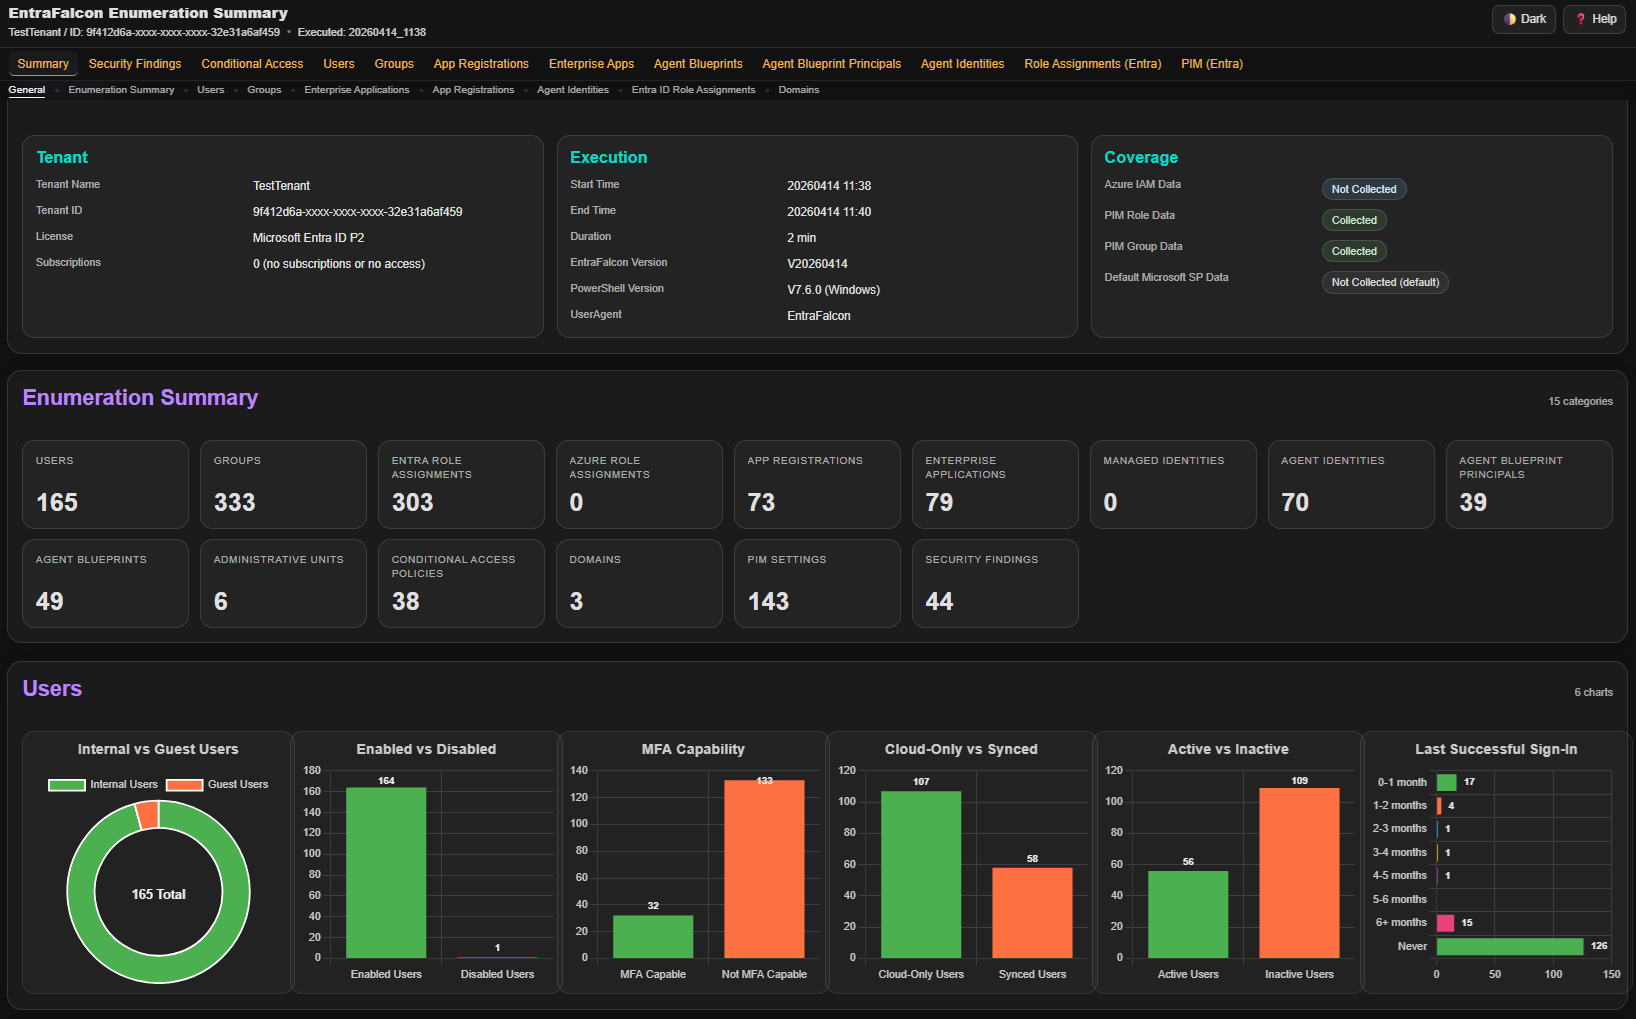
### Resumo de Enumeração
## 📑 Relatório HTML
### **Geral**
- Clique no botão ⚙️ **Columns** para mostrar ou ocultar colunas específicas.
- Clique em 💾 **Export** para baixar CSV/JSON ou copiar CSV/TSV/JSON dos dados atualmente visíveis.
- Clique em 👁 **Share View** para copiar filtros, ordenação e seleção de colunas como um link compartilhável.
- Clique em 🧰 **Preset Views** para aplicar filtros e seleções de colunas pré-configurados.
- Clique em 🔄 **Reset View** para redefinir a visualização para o padrão.
- Clique nos nomes dos objetos para ir para informações detalhadas, mesmo em outros relatórios.
- Ao usar a navegação interna, pressione o botão voltar do navegador para retornar.
- Alguns campos de cabeçalho de tabela exibem texto de ajuda ao passar o mouse.
- Ordene os dados clicando em um cabeçalho de tabela.
- Alt+clique em um cabeçalho de coluna da tabela principal para ocultar rapidamente essa coluna.
- Alt+clique em uma linha de conteúdo da tabela principal para ocultá-la temporariamente. Use o chip de linhas ocultas ou Reset View para mostrar as linhas ocultas novamente.
### **Filtragem**
- Se nenhum operador for especificado, a filtragem usa *contains* por padrão.
- Use `=` para uma correspondência exata.
- Use `^` para *starts with* (ex.: `^Mallory`).
- Use `$` para *ends with* (ex.: `$domain.ch`).
- Operadores de comparação como `>`, `<`, `>=`, `<=` são suportados (apenas valores numéricos).
- Filtros podem ser negados começando com `!` (exceto para comparações numéricas). Exemplos: `!Mallory`, `!=Mallory`,`!^Mallory` ou `!$domain.ch`.
- Use `=empty` para corresponder a células vazias, ou `!=empty` para corresponder a células não vazias.
- Use `||` para corresponder a qualquer um de múltiplos valores na mesma coluna (ex.: `Admin || Guest`).
- Use `&&` para exigir múltiplas correspondências na mesma coluna (ex.: `!adm && !svc && !sql`).
- Para aplicar lógica OR entre colunas, use `or_`, `group1_`, `group2_`... diretamente em um campo de filtro. Exemplos: na coluna 1: `or_>1`, na coluna 2: `or_!Mallory`
- *Nota:* A coluna **DisplayName** também inclui o ID do objeto (invisível), então a filtragem por ID também é possível.
### **Controles usando Parâmetros GET**
- *Filtragem*: Aplique filtros usando nomes de campos como parâmetros HTTP GET, ex.: `?EntraRoles=>1&Enabled=true`.
Para aplicar lógica OR entre colunas, use o prefixo `or_` ou `group1_` (ex.: `?or_EntraRoles=>0&or_GrpMem=>0`).
- *Seleção de Colunas*: Escolha quais colunas exibir usando o parâmetro `columns`. Exemplo: `?columns=DisplayName,Owner`.
- *Ordenação*: Ordene os dados usando os parâmetros `sort` e `sortDir`. Exemplo: `?sort=Impact&sortDir=desc` ou `?sort=OwnerCount&sortDir=asc`.
- *Detalhes do Objeto*: Vá diretamente para um objeto específico no relatório usando uma âncora (`#`) e o id do objeto, ex. `#%ObjectID%`.
### **Classificação**
- **Impact**: Representa a quantidade ou severidade das permissões que o objeto possui.
- **Likelihood**: Representa quão facilmente o objeto pode ser influenciado ou quão bem ele está protegido.
- **Risk**: Pontuação calculada: *Impact × Likelihood = Risk*.
- **Importante**:
- Esta pontuação é destinada como uma avaliação básica para ajudar a classificar e priorizar entradas na tabela.
- As pontuações de risco não são diretamente comparáveis entre diferentes tipos de objetos ou relatórios.
- Não se destina a substituir uma avaliação de risco completa.
## 🔧Nos Bastidores
### Categorização de Funções
As funções do Entra ID e do Azure são aproximadamente categorizadas em diferentes níveis de tier. Esta categorização influencia as pontuações de impacto dos objetos atribuídos a essas funções.
O objetivo é atribuir uma pontuação de impacto maior a usuários com funções mais poderosas (ex.: Administrador Global) em comparação com usuários com funções menos críticas (ex.: Leitor Global), mesmo que ambas sejam consideradas funções privilegiadas pela Microsoft.
<details>
<summary>Funções do Entra ID</summary>
| Nome da Função | Nível de Tier | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Funções do Azure</summary>
O EntraFalcon usa classificações curadas para as funções listadas abaixo. Quando uma função interna ou personalizada referenciada não tem classificação curada, o EntraFalcon deriva um tier a partir de suas permissões. Se uma restrição não puder ser comprovada a partir das permissões ou condições disponíveis, a função mantém a classificação mais cautelosa e de maior risco.
Os impactos base são Tier-0 `300`, Tier-1 `100`, Tier-2 `50`, Tier-3 `10`, e desconhecido `50`. IDs selecionados de funções Tier-1 de alto impacto usam uma base de `125`. O contexto é aplicado depois, e os níveis de exposição resultantes são Médio `50+`, Alto `80+`, e Crítico `200+`.
O EntraFalcon ajusta o impacto base usando três tipos de contexto:
- **Escopo:** Atribuições que abrangem a raiz do tenant, grupos de gerenciamento ou assinaturas têm mais impacto do que atribuições em um grupo de recursos ou recurso individual.
- **Ambiente:** Padrões de nomenclatura comuns como `prod`, `prd`, `dev`, `test`, e `uat` ajudam a distinguir ambientes. Provável produção aumenta a pontuação, provável não produção a diminui, e nomes mistos ou desconhecidos são tratados de forma neutra.
- **Recursos:** Escopos maiores recebem mais peso. Um recurso individual conta como um, enquanto um grupo de recursos, assinatura ou grupo de gerenciamento confirmadamente vazio recebe uma pontuação menor.
Este modelo ajuda a priorizar atribuições de funções do Azure para revisão. Se informações de escopo ou inventário estiverem ausentes ou incompletas, o EntraFalcon mantém essa parte da pontuação neutra em vez de assumir um impacto menor.| Nome da Função | Nível de Camada | GUID |
|--------------------------------------------------------------------|------------|----------------------------------------|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Azure Resilience Management Drills Administrator | 0 | c914561b-1575-4601-af9c-a1356bf59818 |
| Azure Resilience Management Drills Assets Administrator | 0 | 5a2ec2f1-2375-4950-9906-59ec1d979249 |
| Azure Resilience Management Drills Target Resource Administrator | 0 | e4c7f620-39b8-4688-bba2-70dd82ef367b |
| Azure Resilience Management Goals Administrator | 0 | a2b7cc47-30ec-462f-a2f4-9ac6e1c266af |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| Windows Admin Center Administrator Login | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| Container Registry Contributor and Data Access Configuration Administrator | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| Key Vault Administrator | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Key Vault Data Access Administrator | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| Managed Identity Contributor | 1 | e40ec5ca-96e0-45a2-b4ff-59039f2c2b59 |
| Managed Identity Federated Identity Credential Contributor | 1 | 7e559ce2-48d7-4b27-9128-fa1b247f1308 |
| Key Vault Secrets Officer | 1 | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
| Key Vault Secrets User | 1 | 4633458b-17de-408a-b874-0445c86b69e6 |
| Key Vault Certificates Officer | 1 | a4417e6f-fecd-4de8-b567-7b0420556985 |
---
[Read more](https://github.com/compasssecurity/entrafalcon)






