
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2019-17240_Bludit-BF-Bypass — Bludit <= 3.9.2 - Bypass de Mitigação de Bruteforce de Autenticação Exploit/PoC | Kitploit

Ferramentas/GitHubGitHub/coldfusionx/cve-2019-17240_bludit-bf-bypass
Ataques de SenhaAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubcoldfusionx/cve-2019-17240_bludit-bf-bypass

CVE-2019-17240_Bludit-BF-Bypass

Compartilhar

Bludit <= 3.9.2 - Bypass de Mitigação de Bruteforce de Autenticação Exploit/PoC

Ver RepositórioSite
2335há 6 anosAinda não revisado

CVE-2019-17240 Exploit/PoC - Bypass de Mitigação de Força Bruta do Bludit

Código de Exploit para CVE-2019-17240 também conhecido como Bypass de Mitigação de Força Bruta do Bludit <= 3.9.2

Links do Exploit: [ExploitDB-48942] [PacketStorm]

Resultado esperado: Descobrir credenciais de login, contornando o mecanismo de força bruta no host executando Bludit <=3.9.2

Destinado apenas para fins educacionais e testes em ambientes corporativos.

Este exploit foi testado no Python 3.8.6

Uso

cfx:  ~/bludit 
→ ./exploit.py -h
usage: exploit.py [-h] [-l URL] [-u USERLIST] [-p PASSLIST]

Bludit <= 3.9.2 Auth Bruteforce Mitigation Bypass

optional arguments:
  -h, --help            show this help message and exit
  -l URL, --url URL     Path to Bludit (Example: http://127.0.0.1/admin/login.php)
  -u USERLIST, --userlist USERLIST
                        Username Dictionary
  -p PASSLIST, --passlist PASSLIST
                        Password Dictionary

Exploit Usage : 
./exploit.py -l http://127.0.0.1/admin/login.php -u user.txt -p pass.txt
./exploit.py -l http://127.0.0.1/admin/login.php -u /Directory/user.txt -p /Directory/pass.txt
  • Certifique-se de que o Python3 está instalado com os seguintes módulos adicionais:

Módulos Python adicionais necessários:

  • requests
  • pwn

Instalação:

pip3 install pwn
pip3 install requests

Prova de Conceito:

Este exploit espera três entradas do usuário:

  • URL : URL da página de login
  • User.txt : Lista potencial de nomes de usuário; para fins de PoC, temos um único nome de usuário no user.txt
  • Pass.txt : Dicionário com lista de senhas

Executando o exploit

Uso do exploit onde o nome de usuário dentro de user.txt é mapeado contra cada senha dentro de pass.txt e enviado para o login:
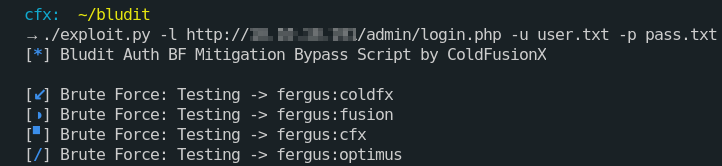
executar

Bloqueio de Palavra

Os valores são enviados no cabeçalho X-Forwarded-For a partir de pass.txt; se a lista contém um número menor de senhas, é provável que uma palavra seja bloqueada pelo servidor; nesse caso, o script mostrará a palavra bloqueada na saída:

bloqueio

Saída Bem-sucedida

Após login bem-sucedido, a seguinte saída com credenciais funcionais será mostrada:

sucesso

Referência

Este é um exploit para a vulnerabilidade encontrada por Rastating no Bludit CMS.

Explicação da vulnerabilidade: https://rastating.github.io/bludit-brute-force-mitigation-bypass/.


Patch: https://github.com/bludit/bludit/pull/1090

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




