

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
gtfocli — Interface de Linha de Comando GTFO para fácil busca de comandos de binários que podem ser usados para contornar restrições de segurança locais em sistemas mal configurados. | Kitploit
Ferramentas/GitHubGitHub/cmd-tools/gtfocli
Escalada de PrivilégiosColeta de InformaçõesCTFTestes de Penetração
GitHubcmd-tools/gtfocli

gtfocli

Interface de Linha de Comando GTFO para fácil busca de comandos de binários que podem ser usados para contornar restrições de segurança locais em sistemas mal configurados.

Ver Repositório
18137há 1 mêsAinda não revisado
Compartilhar

GTFOcli

GTFOcli é uma interface de linha de comando para busca fácil de comandos de binários que podem ser usados para contornar restrições de segurança locais em sistemas mal configurados.
Índice

  • Índice
  • Instalação
  • Uso
    • Buscar por binários Unix
    • Buscar por binários Windows
    • Buscar usando solução dockerizada
    • CTF
  • Créditos
  • Contribuição

Instalação

Usando go:

go install github.com/cmd-tools/gtfocli@latest

Usando homebrew:

brew tap cmd-tools/homebrew-tap
brew install gtfocli

Usando docker:

docker pull cmdtoolsowner/gtfocli

Uso

Buscar por binários Unix

Buscar pelo binário tar:

gtfocli search tar

Buscar pelo binário tar a partir do stdin:

echo "tar" | gtfocli search

Buscar por binários localizados em arquivo;

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

gtfocli search -f myBinaryList.txt

Buscar por binários do Windows

Buscar pelo binário Winget.exe:

gtfocli search Winget --os windows

Buscar pelo binário Winget a partir do stdin:

echo "Winget" | gtfocli search --os windows

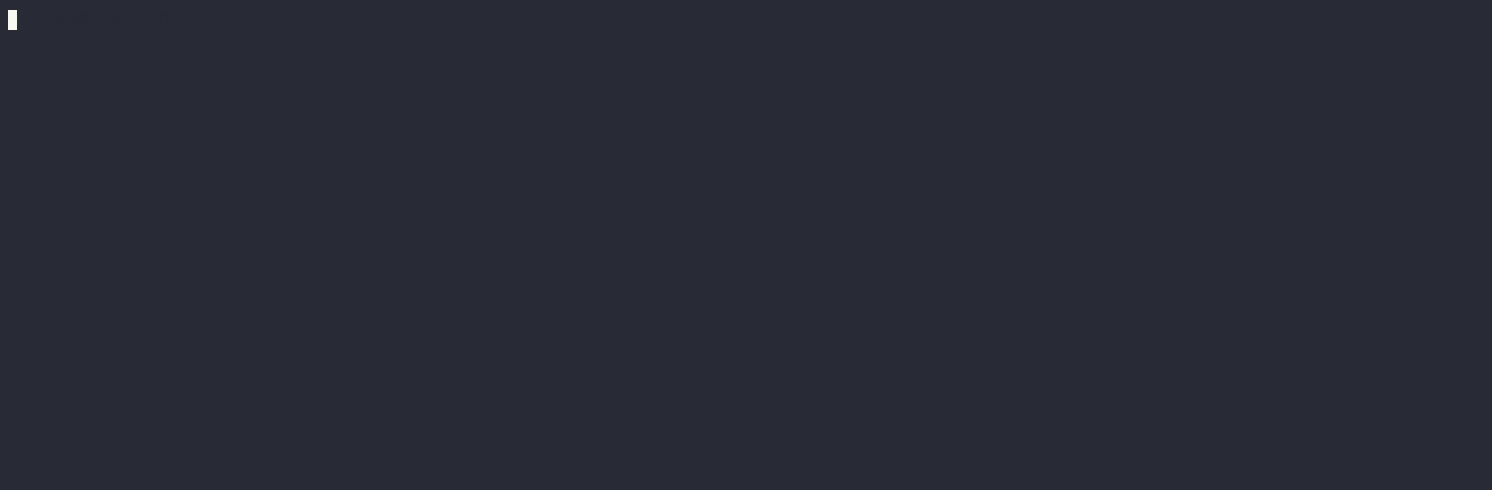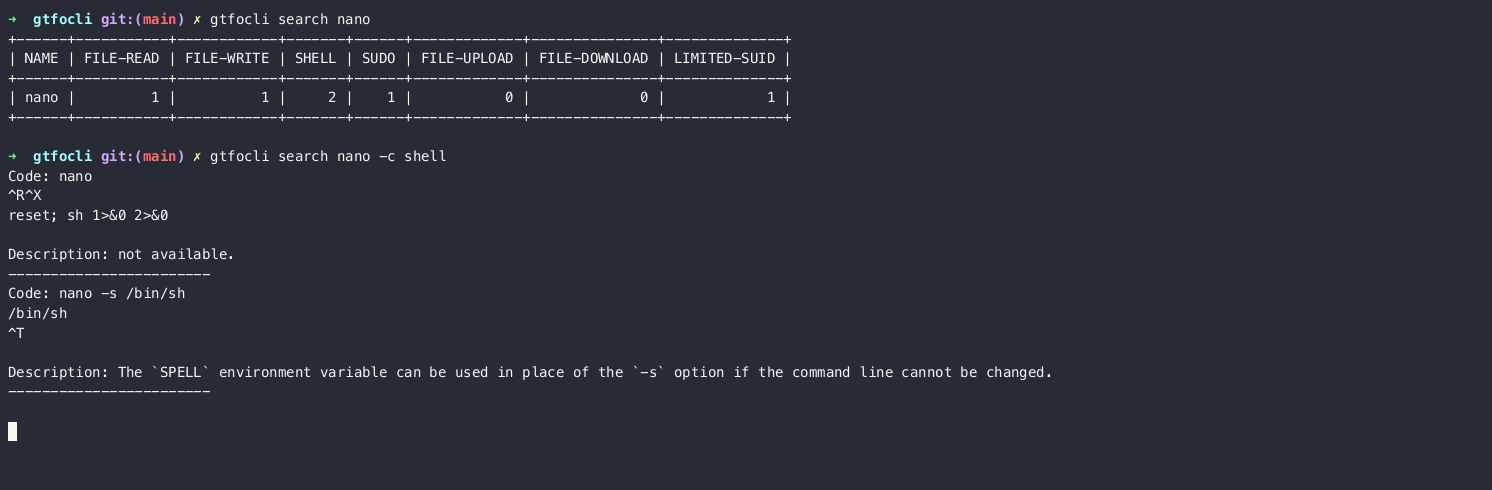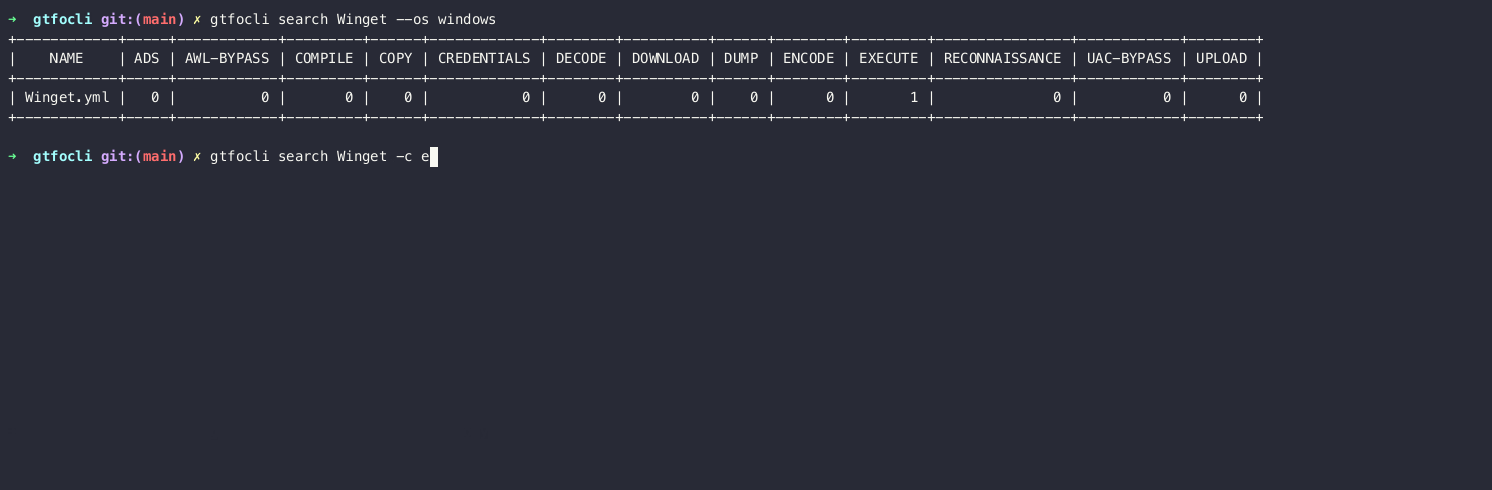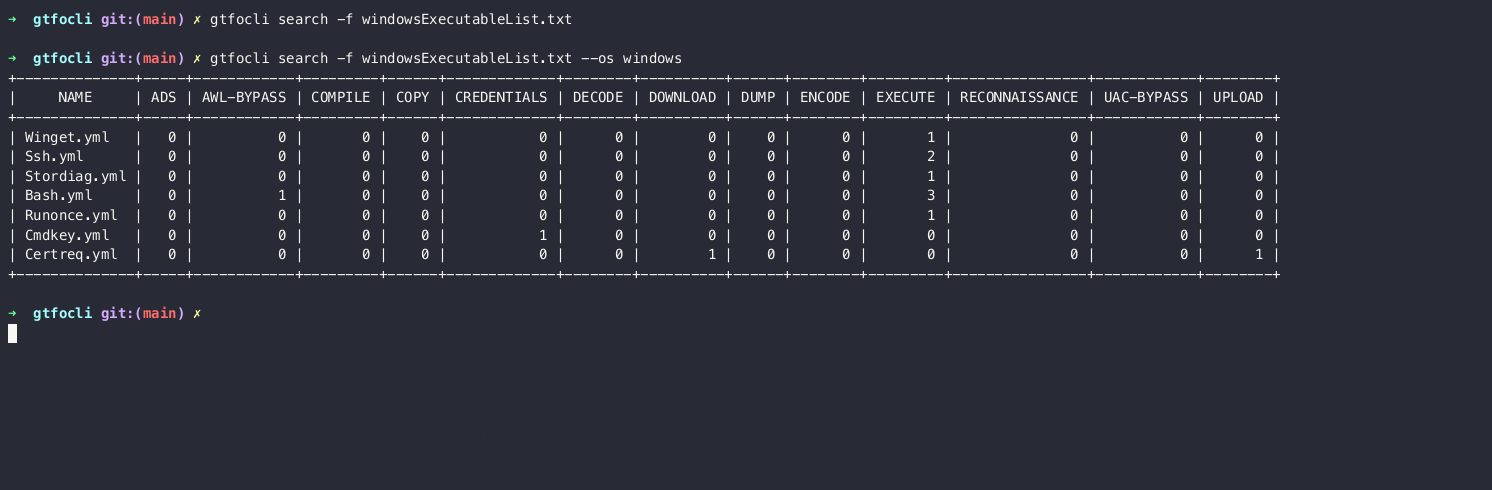
Buscar por binários localizados em arquivo:

cat windowsExecutableList.txt
Winget
c:\\Users\\Desktop\\Ssh
Stordiag
Bash
c:\\Users\\Runonce.exe
Cmdkey
c:\dir\subDir\Users\Certreq.exe

gtfocli search -f windowsExecutableList.txt --os windows

Buscar pelo binário Winget e exibir saída no formato yaml (veja -h para formatos disponíveis):

gtfocli search Winget -o yaml --os windows

Buscar usando solução dockerizada

Exemplos:

Buscar pelo binário Winget e exibir saída no formato yaml:

docker run -i cmdtoolsowner/gtfocli search Winget -o yaml --os windows

Buscar pelo binário tar e exibir saída no formato json:

echo 'tar' | docker run -i cmdtoolsowner/gtfocli search -o json

Buscar por binários localizados em arquivo montado como volume no container:

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

docker run -i -v $(pwd):/tmp cmdtoolsowner/gtfocli search -f /tmp/myBinaryList.txt

CTF

Um exemplo de caso de uso comum para gtfocli é junto com find:

find / -type f \( -perm 04000 -o -perm -u=s \) -exec gtfocli search {} \; 2>/dev/null

ou

find / -type f \( -perm 04000 -o -perm -u=s \) 2>/dev/null | gtfocli search

Créditos

Agradecimentos ao GTFOBins e LOLBAS, sem esses projetos o gtfocli jamais teria vindo à luz.

Contribuição

Você quer contribuir com este projeto? Uau, obrigado! Então, por favor, faça um fork e envie um pull request.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




