
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-27198-RCE — Exploit para bypass de autenticação do JetBrains TeamCity (CVE-2024-27198) que permite execução remota de código, com upload de webshell e capacidades de conexão. | Kitploit
Ferramentas/GitHubGitHub/charondefalt/cve-2024-27198-rce
ReconhecimentoGeração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubcharondefalt/cve-2024-27198-rce

CVE-2024-27198-RCE

Compartilhar

Exploit para bypass de autenticação do JetBrains TeamCity (CVE-2024-27198) que permite execução remota de código, com upload de webshell e capacidades de conexão.

Ver Repositório
1134há 2 anosAinda não revisado

Dork de Mapeamento do Ciberespaço

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

Como usar

Estou usando Python3.9.

pip install requests urllib3 faker

[!] Problema

Atualmente existem alguns problemas:

  1. Se o proxy yakit não for usado, o upload de plug-ins maliciosos falhará;
  2. Após o upload do webshell, se você quiser fazer uma requisição POST, um erro será reportado, conforme mostrado abaixo:

Mas esse problema também pode ser resolvido. Basta obter o X-TC-CSRF-Token correspondente ao id da sessão através de um erro 403. Por exemplo, eu fiz o upload do webshell do Behinder 3.0 e me conectei:
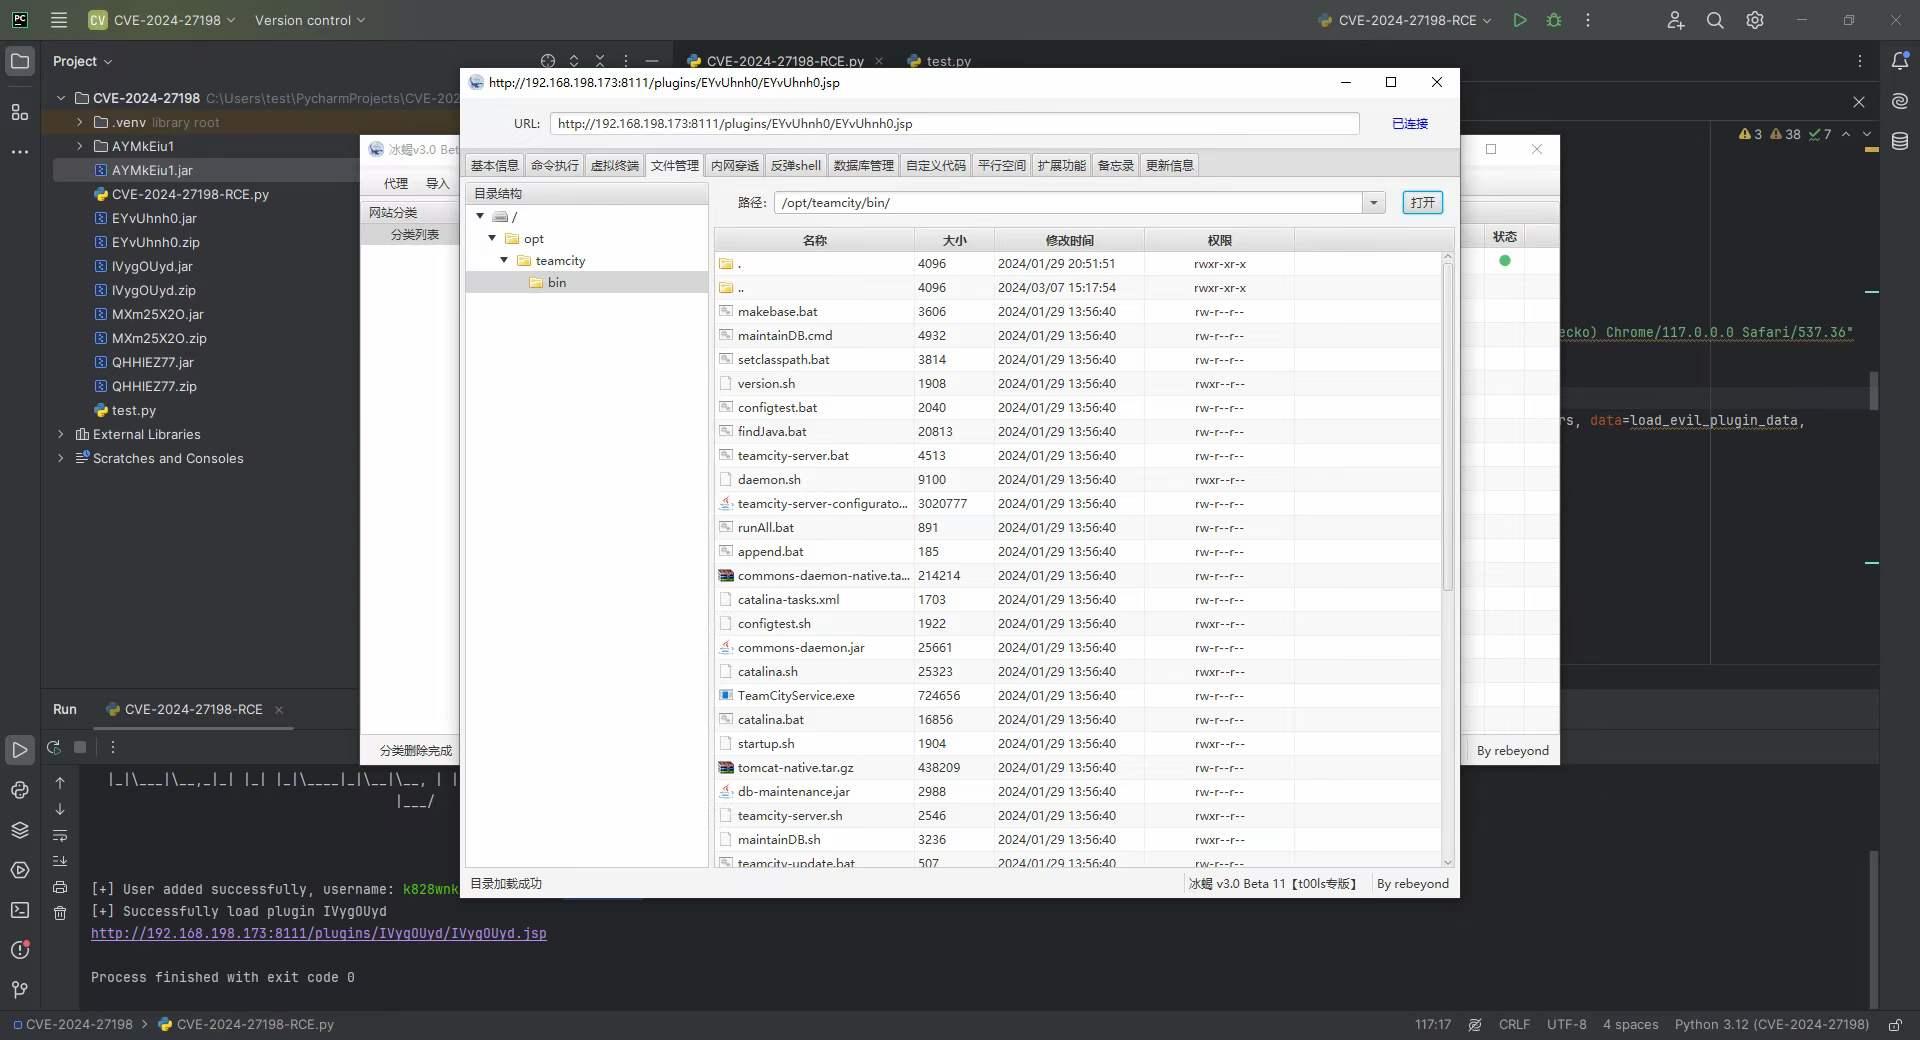
  1. Ainda existem alguns detalhes que precisam ser melhorados, como a remoção de plug-ins maliciosos, etc. Se você tiver habilidades de codificação relevantes, pode fazer pull requests.

Construção do ambiente de reprodução da vulnerabilidade

Use o Docker para baixar a imagem vulnerável e iniciá-la:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

Em seguida, faça as configurações básicas:

Referência

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    315

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






