
 charlie-goldenowl/cve-2026-122006-check
Script Bash somente leitura que verifica projetos Rails em busca da CVE-2026-122006, sinalizando versões vulneráveis do activestorage, processamento de variantes do mini_magick e políticas permissivas de coder do ImageMagick.

Script de detecção para CVE-2026-122006 — o Rails Active Storage entrega uploads ao ImageMagick com coders irrestritos, então um upload SVG/MSL manipulado pode ler/escrever arquivos arbitrários no servidor (CVSS 9.8). Corrigido em activestorage 8.0.5.2 e 8.1.4.1. O script apenas reporta — não altera nada.
Fonte: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
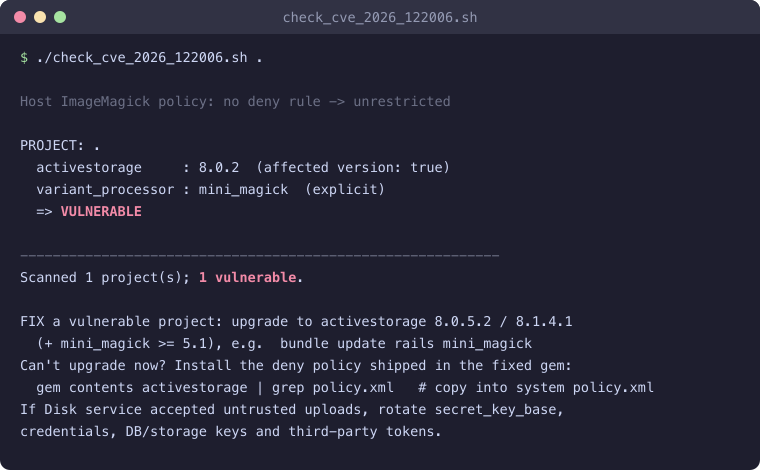
Execute diretamente do GitHub no diretório atual:
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash
Escaneie uma pasta específica (passe a raiz após --):
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects
chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT defaults to the current directory
ROOT e verifica todo app Rails que encontrar (qualquer diretório com
config/application.rb + um Gemfile.lock fixando activestorage), imprimindo um
veredito por projeto e um resumo. Aponte para uma pasta pai para escanear muitos
projetos de uma vez: ./check_cve_2026_122006.sh ~/projects.0 = nenhum vulnerável, 2 = pelo menos um vulnerável (compatível com CI).NO_COLOR=1 ./check_cve_2026_122006.sh desativa a saída colorida.bash + ruby; magick/convert opcionais
(usados apenas para verificar a política do ImageMagick do host).activestorage mais antigo que 8.0.5.2 (linha 8.1: mais antigo que 8.1.4.1).variant_processor é :mini_magick (o padrão :vips do Rails 8 não é
afetado). Lido da sua configuração, com fallback para o padrão de load_defaults.bundle update rails mini_magick # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1
Não pode atualizar ainda? Instale a política de negação incluída na gem corrigida em cada host/imagem/container:
gem contents activestorage | grep policy.xml # copy into your system policy.xml
Se o serviço Disk aceitou uploads não confiáveis, assuma que segredos podem ter sido
lidos: rotacione secret_key_base, credenciais, chaves de DB/armazenamento e tokens de terceiros.
O script lê versões do Gemfile.lock e de arquivos de configuração (sem inicializar o app), então
é rápido e seguro de executar em muitos repositórios. Ele não detecta apps que corrigem
internamente o MiniMagick ou usam GraphicsMagick; revise esses manualmente.






